

A fost lansată versiunea distribuției Kali Linux 2023.2, bazată pe platforma de pachete Debian, destinată testării sistemelor pentru vulnerabilități, audit, analiză a informațiilor rămase și identificarea consecințelor atacurilor cibernetice. Toate realizările originale create în cadrul distribuției sunt disponibile sub licența GPL și pot fi accesate printr-un repository Git public. Au fost pregătite mai multe variante de imagini iso, cu dimensiuni de 443 MB, 2.8 GB și 3.7 GB. Construirile sunt disponibile pentru arhitecturile i386, x86_64, ARM (armhf și armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). În mod implicit, se oferă biroul Xfce, dar sunt suportate opțional KDE, GNOME, MATE, LXDE și Enlightenment e17.
Kali include una dintre cele mai complete colecții de instrumente pentru specialiștii în securitatea cibernetică: de la unelte pentru testarea aplicațiilor web și penetrării rețelelor wireless până la programe pentru citirea datelor de pe cipurile RFID de identificare. Pachetul include o colecție de exploatări și peste 300 de utilitare specializate pentru verificarea securității, cum ar fi Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. În plus, distribuția include unelte pentru accelerarea cracării parolelor (Multihash CUDA Brute Forcer) și a cheilor WPA (Pyrit) prin utilizarea tehnologiilor CUDA și AMD Stream, care permit utilizarea GPU-urilor plăcilor grafice NVIDIA și AMD pentru realizarea operațiunilor de calcul.
În noua versiune:
- A fost pregătită o imagine separată a mașinii virtuale pentru hypervisor-ul Hyper-V, preconfigurată pentru utilizarea modului ESM (Enhanced Session Mode, xRDP peste HvSocket) și capabilă să funcționeze imediat fără setări suplimentare.
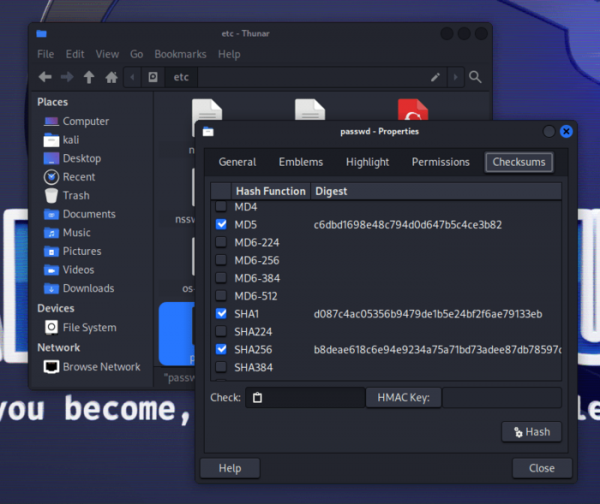
- În construcția livrată implicit cu biroul Xfce a avut loc trecerea de la serverul audio PulseAudio la serverul multimedia PipeWire (construcția cu GNOME a fost mutată pe PipeWire anterior). server În construcția de bază cu Xfce, managerul de fișiere a fost preinstalat cu extensia GtkHash, permițând calcularea rapidă a sumelor de control în dialogul cu proprietățile fișierelor.
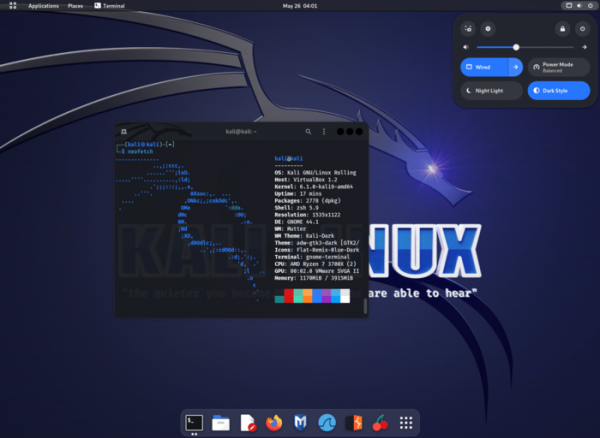
- Mediul bazat pe GNOME a fost actualizat la versiunea 44, în care a continuat traducerea aplicațiilor pentru utilizarea GTK 4 și a bibliotecii libadwaita (pe GTK4, printre altele, a fost tradusă interfața utilizatorului GNOME Shell și managerul de compunere Mutter). În dialogul de selecție a fișierelor a fost adăugat un mod de afișare a conținutului sub formă de grilă de pictograme. Au fost aduse numeroase modificări configuratorului. În meniul de modificare rapidă a setărilor a fost adăugată o secțiune pentru gestionarea Bluetooth.

- În compunerea pe bază de GNOME a fost adăugată extensia Tiling Assistant pentru gestionarea ferestrelor în modul mozaic.

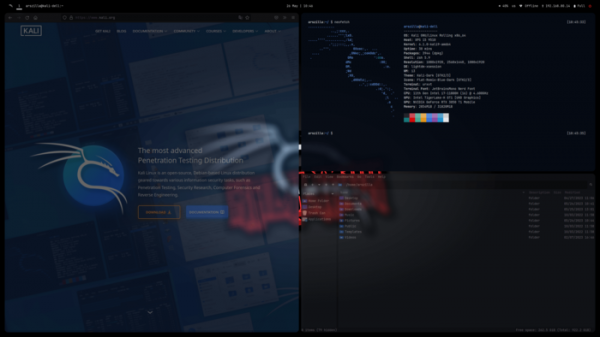
- Varianta cu birou pe baza managerului de feronete mozaic i3 (metapaquet kali-desktop-i3) a fost complet reimaginată și a dobândit aspectul unui mediu de utilizator complet.
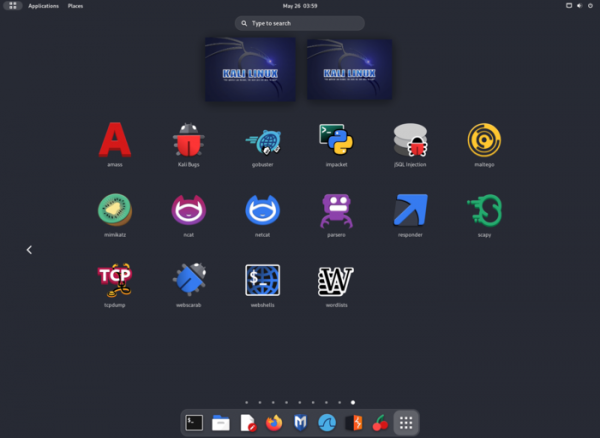
- Au fost actualizate pictogramele și a fost restructurat meniul aplicațiilor.

- Au fost incluse noi utilitare:
- Cilium-cli — gestionarea clusterelor Kubernetes.
- Cosign — crearea semnăturilor digitale pentru containere.
- Eksctl — interfața de linie de comandă pentru Amazon EKS.
- Eksctl — interfața de linie de comandă pentru Amazon EKS.
- Evilginx — un cadru de atac MITM pentru capturarea datelor de autentificare, cookie-urilor de sesiune și ocolirea autentificării cu două factor.
- GoPhish — un instrument pentru phishing.
- Humble — un analizator de anteturi HTTP.
- Slim — un pachet de imagini container.
- Syft — un generator SBoM (Software Bill of Materials pentru firmware), care determină compunerea componentelor software incluse în imaginea container sau prezente în sistemul de fișiere.
- Terraform — o platformă de gestionare a infrastructurii.
- Tetragon — un analizator bazat pe eBPF.
- TheHive — o platformă de răspuns la incidente.
- Trivy — un instrument pentru găsirea vulnerabilităților și problemelor de configurare în containere, repozitorii și medii cloud.
- Wsgidav — un server WebDAV care utilizează WSGI.
- A fost actualizat mediul pentru dispozitive mobile bazat pe platforma Android — NetHunter, care include un set de instrumente pentru testarea sistemelor pentru vulnerabilități. Cu NetHunter este posibil să se verifice atacuri specifice pentru dispozitive mobile, de exemplu, prin emularea dispozitivelor USB (BadUSB și HID Keyboard — emularea unui adaptor USB de rețea care poate fi utilizat pentru atacuri MITM, sau o tastatură USB care efectuează substituirea simbolurilor) și crearea de puncte de acces false (MANA Evil Access Point). NetHunter este instalat în mediul standard al platformei Android sub formă de imagine chroot, în care este executată o variantă special adaptată a Kali Linux.
Sursa: opennet.ro
