

Compania Sonatype, specializată în protecția împotriva atacurilor ce manipulăm componente software și dependențe (supply chain), a publicat rezultatele unei cercetări (PDF, 62 pagini) privind problemele cu dependențele și întreținerea proiectelor open-source în limbajele Java, JavaScript, Python și .NET, disponibile în repositoarele Maven Central, NPM, PyPl și Nuget. Pe parcursul unui an, s-a observat o creștere a numărului de proiecte în ecosistemele open-source urmărite cu o medie de 29%. Numărul descărcărilor pachetelor din repositoarele analizate în 2023 a crescut cu 33%, dar, pentru comparație, în 2021, numărul descărcărilor a crescut cu 73%.
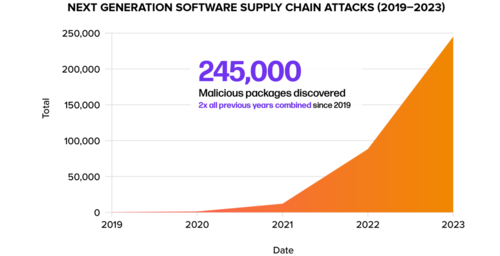
Activitatea malițioasă în repositoare a crescut semnificativ — de la începutul anului au fost identificate 245 de mii de pachete malițioase și s-a dublat numărul atacurilor înregistrate, țintind manipularea dependențelor.
Multe proiecte continuă să utilizeze versiuni vulnerabile, de exemplu, 23% din descărcările pachetului Java Log4j reprezintă în continuare versiuni cu vulnerabilități critice, remediate în 2021. În repositoarele Maven Central, aproximativ 12% din toate descărcările provin din componente care conțin vulnerabilități cunoscute. În medie, pentru toate repositoarele, proporția descărcărilor versiunilor vechi de pachete, ce se încadrează în categorii riscante (de exemplu, cu vulnerabilități nerezolvate), este de 20% (în 80% din cazuri se descarcă versiuni actualizate). În 96% din cazuri, descărcările de componente cu vulnerabilități ar fi putut fi evitate, alegând versiuni în care problema a fost deja remediată.
O problemă semnificativă în menținerea securității o reprezintă, de asemenea, calitatea întreținerii proiectelor. În ecosistemele pentru limbajele Java și JavaScript, acest lucru este o mare provocare — în ultimul an s-a oprit întreținerea fiecărui al cincilea proiect (18.6%), prezentat în Maven Central și NPM, și întreținut anul anterior. Din 1.176 milioane de proiecte analizate, prezente în repositoarele Maven, NPM, PyPl și Nuget, doar 11% (118 mii) continuă să fie întreținute activ.
În cadrul cercetării a fost realizat un sondaj cu 621 de dezvoltatori profesioniști din diverse companii. 67% dintre respondenți consideră că aplicațiile lor nu utilizează biblioteci vulnerabile, 10% s-au confruntat în ultimele 12 luni cu incidente de securitate cauzate de vulnerabilități în software-ul open-source, iar 20% nu au putut oferi un răspuns. 28% dintre companii identifică prezența componentelor vulnerabile în termen de 1 zi de la divulgarea informațiilor despre vulnerabilitate, 39% - între 1 și 7 zile, iar 29% - mai mult de o săptămână.
Sursa: opennet.ro
