

Dezvoltatorii rețelei anonime Tor au publicat rezultatele auditului browserului Tor Browser și al instrumentelor dezvoltate de proiect, OONI Probe, rdsys, BridgeDB și Conjure, utilizate pentru ocolirea cenzurii. Auditul a fost realizat de compania Cure53 între noiembrie 2022 și aprilie 2023.
În urma verificării, au fost identificate 9 vulnerabilități, dintre care două au fost clasificate ca fiind periculoase, una a primit un nivel mediu de pericol, iar 6 au fost considerate probleme cu un nivel de pericol neglijabil. De asemenea, în baza de cod au fost găsite 10 probleme, catalogate ca nefiind legate de vulnerabilități de securitate. În general, codul proiectului Tor a fost evaluat ca fiind conform practicilor de programare sigură.
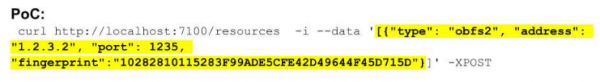
Prima vulnerabilitate periculoasă s-a regăsit în backend-ul sistemului distribuit rdsys, care asigură livrarea de resurse către utilizatorii cenzurați, cum ar fi listele de proxy și linkurile pentru descărcare. Vulnerabilitatea este cauzată de lipsa autentificării în accesarea handler-ului de înregistrare a resurselor și permite unui atacator să înregistreze propria sa resursă dăunătoare pentru a o livra utilizatorilor. Exploatarea constă în trimiterea unei cereri HTTP către handlerul rdsys.
A doua vulnerabilitate periculoasă a fost găsită în Tor Browser și a fost cauzată de lipsa verificării semnăturii digitale la primirea listei de noduri bridge prin rdsys și BridgeDB. Deoarece lista este încărcată în browser în etapa prealabilă conectării la rețeaua anonimă Tor, lipsa verificării prin semnătură digitală criptografică permitea unui atacator să înlocuiască conținutul listei, de exemplu, prin interceptarea conexiunii sau prin atacuri de tip hacking, prin care se distribuia lista. În cazul unui atac reușit, atacatorul putea organiza conexiunea utilizatorilor prin propriul nod bridge compromis. server, prin care se răspândește lista. În cazul unui atac reușit, atacatorul ar putea organiza conectarea utilizatorilor prin intermediul propriei noduri de pod compromise.
O vulnerabilitate de nivel mediu a fost prezentă în subsistemul rdsys în scriptul de desfășurare a pachetelor și permitea unui atacator să-și crească privilegiile de la utilizatorul nobody la utilizatorul rdsys, având acces la server și posibilitatea de a scrie în catalogul cu fișiere temporare. Exploatarea vulnerabilității constă în înlocuirea fișierului executabil plasat în catalogul /tmp. Obținerea drepturilor utilizatorului rdsys permite atacatorului să efectueze modificări în fișierele executabile lansate prin rdsys.
Vulnerabilitățile de nivel scăzut au fost în principal asociate cu utilizarea unor dependențe învechite, care conțineau vulnerabilități cunoscute sau cu posibilitatea de a provoca un refuz de serviciu. Printre vulnerabilitățile menor sărbătorite în Tor Browser se numără capacitatea de a ocoli restricțiile privind executarea JavaScript la nivelul maxim de protecție, lipsa unor limitări ale încărcării fișierelor și o potențială scurgere de informații prin pagina de acasă a utilizatorului, care permite monitorizarea utilizatorilor între sesiuni.
În prezent, toate vulnerabilitățile au fost remediate, inclusiv implementarea autentificării pentru toate handler-urile rdsys și adăugarea verificării semnăturilor digitale pentru listele încărcate în Tor Browser.
De asemenea, se poate menționa lansarea browserului Tor Browser 13.0.1. Această lansare a fost sincronizată cu baza de cod Firefox 115.4.0 ESR, care a remediat 19 vulnerabilități (13 dintre ele fiind considerate critice). În versiunea Tor Browser 13.0.1 pentru Android au fost transferate corecturi de vulnerabilitate din ramura Firefox 119.
Sursa: opennet.ro
