

Daniele Antonioli, cercetător în securitatea Bluetooth, care a dezvoltat anterior tehnici de atac precum BIAS, BLUR și KNOB, a descoperit două noi vulnerabilități (CVE-2023-24023) în mecanismul de stabilire a conexiunilor Bluetooth, care afectează toate implementările Bluetooth ce suportă modul de asociere sigur „Secure Connections” și asocierea simplă sigură „Secure Simple Pairing”, conforme cu specificațiile Bluetooth Core 4.2-5.4. În calitate de demonstrație a aplicațiilor practice ale vulnerabilităților descoperite, au fost dezvoltate 6 variante de atacuri, care permit interceptarea conexiunii între dispozitivele Bluetooth deja asociate. Codul cu implementarea metodelor de atac și utilitatile pentru verificarea existenței vulnerabilităților au fost publicate pe GitHub.
Vulnerabilitățile au fost descoperite în urma analizei mecanismelor descrise în standard ce asigură secretul direct (Forward and Future Secrecy), care contracarează compromiterea cheilor de sesiune în cazul în care o cheie permanentă este compromisă (compromiterea uneia dintre cheile permanente nu ar trebui să conducă la decriptarea sesiunilor anterioare sau viitoare) și reutilizarea cheilor de sesiune (cheia unei sesiuni nu ar trebui să fie aplicabilă unei alte sesiuni). Vulnerabilitățile descoperite permit ocolirea acestei protecții și reutilizarea unei chei de sesiune nesigure în sesiuni diferite. Vulnerabilitățile sunt cauzate de deficiențe în standardul de bază, nu sunt specifice pentru stivele Bluetooth particulare și se manifestă în cipurile diferitelor producători.
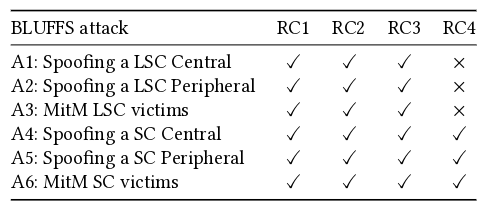
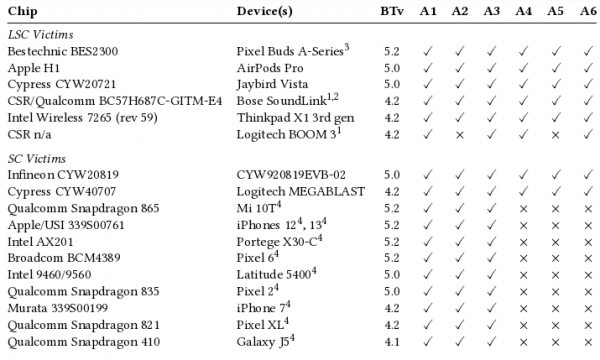
Metodele de atac propuse implementează diferite variante de spionaj al conexiunilor Bluetooth clasice (LSC, Legacy Secure Connections utilizând primitivii criptografici depășiți) și conexiunilor securizate (SC, Secure Connections bazate pe ECDH și AES-CCM) între sistem și dispozitivul periferic, precum și organizarea atacurilor MITM pentru conexiunile în modurile LSC și SC. Se presupune că toate implementările Bluetooth conforme cu standardul sunt vulnerabile la diverse variante ale atacului BLUFFS. Funcționalitatea metodei a fost demonstrată pe 18 dispozitive de la companii precum Intel, Broadcom, Apple, Google, Microsoft, CSR, Logitech, Infineon, Bose, Dell și Xiaomi.
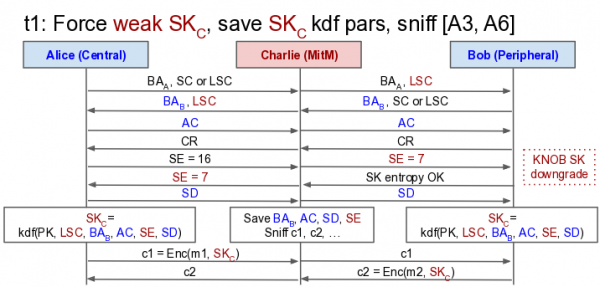
Vulnerabilitățile constau în posibilitatea de a forța conexiunea să revină la utilizarea unui mod LSC mai vechi și a unei chei de sesiune scurte nesigure (SK) fără a încălca standardul, prin indicarea unei entropii minime posibile în procesul de negociere a conexiunii și ignorând conținutul răspunsului cu parametrii de autentificare (CR), ceea ce duce la generarea unei chei de sesiune bazate pe parametrii de intrare permanenți (cheia de sesiune SK este calculată ca KDF din cheia permanentă (PK) și parametrii conveniți în timpul sesiunii). De exemplu, un atacator în timpul unui atac MITM poate înlocui în procesul de negociere a sesiunii parametrii 𝐴𝐶 și 𝑆𝐷 cu valori nule, iar entropia 𝑆𝐸 poate fi setată la valoarea 1, ceea ce va duce la formarea cheii de sesiune 𝑆𝐾 cu o entropie reală de 1 octet (dimensiunea minimă standard a entropiei este de 7 octeți (56 biți), ceea ce este comparabil cu forțarea cheilor DES).
Dacă atacatorului i-a reușit să obțină în timpul negocierii conexiunii utilizarea unei chei mai scurte, el poate folosi metoda de forță brută pentru a determina cheia permanentă (PK) utilizată pentru criptare și poate reuși să decripteze traficul dintre dispozitive. Deoarece în cadrul unui atac MITM se poate iniția utilizarea aceleași chei de criptare, dacă această cheie este determinată, atunci poate fi utilizată și pentru decriptarea tuturor sesiunilor anterioare și viitoare interceptate de atacator.
Pentru a bloca vulnerabilitățile, cercetătorii au propus modificarea standardului pentru a extinde protocolul LMP și a schimba logica utilizării KDF (Key Derivation Function) la formarea cheilor în modul LSC. Modificarea nu afectează compatibilitatea inversă, dar conduce la includerea comenzii LMP extinse și la necesitatea de a trimite 48 de octeți suplimentari. Organizația Bluetooth SIG, responsabilă pentru dezvoltarea standardelor Bluetooth, ca măsură de protecție, a propus să respingă conexiunile prin canalul de comunicare criptat cu chei de dimensiune de până la 7 octeți. Implementările care aplică întotdeauna nivelul Security Mode 4 Level 4 sunt recomandate să respingă conexiunile cu chei de dimensiune de până la 16 octeți.
Sursa: opennet.ro
