Este disponibilă versiunea sistemului de operare Chrome OS 121, bazată pe nucleul Linux, managerul de sistem upstart, instrumentul de compilare ebuild/portage, componentele deschise și browserul web Chrome 121. Mediul utilizatorului Chrome OS este limitat la browserul web, iar în locul programelor standard sunt utilizate aplicații web; totuși, Chrome OS include o interfață complet multi-fereastră, un desktop și o bară de sarcini. Codul sursă este distribuit sub licența liberă Apache 2.0. Versiunea Chrome OS 120 este disponibilă pentru majoritatea modelelor actuale de Chromebook. Pentru utilizarea pe computere obișnuite, este oferită ediția Chrome OS Flex.
Principalele modificări în Chrome OS 121:
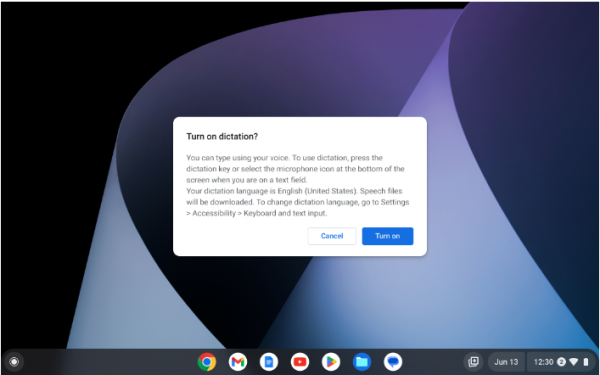
- A fost adăugată suportul activării introducerii vocale prin combinația de taste Search + D sau printr-un buton separat, care este disponibil pe unele tastaturi Logitech.

- S-a oferit posibilitatea utilizării cititorului de ecran ChromeVox pentru interacțiunea cu aplicațiile care rulează în modul App Streaming (permițând lucrul de la distanță cu aplicații externe Android pentru care interfața smartphone-ului este redată într-o fereastră separată).
- La prima pornire, Google Assistant nu mai afișează utilizatorului mesaje de bun venit.
- A fost adăugat un nou gest de control, care permite închiderea notificărilor pop-up folosind touchpad-ul.
- A fost adăugată suportul pentru modul de imprimare fără margini, care, de exemplu, poate fi folosit pentru a imprima fotografii care ocupă tot spațiul pe hârtie fotografică.
- În ChromeOS Flex s-a oprit suportul pentru dispozitivele HP Compaq 6005 Pro, HP Compaq Elite 8100, Lenovo ThinkCentre M77, HP ProBook 6550b, HP 630 și Dell Optiplex 980.
- Au fost remediate 7 vulnerabilități, dintre care 6 au fost clasificate cu un nivel mediu de gravitate:
- Vulnerabilitățile CVE-2024-25556, CVE-2024-1280 și CVE-2024-1281 conduc la scrierea datelor în afara tamponului alocat și afectează driverul CAMX, funcția cam_lrme_mgr_hw_prepare_update și funcția PhysmemCreateNewDmaBufBackedPMR.
- Vulnerabilitatea CVE-2024-25557 este cauzată de accesarea paginilor fizice de memorie deja eliberate (Physical Pages use-after-free) pe partea GPU PowerVR și permite citirea și scrierea în memoria fizică din spațiul utilizatorului.
- Vulnerabilitatea CVE-2024-25558 este cauzată de o depășire de număr în driverul GPU PowerVR și permite scrierea datelor în zona dincolo de limitele tamponului.
- CVE-2023-6817 și CVE-2023-6932 sunt vulnerabilități în nucleul Linux.
- O vulnerabilitate (fără CVE deocamdată, evaluată cu un nivel ridicat de pericol) în managerul de feronerie Ash, cauzată de accesul la memorie după eliberarea acesteia.
Sursa: opennet.ro