

A fost publicat un nou versiune a sistemului pentru captarea, stocarea și indexarea pachetelor de rețea Arkime 5.0, care oferă instrumente pentru evaluarea vizuală a fluxurilor de trafic și căutarea informațiilor legate de activitatea de rețea. Proiectul a fost inițial dezvoltat de compania AOL cu scopul de a crea o alternativă open-source la platformele comerciale de procesare a pachetelor de rețea, susținând desfășurarea pe serverele proprii și capabilă să se scaleze pentru a gestiona traficul la viteze de zeci de gigabiți pe secundă. Codul componentelor pentru captarea traficului este scris în limbajul C, iar interfața este implementată pe Node.js/JavaScript. Codurile sursă sunt distribuite sub licența Apache 2.0. Se suportă funcționarea în Linux și FreeBSD. Pachetele gata preparate sunt disponibile pentru Arch Linux, RHEL/CentOS și Ubuntu.
Arkime include instrumente pentru captarea și indexarea traficului în format PCAP și oferă, de asemenea, resurse pentru acces rapid la datele indexate. Utilizarea formatului standard PCAP simplifică semnificativ integrarea cu analizatorii de trafic existenți, cum ar fi Wireshark. Volumul de date stocate este limitat doar de dimensiunea stocării disponibile. Metadatele despre sesiuni sunt indexate într-un cluster bazat pe motorul Elasticsearch sau OpenSearch. Componenta pentru captarea traficului funcționează în mod multi-thread și rezolvă sarcini precum monitorizarea, înregistrarea dump-urilor PCAP pe disc, analiza pachetelor capturate și trimiterea metadatelor despre sesiuni (SPI, Stateful Packet Inspection) și protocoale către clusterul Elasticsearch/OpenSearch. Este posibilă stocarea fișierelor PCAP într-o formă criptată.
Pentru analiza informațiilor acumulate, este disponibil o interfață web care permite navigarea, căutarea și exportul de selecții. Interfața web oferă mai multe moduri de vizualizare - de la statistici generale, hărți ale conexiunilor și grafice vizuale cu date despre schimbările activității de rețea, până la instrumente pentru studiul sesiunilor individuale, analiza activității în funcție de protocoalele utilizate și despachetarea datelor din dump-urile PCAP. De asemenea, este oferit un API care permite transmiterea datelor despre pachetele capturate în format PCAP și sesiunile despachetate în format JSON către aplicații externe.
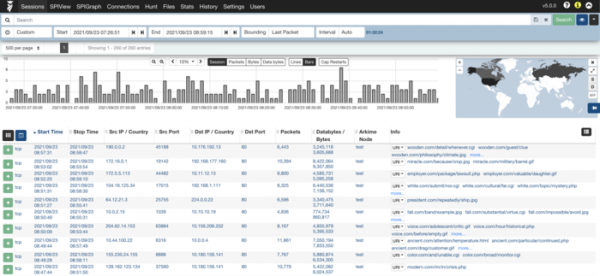
În noua versiune:
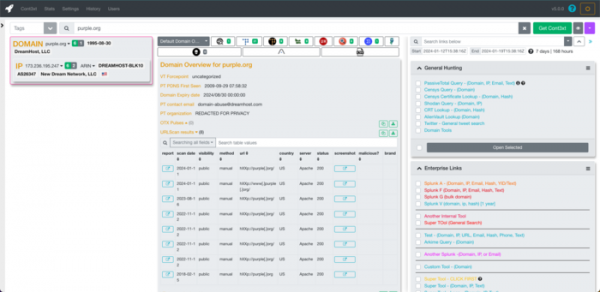
- A fost adăugată opțiunea de a trimite interogări combinate de informații prin serviciul Cont3xt pentru a colecta informații disponibile din diverse surse deschise (OSINT) despre mai multe obiecte simultan.

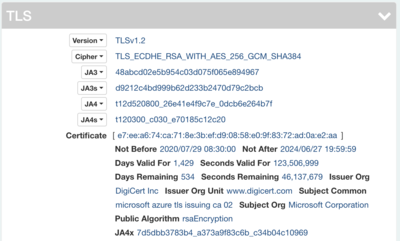
- A fost adăugată suportul pentru metodele de generare a amprentelor de trafic JA4 și JA4+ pentru identificarea protocoalelor de rețea și aplicațiilor.

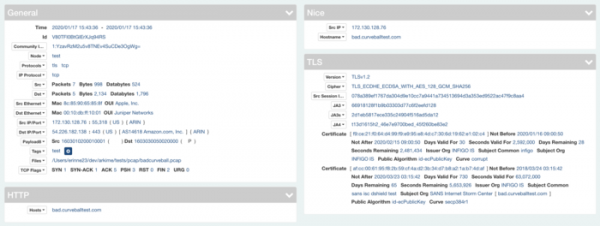
- A fost modificat designul blocului cu informații detaliate despre sesiune, minimizând spațiul neutilizat și implementând un aranjament pe două coloane pentru ecrane mari.

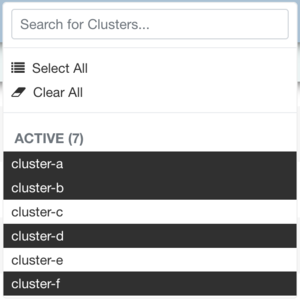
- Au fost adăugate meniuri derulante în tab-urile Files, History și Stats pentru a permite căutarea simultană în mai multe instanțe ale interfeței pentru vizualizarea statisticilor (Viewer).

- Sistemul de autorizare a fost unificat și separat într-un modul dedicat, folosit acum în toate aplicațiile Arkime. În loc de modul anonim de autorizare implicit, este folosită metoda digest. Au fost adăugate noi moduri de autorizare: basic, form, basic+form, basic+oidc, headerOnly, header+digest și header+basic.
- Toate aplicațiile au fost migrate la un subsistem de configurare unificat, care suportă procesarea setărilor în diferite formate (ini, json, yaml) și poate încărca setările din diverse surse, de exemplu, de pe disc, prin rețea prin HTTPS sau din OpenSearch/Elasticsearch.
- A fost adăugată suportul pentru importul de PCAP-uri salvate (offline) cu încărcarea acestora prin URL prin HTTPS sau din stocarea Amazon S3, fără a necesita salvarea prealabilă pe sistemul local.
Sursa: opennet.ro
