

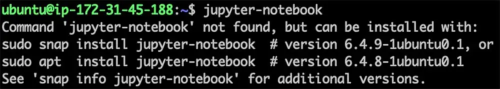
Cercetătorii de la Aqua Security au observat o posibilitate de atac asupra utilizatorilor distribuției Ubuntu, folosind particularitățile implementării handler-ului „command-not-found”, care oferă sugestii în cazul încercării de a rula un program absent din sistem. Problema este că, atunci când evaluează comenzile care nu sunt disponibile în sistem, „command-not-found” folosește nu doar pachetele din repozitoriile standard, ci și pachetele snap din catalogul snapcraft.io.
Atunci când formează o recomandare pe baza conținutului catalogului snapcraft.io, handler-ul „command-not-found” nu ia în considerare statutul pachetului și include pachete adăugate în catalog de utilizatori neverificați. Astfel, un atacator poate publica în snapcraft.io un pachet cu conținut malițios ascuns și cu un nume care se intersectează cu pachetele DEB existente, produse care lipsesc inițial din repozitoriu sau aplicații fictive, al căror nume reflectă greșelile comune de tipar ale utilizatorilor când caută numele utilitarelor populare.
De exemplu, se pot publica pachete „tracert” și „tcpdamp”, sperând că utilizatorul va greși când va căuta utilitarele „traceroute” și „tcpdump”, iar „command-not-found” va recomanda instalarea pachetelor malițioase postate de atacator pe snapcraft.io. Utilizatorul poate să nu observe capcana și să creadă că sistemul recomandă doar pachete verificate. De asemenea, atacatorul poate publica în snapcraft.io un pachet ale cărui nume se intersectează cu pachetele deb existente, caz în care „command-not-found” va da două recomandări pentru instalarea deb și snap, iar utilizatorul poate alege snap, considerându-l mai sigur sau fiind atras de o versiune mai nouă.
Aplicațiile în format snap, pentru care în snapcraft.io este permisă revizuirea automată, pot fi rulate doar în medii izolate (pachetele snap fără izolare sunt publicate doar după revizuirea manuală). Un atacator poate considera suficient să ruleze într-un mediu izolat cu acces la rețea, de exemplu, pentru a mina criptomonedă, a efectua atacuri DDoS sau a trimite spam.
Atacatorul poate folosi, de asemenea, în pachetele malițioase metode pentru a ocoli izolația, cum ar fi exploatarea vulnerabilităților nepăstuite din kernel și mecanismele de izolare, implicând interfețe snap pentru a accesa resurse externe (pentru înregistrarea ascunsă a sunetului și video) sau capturarea inputului de la tastatură atunci când se folosește protocolul X11 (pentru a crea keyloggeri care funcționează în medii sandbox).
Sursa: opennet.ro
