

Compania Proxmox, cunoscută pentru dezvoltarea distribuției Proxmox Virtual Environment pentru desfășurarea infrastructurilor de servere virtuale, a lansat distribuția Proxmox Mail Gateway 8.1, care este prezentată ca o soluție gata de utilizare pentru crearea rapidă a unui sistem de control al traficului de e-mail și a protecției serverului de e-mail intern.
Imaginea ISO de instalare este disponibilă pentru descărcare gratuită. Componentele specifice distribuției sunt deschise sub licența AGPLv3. Pentru instalarea actualizărilor, sunt disponibile atât un depozit Enterprise plătit, cât și două depozite gratuite, care diferă prin nivelul de stabilitate al actualizărilor. Partea sistemului distribuției se bazează pe baza de pachete Debian. Este posibilă instalarea componentelor Proxmox Mail Gateway peste sisteme deja funcționale servere pe bază de Debian.
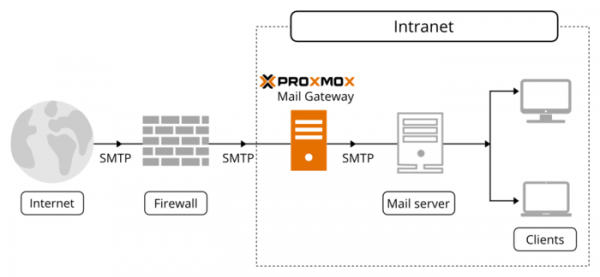
Proxmox Mail Gateway funcționează ca un server proxy, acționând ca un gateway între rețeaua externă și serverul de e-mail intern serverul pe bază de MS Exchange, Lotus Domino sau Postfix. Există posibilitatea de a gestiona toate fluxurile de e-mail incoming și outgoing. Toate jurnalele de corespondență sunt analizate și disponibile pentru analiză prin intermediul interfeței web. Se oferă atât grafice pentru evaluarea dinamicii generale, cât și diverse rapoarte și forme pentru obținerea de informații despre anumite e-mailuri și starea livrării. Suporta configurări cluster pentru asigurarea disponibilității ridicate (menținerea unui server de rezervă sincronizat, datele fiind sincronizate printr-un tunel SSH) sau echilibrarea încărcării.
Se oferă un set complet de instrumente pentru asigurarea protecției, filtrării spamului, phishing-ului și virușilor. Pentru blocarea atașamentelor malițioase se utilizează ClamAV și baza Google Safe Browsing, iar pentru spam se propune un set de măsuri bazat pe SpamAssassin, care include suport pentru verificarea inversă a expeditorului, SPF, DNSBL, liste gri, un sistem de clasificare bayesiană și blocarea pe baza URI-urilor de spam. Pentru corespondența legitimă se oferă un sistem flexibil de filtre care permite definirea regulilor de tratare a e-mailurilor în funcție de domeniu, destinatar/expeditor, momentul primirii și tipul de conținut.
Noutăți principale:
- S-a realizat sincronizarea cu baza de pachete Debian 12.5. Nucleul Linux a fost actualizat la versiunea 6.5. Implementarea sistemului de fișiere ZFS a fost actualizată la OpenZFS 2.2.2.
- Versiunile sistemului de filtrare a spam-ului SpamAssassin 4.0.0, antivirusului ClamAV 1.0.3 și SGBD-ului PostgreSQL 15.6 au fost actualizate.
- Sistemul de reguli a fost extins cu posibilitatea de aplicare a verificării match-if-mode la obiecte și grupuri, permițând definirea de condiții multi-nivel, care evaluează înregistrările din obiecte (Ce/Cine/Când) și acoperă mai multe obiecte în timpul verificării. Această modificare permite crearea de reguli complexe, cum ar fi excluderea anumitor destinatari; verificarea flexibilă a atașamentelor, în care extensia fișierului nu corespunde tipului MIME; selecția mesajelor trimise de la o adresă specificată și care conțin un anumit text în subiect; procesarea selectivă a mesajelor cu anumite atașamente, pentru care s-a declanșat verificarea de spam sau viruși.
- În interfața web, gestionarea sistemelor mari a fost simplificată: a fost adăugată posibilitatea de filtrare a conținutului și căutare în listele de domenii, transporturi, rețele și obiecte din sistemul de reguli.
- A fost permisă crearea de nume de utilizator, care conțin mai puțin de 4 caractere.
- S-a implementat suportul pentru generarea opțională a semnăturilor DKIM, în funcție de conținutul antetului „From”, nu de datele despre expeditorul transmise în timpul sesiunii SMTP (MAIL FROM).
- S-a adăugat suport pentru încărcarea verificată în modul UEFI Secure Boot, garantând utilizarea numai a componentelor verificate cu semnături digitale corecte în timpul încărcării. Pentru UEFI Secure Boot, este furnizat un încărcător shim, semnat digital, acceptat de majoritatea dispozitivelor hardware cu UEFI.
- Setările Postfix au fost modificate pentru a preveni atacul SMTP Smuggling, conform recomandărilor dezvoltatorilor Postfix.
- Formatul timpului din jurnale a fost modificat pentru a corespunde cerințelor RFC-3339.
Sursa: opennet.ro
