

Un grup de cercetători de la Universitatea Michigan a publicat rezultatele unei cercetări privind posibilitatea identificării (VPN Fingerprinting) conexiunilor la serverele bazate pe OpenVPN în timpul monitorizării traficului de tranzit. În concluzie, au fost identificate trei metode de identificare a protocolului OpenVPN printre alte pachete de date, care pot fi utilizate în sistemele de inspecție a traficului pentru blocarea rețelelor virtuale bazate pe OpenVPN.
Testarea metodelor propuse în rețeaua furnizorului de internet Merit, care are peste un milion de utilizatori, a arătat posibilitatea identificării a 85% din sesiunile OpenVPN cu un nivel scăzut de fals pozitive. Pentru verificare, a fost pregătit un set de instrumente, care inițial a identificat pasiv traficul OpenVPN în timp real, iar apoi confirmă corectitudinea rezultatelor prin verificarea activă a serverului. Analizorul creat de cercetători a fost conectat la un flux de trafic cu o intensitate de aproximativ 20 Gbps.
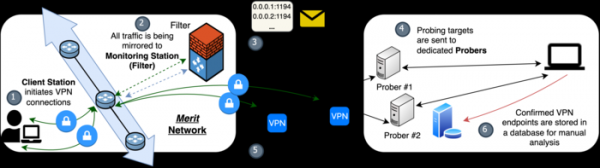
În cadrul experimentului, analizorul a reușit să identifice cu succes 1718 din cele 2000 de conexiuni testate OpenVPN, stabilite de un client fictiv, care a folosit 40 de configurații tipice diferite OpenVPN (metoda a funcționat cu succes pentru 39 din cele 40 de configurații). În plus, în cele opt zile de desfășurare a experimentului, în traficul de tranzit au fost identificate 3638 de sesiuni OpenVPN, dintre care 3245 au fost confirmate. Se observă că pragul superior de fals pozitive în metoda propusă este cu trei ordine de magnitudine mai mic decât în metodele anterioare, bazate pe utilizarea învățării automate.
Separat, a fost evaluată performanța metodelor de protecție împotriva urmăririi traficului OpenVPN în servicii comerciale — din 41 de servicii testate, care utilizează metode de ocultare a traficului OpenVPN, traficul a fost identificat în 34 de cazuri. VPN-servicii care au utilizat metode de ocultare a traficului OpenVPN, traficul a fost identificat în 34 de cazuri. Serviciile care nu au putut fi detectate au folosit, pe lângă OpenVPN, straturi suplimentare pentru a ascunde traficul (de exemplu, prin tunelarea traficului OpenVPN printr-un tunel criptat suplimentar). În majoritatea serviciilor care au fost identificate cu succes, au fost utilizate distorsionări ale traficului prin operația XOR, straturi suplimentare de obfuscation fără o adăugare aleatorie adecvată a traficului sau prezența unor servicii OpenVPN neobfuscate pe același server.
Metodele de identificare utilizate se bazează pe asocierea cu modele specifice OpenVPN în anteturile necriptate ale pachetelor, dimensiunea pachetelor ACK și răspunsurile serverului. În primul caz, ca obiect de identificare în etapa de negociere a conexiunii poate fi utilizată asocierea cu câmpul „opcode” din antetul pachetelor, care ia o gamă fixă de valori și se schimbă într-un mod specific în funcție de etapa de stabilire a conexiunii. Identificarea constă în identificarea unei anumite secvențe de schimbare a opcode-ului în primele N pachete ale fluxului.
Al doilea mod se bazează pe faptul că pachetele ACK sunt utilizate în OpenVPN doar în etapa de negociere a conexiunii și au o dimensiune specifică. Identificarea se bazează pe faptul că pachetele ACK de dimensiune dată apar doar în anumite părți ale sesiunii (de exemplu, în utilizarea OpenVPN, primul pachet ACK este de obicei al treilea pachet cu date transmise în sesiune).
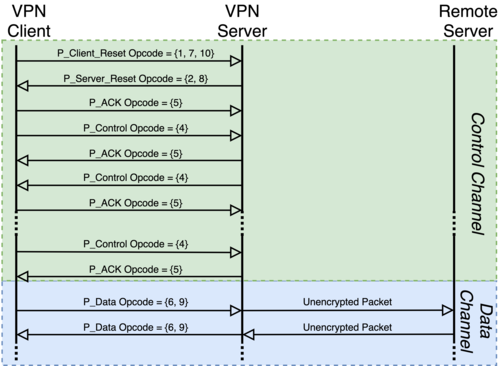
Al treilea metod este un control activ și se bazează pe faptul că, ca răspuns la o solicitare de resetare a conexiunii, serverul OpenVPN trimite un anumit pachet RST (controlul nu funcționează în modul „tls-auth”, deoarece serverul OpenVPN, în acest caz, ignoră solicitările de la clienții neautentificați prin TLS).
Sursa: opennet.ro
