

A avut loc lansarea browser-ului web Firefox 127 și a fost creată o actualizare pentru ramura cu suport pe termen lung — 115.12.0. Ramura Firefox 128 a intrat în etapa de beta-testing, iar lansarea este programată pentru 9 iulie.
Noutăți cheie în Firefox 126:
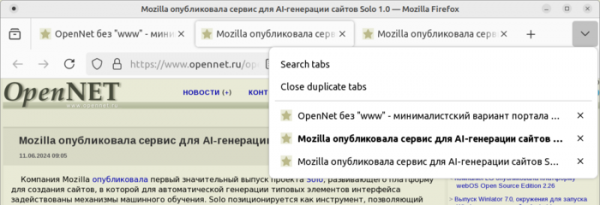
- În meniul „V” cu lista tuturor tab-urilor deschise și în meniul contextual al tab-urilor a fost adăugată o opțiune pentru închiderea tuturor tab-urilor duplicate din fereastra curentă.

- Începerea schimbării automate a protocolului HTTP în HTTPS pentru resursele din etichete <img>, <audio> și <video>, dacă aceste etichete sunt utilizate pe pagina deschisă pe HTTPS. Dacă resursele încărcate nu sunt disponibile pe HTTPS, acestea nu vor mai fi afișate de pe paginile deschise prin HTTPS.
- S-a adăugat suport pentru determinarea anticipată adreselor IP al gazdelor, fără a aștepta ca utilizatorul să acceseze un link sau să solicite resursa menționată pe pagină. Domeniile care trebuie rezolvate anticipat în DNS trebuie enumerate prin elementul „link” cu atributul ‘rel= „dns-prefetch”’.
- Pentru a reduce informațiile care ar putea fi utilizate pentru identificarea indirectă a utilizatorilor, pentru sistemele de 32 de biți x86, arhitectura x86_64 va fi acum specificată în antetul User-Agent, precum și în API-ul JavaScript navigator.platform și navigator.oscpu.
- În instrumentul pentru capturi de ecran a fost adăugat suport pentru crearea de capturi de ecran pentru fișiere în format SVG și XML, precum și pentru paginile de servicii „about:”. A fost adăugată posibilitatea de a gestiona crearea capturilor de ecran folosind combinații de taste, iar compatibilitatea cu temele de design și modul de vizualizare cu contrast ridicat (HCM, High Contrast Mode) a fost implementată. S-a îmbunătățit performanța pentru salvarea unor zone mari ale ecranului.
- În about:config au fost adăugate setările toolkit.scrollbox.pagescroll.maxOverlapPercent și toolkit.scrollbox.pagescroll.maxOverlapLines, care permit modificarea deplasării paginii în timpul derulării, specificată în procente și linii.
- Pe platforma Windows, a fost implementată opțiunea de a lansa automat Firefox după încărcarea computerului. Datorită preîncărcării, utilizatorul nu trebuie să aștepte la prima lansare a aplicației — browserul va fi gata de utilizare instantaneu. Modul este activat în secțiunea de setări General/Startup sau printr-o notificare, similară cu solicitarea de a utiliza Firefox ca browser implicit.
- Pe sistemele macOS și Windows a fost implementată o protecție suplimentară la accesul prin utilizarea funcției de completare automată a parolelor salvate sau la vizualizarea informațiilor despre parole în managerul de parole. Astfel de operațiuni cu managerul de parole necesită confirmarea autentificării în sistem (de exemplu, introducerea parolei de sistem, verificarea amprentei digitale, autentificarea prin voce sau recunoașterea facială).
- Pe platforma macOS, navigarea prin elementele de input cu ajutorul tastelor Tab este activată în mod implicit, în loc de utilizarea unui mod specific de navigare prin tastatură, care nu corespunde comportamentului altor platforme (în setări se poate reveni la vechiul mod).
- În textele pentru care se utilizează formatul WebVTT (Web Video Text Tracks Format), a fost adăugată suportul pentru caracterele acceptate în markup-ul HTML. WebVTT este utilizat pentru organizarea afișării textului în momente specifice, de exemplu, pentru afișarea subtitrărilor.
- În API-ul Clipboard a fost inclus în mod implicit interfața ClipboardItem și suport pentru metodele navigator.clipboard.read() și navigator.clipboard.write(), care permit aplicației web să citească și să scrie date în clipboard.
Atunci când se încearcă citirea datelor din clipboard, care nu au fost scrise de aplicația web curentă, utilizatorului i se va afișa o solicitare de confirmare înainte de a efectua operațiunea. - A fost implementat suport experimental pentru setarea intervalului simetric de spațiere între litere prin proprietatea CSS letter-spacing. În noul mod, intervalul nu este stabilit între caracterul curent și următorul, ci este împărțit în două părți, care sunt aplicate înainte și după caracter. Modul este activat prin setarea layout.css.letter-spacing.model în about:config.
- În atributul «href» al etichetei «», utilizat pentru a defini calea de bază pentru link-uri relative, utilizarea schemei «data:» și «javascript:» este interzisă.
- În grupele create prin funcțiile CSS conic-gradient(), linear-gradient(), radial-gradient(), repeating-conic-gradient(), repeating-linear-gradient() și repeating-radial-gradient(), este permis să se folosească tipul «».
- În obiectul Set, care definește o colecție de valori, au fost adăugate metode pentru implementarea operațiunilor standard de lucru cu mulțimi: Set.prototype.intersection(),
Set.prototype.union(),
Set.prototype.difference(),
Set.prototype.symmetricDifference(),
Set.prototype.isSubsetOf(),
Set.prototype.isSupersetOf() și Set.prototype.isDisjointFrom(). - Instalarea de extensii a căror fișiere XPI sunt semnate cu algoritmi nesiguri este interzisă (setarea PREF_XPI_WEAK_SIGNATURES_ALLOWED este setată implicit la false).
- În versiunea pentru platforma Android:
- S-a adăugat suport pentru traducerea conținutului dintr-o limbă în alta. La fel ca în versiunea desktop a Firefox, traducerea este realizată de sistemul integrat în aplicație, care efectuează traducerea pe sistemul local al utilizatorului, fără a apela la servicii externe de cloud.
- Un nou element „Parole” a fost adăugat în meniul „…”.
- Este permisă utilizarea tastei Enter de pe tastaturile digitale laterale pentru a confirma URL-ul introdus în bara de adrese.
- Au fost incluse optimizări suplimentare în etapa de compilare, care au îmbunătățit reactivitatea interfeței, au redus timpul de pornire și au extins durata de viață a bateriei dispozitivului.
- Secțiunea cu lista paginilor recent salvate a fost mutată în secțiunea de favorite. Elemente din listă nu dispar acum după expirare.
Pe lângă noutăți și remedierea de erori, Firefox 127 a corectat 22 de vulnerabilități. 11 dintre acestea sunt marcate ca grave, dintre care 9 sunt cauzate de probleme legate de gestionarea memoriei, cum ar fi depășirile de buffer și accesarea zonelor de memorie deja eliberate. Aceste probleme pot permite executarea de cod malițios prin deschiderea paginilor special concepute.
Sursa: opennet.ro
