

Compania Stamus Networks a lansat versiunea specializată a distribuției SELKS 10, destinat desfășurării sistemelor de detectare și prevenire a intruziunilor în rețea, precum și organizării reacțiilor la amenințările identificate și monitorizării securității rețelei. Utilizatorii primesc o soluție completă pentru gestionarea securității rețelei, care poate fi utilizată imediat după descărcare. Distribuția suportă modul Live și rularea în medii de virtualizare sau containere. Lucrările proiectului sunt distribuite sub licența GPLv3. Pentru descărcare au fost generate două imagini ISO: cu mediu grafic Xfce (3,5 GB) și funcționând în mod console (2,7 GB).
Distribuția este construită pe baza pachetului Debian și utilizează sistemul deschis de detectare a atacurilor Suricata. Datele provenite din diferite surse sunt procesate cu ajutorul platformei Logstash și sunt salvate în stocarea ElasticSearch. Pentru a monitoriza starea curentă și incidentele identificate, este oferit un web-interfață, implementată deasupra interfeței Kibana. Pentru gestionarea regulilor și vizualizarea activității asociate acestora, se utilizează web-interfața Stamus CE. De asemenea, este inclusă un sistem de captare, stocare și indexare a pachetelor de rețea Arkime, o interfață pentru evaluarea evenimentelor care au avut loc EveBox și un analizor de date CyberChef.
Îmbunătățiri principale:
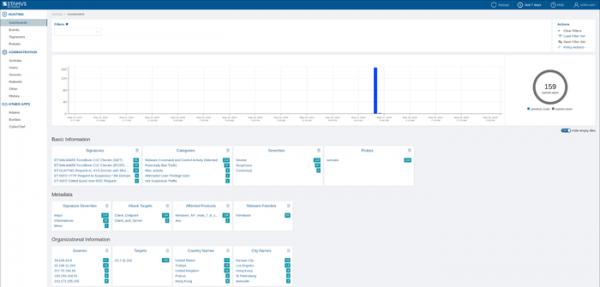
- În interfața utilizatorului au fost transferate capacități suplimentare din platforma comercială SSP (Stamus Security Platform) dezvoltată simultan. S-au efectuat lucrări pentru simplificarea web-interfeței și centralizarea informațiilor despre detectarea amenințărilor, căutarea activităților suspecte și analiza probelor.

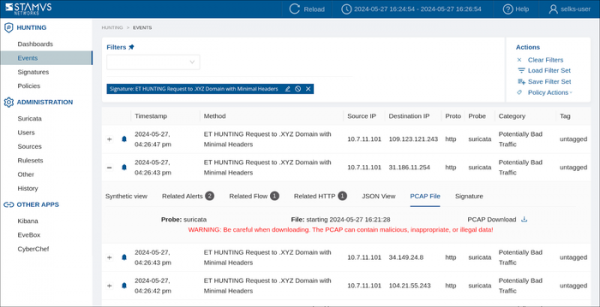
- A fost adăugată posibilitatea de captare selectivă a pachetelor legate de evenimentele identificate și exportul acestora din interfață pentru analiza activităților suspecte în format PCAP. Dumps-urile exportate conțin date complete despre sesiunea de rețea asociată cu amenințarea identificată. Dump-ul poate fi utilizat pentru analiza incidentului atât în cadrul SELKS, cât și în instrumente externe, cum ar fi Wireshark.

- Sistemul de captare, stocare și indexare a pachetelor de rețea Arkime a fost actualizat la versiunea 5.0, care include suport pentru căutarea informațiilor despre mai multe obiecte simultan în surse deschise (OSINT), designul blocului de informații detaliate a fost modificat, a fost implementat un subsistem unificat de configurare, au fost adăugate suport pentru metodele de generare a amprentelor de trafic JA4 și JA4+, și s-a realizat posibilitatea importului de fișiere PCAP salvate.
- Pentru stocarea datelor a fost utilizată baza de date PostgreSQL în loc de SQLite.
- Pachetul de bază a fost actualizat la Debian 12.
Sursa: opennet.ro
