

Un grup de cercetători din universitățile canadiene și americane a dezvoltat o tehnică de atac denumită Port Shadow, care permite, prin manipularea tabelelor de traducere a adreselor pe serverul VPN, trimiterea răspunsului la o cerere altui utilizator conectat la același server VPN. Această metodă poate fi utilizată pentru interceptarea sau redirecționarea traficului criptat, efectuarea de scanări de porturi și deanonimizarea utilizatorilor VPN. Ca exemplu, este arătat cum poate fi folosită metoda pentru redirecționarea cererilor DNS ale unui utilizator care lucrează printr-un server VPN, la care atacatorul are posibilitatea de a se conecta ca client.
Pentru a efectua atacul, atacatorul trebuie să aibă posibilitatea de conectare la același VPN-server cu victima, ceea ce este posibil, de exemplu, prin utilizarea operatorilor VPN standard și a serviciilor VPN publice, care oferă acces tuturor doritorilor. Vulnerabilitatea afectează serverele VPN care utilizează traducerea adreselor (NAT) pentru a organiza accesul clienților la resurse externe, în condițiile în care pentru primirea traficului de la clienți și trimiterea cererilor către site-uri externe pe server trebuie folosită aceeași adresă IP.
Atacul se bazează pe faptul că, prin trimiterea de cereri special concepute, atacatorul, conectat la același server VPN și folosind un NAT comun, poate provoca distorsionarea conținutului tabelelor de traducere a adreselor, ceea ce va face ca pachetele destinate unui utilizator să fie trimise altui utilizator. În tabelele de traducere a adreselor, informația despre ce adresă IP internă este asociată cu cererea trimisă este determinată pe baza numărului portului de rețea de origine utilizat la trimiterea cererii. Atacatorul, prin trimiterea de pachete SYN și ACK specifice și prin manipulări simultane din partea conexiunii client către serverul VPN și din partea serverului extern controlat de atacator, poate provoca o coliziune în tabela NAT și adăugarea unei înregistrări cu același număr de port de origine, dar asociată cu adresa sa locală, ceea ce va duce la trimiterea răspunsurilor la cererea altuia pe adresa atacatorului.
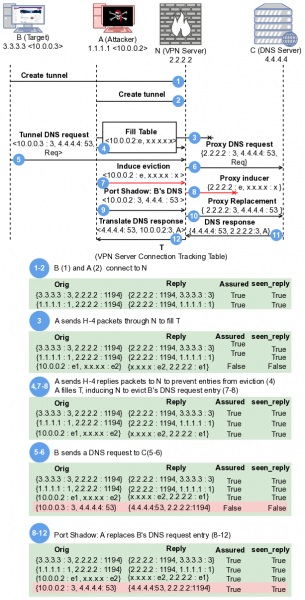
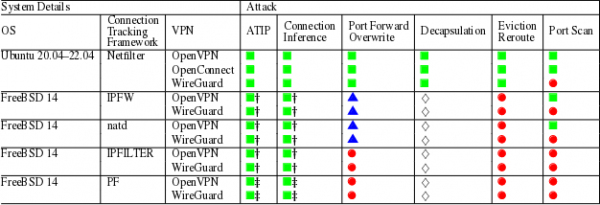
În cadrul cercetării, au fost testate sistemele de translatare a adreselor Linux și FreeBSD în combinație cu VPN-urile OpenVPN, OpenConnect și WireGuard. Platforma FreeBSD s-a dovedit a fi imune la metodele de atac prin redirecționarea cererilor, efectuate de alți utilizatori conectați la același VPN. Substituția în tabelele NAT a putut fi realizată doar în timpul atacului ATIP (Adjacent-to-In-Path), în care atacatorul poate interfera cu traficul între utilizator și serverul VPN (de exemplu, atunci când utilizatorul se conectează la o rețea Wi-Fi controlată de atacator) sau între serverul VPN și site-ul țintă. De asemenea, NAT-ul FreeBSD a fost afectat de un atac care permite determinarea conectării utilizatorului la un anumit site (Connection Inference).
În ceea ce privește Linux, subsistemul Netfilter s-a dovedit a fi vulnerabil la atacuri prin substituția în tabela de translatare a adreselor, care permit redirecționarea pachetelor de intrare către alt utilizator, trimiterea pachetelor în afara canalului VPN criptat (Decapsulation) sau determinarea porturilor de rețea deschise pe partea clientului.
Ca măsuri pentru blocarea atacului, se recomandă furnizorilor de VPN să utilizeze metode adecvate de randomizare a numerelor porturilor de origine în NAT, să limiteze numărul de conexiuni simultane permise la serverul VPN din partea unui singur utilizator, precum și să blocheze posibilitatea ca clientul să alegă portul de rețea care acceptă cereri pe serverul VPN.
Potrivit unui reprezentant al companiei Proton AG, atacul nu afectează serviciile VPN care folosesc IP-uri separate pentru cereri de intrare și ieșire. În plus, există îndoieli cu privire la aplicabilitatea atacului asupra serviciilor VPN reale, deoarece atacul a fost demonstrat cu succes doar în teste de laborator, iar pentru apoi să se realizeze necesită îndeplinirea unor condiții specifice pe serverul VPN și pe clientul atacat. În plus, atacul ar putea fi util doar pentru manipularea cererilor necriptate, cum ar fi apelurile DNS, în timp ce utilizarea TLS și HTTPS la nivel de aplicație face redirecționarea traficului inutilă.
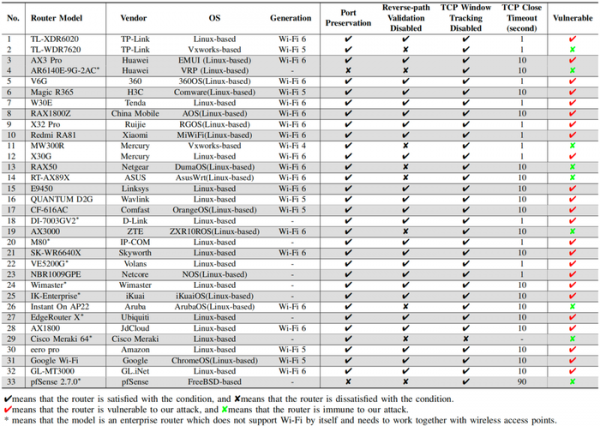
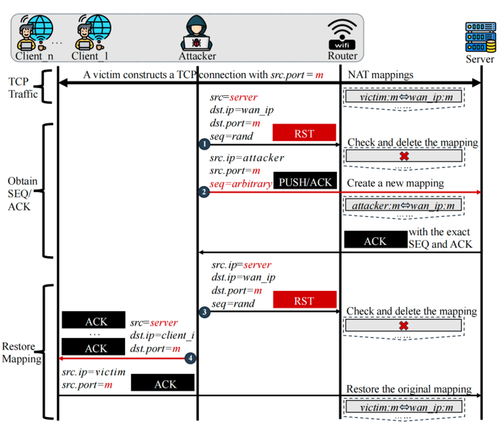
Manipulările cu tabelele de traducere a adreselor de atac se aplică nu doar VPN-urilor, ci și rețelelor wireless, unde NAT-ul este folosit pentru a conecta utilizatorii la resurse externe printr-un punct de acces. Luna trecută au fost publicate rezultatele unei cercetări privind posibilitatea de a efectua un atac similar de interceptare a conexiunilor TCP ale altor utilizatori din rețeaua wireless. Metoda de atac s-a dovedit a fi aplicabilă la 24 din cele 33 de puncte de acces wireless testate.
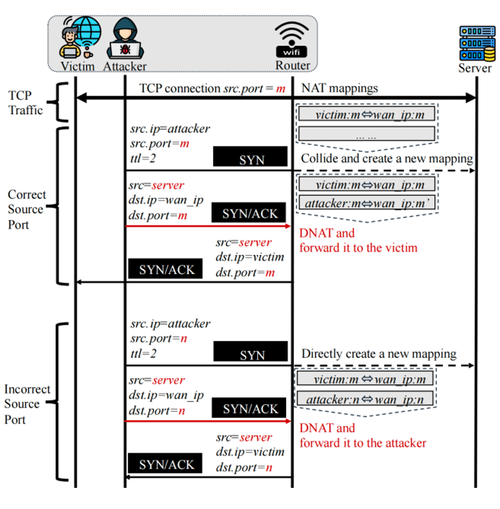
Atacul propus pentru Wi-Fi s-a dovedit a fi semnificativ mai simplu decât metoda menționată anterior pentru VPN, deoarece, datorită optimizărilor, multe puncte de acces nu verifică corectitudinea numerelor de secvență în pachetele TCP. Astfel, pentru atac a fost suficient să se trimită un pachet RST fals pentru a curăța înregistrarea din tabela de traducere a adreselor, iar apoi să se obțină răspunsul pe gazda atacatorului pentru a determina numerele de secvență (SEQ) și de confirmare (ACK) necesare pentru interceptarea conexiunii TCP.
Sursa: opennet.ro
