

Compania Google a publicat versiunea 127 a browserului web Chrome. De asemenea, este disponibilă o versiune stabilă a proiectului open-source Chromium, care stă la baza Chrome. Browserul Chrome se deosebește de Chromium prin utilizarea logo-urilor Google, prin sistemul de notificare în caz de eroare, modulele pentru redarea conținutului video protejat împotriva copiei (DRM), sistemul de instalare automată a actualizărilor, activarea constantă a izolației Sandbox, furnizarea de chei pentru Google API și transmiterea parametrilor RLZ în timpul căutărilor. Pentru cei care necesită mai mult timp pentru actualizare, este disponibilă o ramură Extended Stable, care este susținută timp de 8 săptămâni. Următoarea versiune Chrome 128 este planificată pentru 20 august.
Principalele modificări în Chrome 127:
- În modul «incognito», funcția «HTTPS-First» este activată implicit, redirecționând automat cererile HTTP către HTTPS. Pentru a asigura funcționarea cu site-uri care nu suportă HTTPS, a fost implementată o revenire la HTTP, în cazul în care, după redirecționare, cererea nu poate fi efectuată prin HTTPS sau apar probleme cu certificatele. În cazul în care se încearcă deschiderea unui site prin HTTP, se afișează un mesaj de avertizare special.
- În magazinul de certificate rădăcină încorporat (Chrome Root Store) s-a decis încetarea încrederii în autoritatea de certificare Entrust din cauza multiplelor încălcări ale cerințelor pentru autoritățile de certificare, nerespectarea termenelor de reacție la certificatele problematică, întârzierea revocării certificatelor, întocmirea necorespunzătoare a rapoartelor de incidente și nerespectarea regulilor la emiterea certificatelor TLS nivelului EV (Extended Validation), care necesită verificarea documentelor de apartenență a domeniului și confirmarea proprietarului resursei. Având în vedere lipsa acțiunilor pentru remedierea deficiențelor identificate, certificatele TLS emise de Entrust după 31 octombrie 2024 vor fi considerate în Chrome ca fiind nesigure. Certificatele emise înainte de 31 octombrie vor continua să fie considerate normale.
- A început procesul de încetare treptată a suportului pentru a doua versiune a manifestului Chrome, care definește capabilitățile și resursele disponibile pentru extensiile scrise folosind API-urile WebExtensions. Deocamdată, dezactivarea extensiilor care folosesc a doua versiune a manifestului afectează doar o parte dintre utilizatorii versiunilor de test ale Chrome (nu cele de producție). Finalizarea migrației la a treia versiune a manifestului este planificată până în iunie 2025.
- Atunci când este activată protecția îmbunătățită a browserului (Safe Browsing > Enhanced protection), se realizează trimiterea către servere Google a telemetriei suplimentare cu informații despre paginile vizitate, dacă pe aceste pagini sunt utilizate API-uri pentru inițierea vibrațiilor (Vibration) sau pentru controlul complet al mouse-ului (PointerLock) și tastaturii (Keyboard). Dacă pagina deschisă se află pe lista neagră, utilizatorul primește un avertisment corespunzător, iar acțiunea API-urilor marcate este dezactivată.
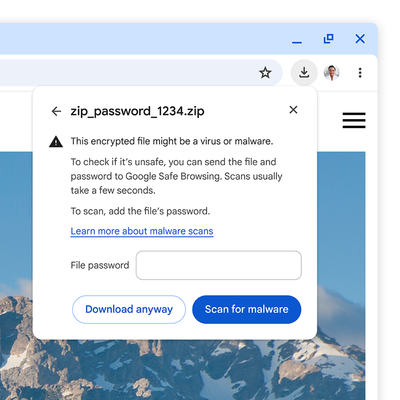
- Au fost finalizate lucrările de modernizare a verificării fișierelor încărcate în modul de protecție îmbunătățită a browserului (Safe Browsing > Enhanced protection), în care este activată trimiterea fișierelor executabile și a arhivelor suspecte pe serverele Google pentru a verifica prezența virusurilor și a software-ului rău intenționat. Pentru a verifica siguranța arhivelor criptate (.zip, .7z și .rar) descărcate, browserul va solicita utilizatorului parola pentru decriptarea arhivei. Utilizatorul poate refuza verificarea sau introduce parola, după care browserul va trimite fișierul cu parola pentru verificare pe serverele Google. În modul standard (neîmbunătățit) Safe Browsing, va apărea de asemenea o solicitare a parolei, dar, în loc să trimită conținutul arhivei pe serverele Google pentru verificare, vor fi trimise doar metadatele și hash-urile fișierelor conținute în arhivă. Au fost implementate avertismente mai vizibile pentru descărcarea fișierelor periculoase, care sunt afișate nu în bara de jos, ci sub bara de sus.

- A fost propusă o implementare inițială a specificației Private Network Access, care limitează capacitatea de a încărca resurse de pe un site public accesibil, care face referire la gazde din rețeaua internă (127.0.0.0/8, 192.168.0.0/16, 10.0.0.0/8 etc.). Încărcarea acestor resurse este acum permisă doar în contextul deschiderii paginii într-un mediu sigur (prin HTTPS). În continuare, este planificată limitarea totală a accesului necontrolat la rețelele intranet interne din paginile deschise de site-uri publice, deoarece astfel de solicitări sunt folosite de infractori pentru a efectua atacuri CSRF asupra routerelor, punctelor de acces, imprimantelor, interfețelor web corporative și altor dispozitive și servicii care acceptă solicitări doar din rețeaua locală. Experimentele cu blocarea au fost inițiate încă din 2022 în Chrome 98, dar din cauza identificării unei breșe, blocarea a fost amânată.
- În modul „Origin trials” a fost implementată o blocare experimentală a accesului la IP 0.0.0.0, deoarece acest IP poate fi folosit pentru a ocoli blocarea accesului la IP 127.0.0.1 (localhost) pe platformele Linux și macOS.
- În versiunea pentru platforma Android, interfața pentru asocierea contului Google și sincronizarea datelor, cum ar fi parolele salvate și bookmark-urile, a fost simplificată. Sincronizarea este acum integrată cu conectarea la cont și nu este prezentată ca o funcționalitate separată în setări.
- În versiunea pentru platforma Android, interfața de gestionare a parolelor a fost actualizată. Utilizatorii care s-au conectat la contul lor Google, dar nu au activat sincronizarea, au acum posibilitatea de a salva și utiliza parolele asociate contului Google.
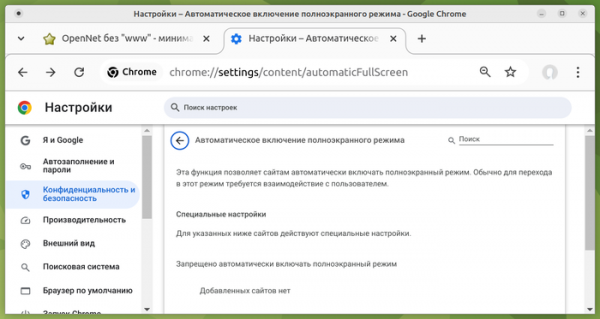
- A fost adăugată setarea „Activare automată a modului pe tot ecranul” (Automatic Fullscreen, chrome://settings/content/automaticFullScreen), care permite site-urilor să activeze automat modul pe tot ecranul prin metoda Element.requestFullscreen() fără confirmarea utilizatorului, precum și să afișeze dialoguri ale browserului fără a ieși din modul pe tot ecranul. Setarea este dezactivată implicit și poate fi activată pentru site-uri și aplicații web specifice. În combinație cu API-ul Window Management și setările pentru notificări pop-up (chrome://settings/content/popups), noua funcție facilitează utilizarea unor funcții precum deschiderea unei feronii pop-up pe tot ecranul unui alt monitor, afișarea conținutului pe tot ecranul pe toate monitoarele sau pe un monitor suplimentar, precum și comutarea conținutului pe tot ecranul de pe un ecran pe altul.

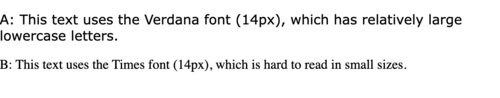
- A fost adăugat proprietatea CSS font-size-adjust, care permite modificarea dimensiunii literelor minuscule în raport cu dimensiunea literelor mari, stabilită prin proprietatea „font-size”, ceea ce poate fi util, de exemplu, pentru a menține același nivel de lizibilitate a textului în condiții de utilizare a unei familii de fonturi de rezervă atunci când fontul principal nu este disponibil. Fonturile cu coeficienți diferiți de înălțime a literelor minuscule comparativ cu dimensiunea fontului au dimensiuni de litere foarte diferite, ceea ce, de exemplu, poate face ca textul să fie greu de citit atunci când se înlocuiește fontul Verdana cu Times.

- În API-ul pentru rutarea statică a ServiceWorker-ilor (Service Worker Static Routing), care permite stabilirea modului de încărcare a anumitor resurse și dezactivarea apelului ServiceWorker-ului pentru resurse care pot fi extrase din cache sau încărcate direct, a fost adăugată posibilitatea folosirii operatorului logic „not” pentru a inversa condițiile de potrivire a cererilor.
- A fost asigurată transmiterea evenimentelor de activare, generate în urma interacțiunii utilizatorului cu conținutul într-o fereastră deschisă în modul „imagine în imagine” (picture-in-picture), către fereastra părinte asociată acestui mod. Modificarea permite pe pagina principală de unde a fost deschisă fereastra „imagine în imagine” utilizarea API-ului User Activation (navigator.userActivation) pentru a determina interacțiunea utilizatorului cu această fereastră (de exemplu, se poate verifica dacă utilizatorul a dat clic cu mouse-ul în fereastra „imagine în imagine” sau dacă pagina a fost doar încărcată și a rămas neatinsă).
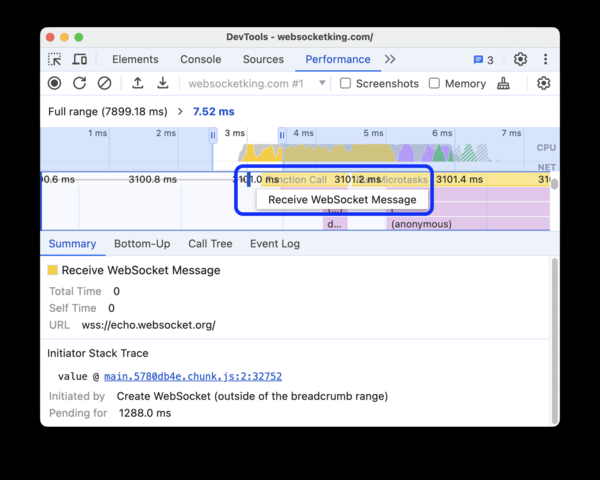
- Au fost aduse îmbunătățiri la instrumentele pentru dezvoltatori web. La vizualizarea stilurilor CSS, au fost adăugate linkuri către pozițiile corespunzătoare din document, la care se referă proprietățile CSS de gestionare a afișării elementelor, legate de poziționarea altor elemente (CSS Anchor Positioning). La vizualizarea codului HTML, au fost adăugate linkuri indicat de atributul „popovertarget”. În panoul de inspecție a activității de rețea a fost adăugată o nouă presetare de simulare a vitezei de acces „Fast 4G” (presetarea „Fast 3G” a fost redenumită în „Slow 4G”, iar „Slow 3G” în „3G”). În panoul de analiză a performanței, la urmărirea traseului se oferă informații despre evenimentele de trimitere și primire a mesajelor prin WebSocket.

Pe lângă noutățile și corecturile de erori din noua versiune, au fost eliminate 24 de vulnerabilități. Multe dintre vulnerabilități au fost identificate ca rezultat al testării automate cu instrumentele AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer și AFL. Cinci probleme au fost clasificate cu un nivel ridicat de pericol. Nu au fost identificate probleme critice care să permită ocolirea tuturor nivelurilor de protecție ale browserului și executarea de cod în sistem dincolo de mediu sandbox. În cadrul programului de recompensare financiară pentru descoperirea vulnerabilităților, pentru actuala versiune, compania Google a plătit 16 recompense în valoare totală de 47.5 mii dolari SUA (o recompensă de $11000, $5000, $3000 și $500, două recompense de $8000, trei recompense de $2000). Valoarea a 6 recompense nu a fost încă stabilită.

Sursa: opennet.ro
