

Compania SRL «RusBITech-Astra» a lansat distribuția destinat special Astra Linux Special Edition 1.8, care poate fi utilizată pentru protecția informațiilor confidențiale și a secretelor de stat până la nivelul «deosebit de important». Distribuția se bazează pe baza de pachete Debian GNU/Linux și conține mecanisme suplimentare de asigurare a securității, cum ar fi un sistem propriu de gestionare a dreptului de acces, audit, controlul integrității și autenticității fișierelor (PARSEC), ștergerea garantată a fișierelor, construcția nucleului cu patch-uri pentru creșterea securității. Mediu utilizator construit pe baza mediului de lucru proprietar Fly, cu componente care utilizează biblioteca Qt.
Distribuția este disponibilă în cadrul unui acord de licență care impune o serie de restricții utilizatorilor, în special utilizarea comercială este interzisă fără încheierea unui contract de licență, decompilarea și disassemblarea produsului. Algoritmii originali, realizați special pentru Astra Linux, și codurile sursă sunt clasificate ca fiind informații comerciale confidențiale. Utilizatorului i se oferă posibilitatea de a reproduce doar un singur exemplar al produsului pe un singur computer sau mașina virtualăde asemenea, i se dă dreptul de a realiza doar o copie de rezervă a suportului cu produsul. Pachetele de instalare gata de utilizare nu sunt disponibile public, dar imaginile containerelor sunt mașini virtuale.
Lansarea a trecut cu succes o serie de teste în sistemul de certificare a mijloacelor de protecție a informațiilor FSTEK Rusia la primul, cel mai înalt, nivel de încredere, adică poate fi utilizată pentru procesarea informațiilor care constituie secretul de stat de «importanță deosebită». Certificatul confirmă conformitatea cu cerințele de securitate pentru sistemele de operare, mijloacele de virtualizare și containerizare, precum și pentru SGBD.
Modificări principale:
- Baza de pachete a fost actualizată la Debian 12.
- La alegere sunt disponibile două pachete cu nucleul Linux, bazate pe versiunile 6.1 și 6.6. Nucleul 6.1 vine cu modificări și corecții de la ISP RAN și va fi suportat pe parcursul întregului ciclu de viață al sistemului de operare. Nucleul 6.6 este clasificat ca având un ciclu de suport pe termen scurt.
- Sunt propuse două depozite separate: Main și Extended. Primul include pachete care au trecut prin întregul ciclu de certificare, iar al doilea conține instrumente de dezvoltare, pachete pentru compilarea depozitului Main, precum și pachete aplicații și sisteme suplimentare.
- A fost activat un nou installer astra-installer, care se lansează după încărcarea sistemului în modul Live. Este suportat managementul instalării la distanță, utilizând protocolul VNC.
- Procesul de actualizare de la ramura Astra Linux 1.7 la versiunea 1.8 a fost automatizat; în caz de probleme la actualizare, este posibilă revenirea la starea anterioară.
- A fost implementat un sistem de atribuire a numelui predictibil pentru interfețele de rețea.
- Include un server DHCP Kea.
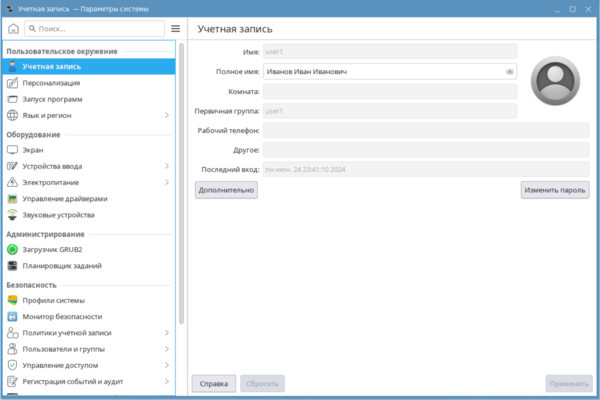
- Interfața pentru administrarea sistemului fly-admin-smc a fost înlocuită cu instrumentul astra-systemsettings, care oferă acces la diferite module de configurare. Printre altele, este integrat un modul pentru gestionarea politicii locale de securitate, fără a necesita lansarea unei aplicații separate fly-admin-smc. De asemenea, sunt disponibile module pentru gestionarea utilizatorilor, managementul accesului delegat, controlul integrității mandate, controlul integrității fișierelor prin semnături digitale, configurarea sistemului de audit, contabilizarea unităților de stocare externe, configurarea curățării memoriei, activarea modului kiosk grafic, evaluarea stării funcțiilor de securitate.

- Au fost implementate profiluri gata configurate recomandate pentru protecția informațiilor pentru diferite scenarii de utilizare. Anterior, instrucțiunile de configurare pentru a corespunde diferitelor clase de securitate a sistemelor necesitau intervenția manuală a administratorului. În noua versiune, procesul de modificare a setărilor este automatizat.
- Pentru controlul dinamic al integrității software-ului, a fost adăugată posibilitatea de a utiliza SКZI CryptoPro CSP și certificate pentru verificarea semnăturii digitale emise de centrul de certificare.
- Un nou stil de design Astra Proxima a fost propus, care reflectă tendințele moderne de construire a interfețelor, păstrând în același timp structura familiară și minimalismul. Sunt disponibile patru moduri de design: deschis, întunecat, simplificat (fără efecte grafice) și de serviciu.

- Meniul aplicațiilor a fost modernizat și restructurat (există opțiunea de a reveni la meniul clasic).
- A fost adăbată tema sonoră „Minimalismul Cosmic”, creată cu implicarea Roscosmos, bazată pe sunete de la obiecte cosmice reale.
- A fost adăbat pachetul fly-dm-rdp pentru organizarea conexiunilor de la distanță la sistem prin protocolul RDP.
- În managerul de fișiere fly-fm a fost adăbat un editor pentru bara de instrumente și a fost adăbată opțiunea de a afișa resursele de rețea montate în panoul de navigare. În modul pe două panouri au fost implementate două bare de adrese independente.
- Pachetul OpenSSL a fost actualizat la versiunea 3.2.0.
- Sistemul de gestionare a bazelor de date Tantor a fost actualizat la baza de cod PostgreSQL 15 (anterior se utiliza PostgreSQL 11) cu adăugiri pentru protecția informațiilor și gestionarea accesului. * În browserele Chromium, Chromium-gost și Firefox a fost integrat un certificat al autorității de certificare a Ministerului Digitalizării din Rusia.
- A fost adăbată suportul pentru instantanee ale mașinilor virtuale cu UEFI, pentru exportul/importul mașinilor virtuale cu instantanee, crearea copiilor de rezervă ale mașinilor virtuale folosind virtnbdbackup, unirea mașinilor virtuale în grupuri în virt-manager.
- În instrumentele pentru controlul integrității mandatorii a fost implementată posibilitatea de a utiliza un nivel ierarhic de integritate, în care rădăcina FS și toate obiectele de fișiere după instalare au integritate liniară zero, iar obiectelor de fișiere și proceselor pornite li se poate atribui o integritate liniară negativă.
- A fost adăbată posibilitatea asigurării controlului integrității obiectelor sistemului de fișiere și a pachetelor deb, bazată pe șabloane care reprezintă liste de fișiere pentru verificare prin sume de control.
- Au fost adăbate privilegii noi: cap_perfmon (permite utilizarea sistemelor de monitorizare), cap_bpf (permite anumite operațiuni cu BPF), cap_checkpoint_restore (permisizează definirea PID-ului alocat următorului proces creat în cadrul spațiului de nume).
Sursa: opennet.ro
