

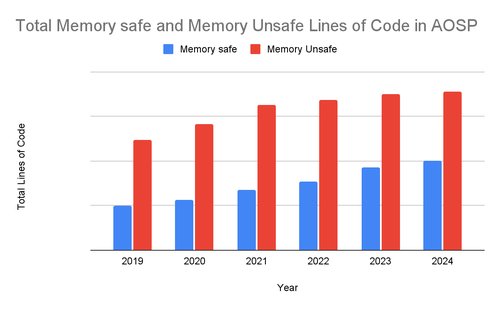
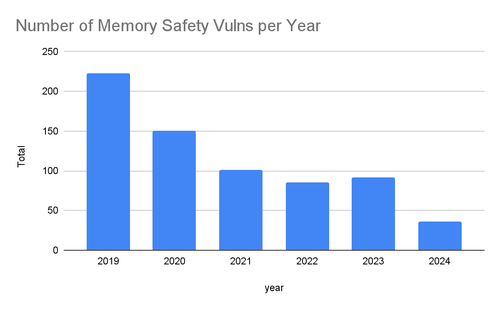
Compania Google a evaluat inițiativa de implementare în Android a metodelor de dezvoltare sigură (Safe Coding), cum ar fi utilizarea limbajelor de programare care asigură gestionarea sigură a memoriei, aplicarea analizatorilor statici și proiectarea API-urilor cu accent pe securitate. Modificările au redus cota vulnerabilităților legate de memorie în Android de la 76% în 2019 la 24% în 2024, mult sub media din industrie de 70%.
Inginerii Google au concluzionat de asemenea că sursa principală a problemelor de securitate este codul nou și, prin urmare, trebuie să ne concentrăm pe modernizarea metodelor de dezvoltare a noului cod. Codul existent devine mai bine testat și sigur în timp (există o dependență exponențială între securitate și timp), ceea ce face ca investițiile în proiectele de rescriere a codului existent să fie mai puțin avantajoase. De exemplu, codul de 5 ani are în medie o densitate a vulnerabilităților cu 3.4 ori mai mică decât codul nou. Pentru proiectele Android și Chromium, datorită implementării metodelor de gestionare sigură a memoriei, diferența este de 7.4 ori.
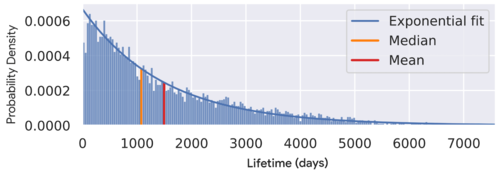
Astfel, dacă se previne apariția erorilor în gestionarea memoriei în noul cod, în timp, în vechiul cod astfel de erori vor fi identificate din ce în ce mai rar. În general, Google recomandă să nu se rescrie vechiul cod, ci să ne concentrăm pe scrierea de nou cod în limbaje care gestionează sigur memoria și asigurarea portabilității între noul și vechiul cod.
Pe lângă reducerea numărului de vulnerabilități, utilizarea metodologiilor de programare sigure îmbunătățește performanța dezvoltării, permite obținerea unei calități mai ridicate a codului și are un impact pozitiv asupra performanței. De exemplu, rescrierea în Chromium a codului pentru generarea codurilor QR în limbajul Rust a dus la o creștere a performanței cu 95% datorită eliminării supracosturilor cauzate de necesitatea aplicării unei izolări suplimentare de tip sandbox.
Viteza și calitatea dezvoltării cresc datorită simplificării testării și mutării descoperirii erorilor în etapele timpurii ale dezvoltării, când erorile devin evidente înainte ca dezvoltatorul să înceapă verificarea codului. De exemplu, rata de rollback a modificărilor — pentru codul în Rust, numărul de rollback-uri din cauza erorilor neprevăzute este de două ori mai mic decât pentru codul în C++.
În general, aplicarea metodelor de programare sigură este prezentată ca cea mai eficientă paradigă de dezvoltare de astăzi, venind înlocuind cele trei abordări aplicate anterior:
- Remedierea vulnerabilităților după descoperirea lor. Costisitoare, necesită lansări frecvente de actualizări și aducerea lor rapidă la utilizatori.
- Protecția proactivă, concentrată pe utilizarea tehnicilor care complică exploatarea vulnerabilităților. Prețul acestei protecții a fost o scădere a performanței și o constantă joacă de-a șoarecele și pisica cu atacatorii.
- Identificarea timpurie a vulnerabilităților prin utilizarea testelor fuzzing și a unor instrumente precum AddressSanitizer și MemorySanitizer. Metoda doar elimina simptomele, nu cauza problemei, și necesita o muncă constantă.
Sursa: opennet.ro
