

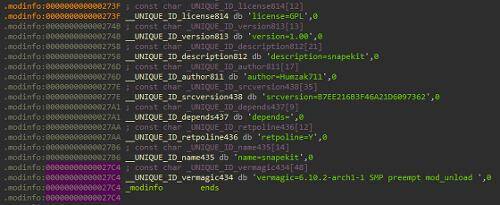
Cercetătorii de la Gen Threat Labs au identificat un nou rootkit complex, Snapekit, care vizează sistemul Arch Linux versiunea 6.10.2-arch1-1 pe arhitectura x86_64. Snapekit le permite atacatorilor să obțină acces neautorizat la sistem și să îl controleze, rămânând în același timp neobservați.
Rootkit-ul se integrează în funcționarea sistemului de operare, interceptând și modificând 21 de apeluri de sistem — un mecanism de comunicare între aplicații și nucleul sistemului de operare. Snapekit utilizează un dropper special pentru desfășurare. Rootkit-ul este capabil să recunoască și să evite instrumentele populare de analiză și depanare, cum ar fi Cuckoo Sandbox, JoeSandbox, Hybrid-Analysis, Frida, Ghidra și IDA Pro. La detectarea unuia dintre aceste instrumente, Snapekit își schimbă comportamentul pentru a evita descoperirea.
Principala sarcină a Snapekit este de a ascunde codul malițios, rămânând în spațiul utilizatorului și nu în spațiul mai controlat al nucleului. Această abordare complică semnificativ detectarea și analiza amenințării. În plus, rootkit-ul aplică mecanisme de protecție PTrace pentru a identifica tentativele de depanare, ceea ce adaugă dificultăți pentru analiști și specialiști în securitate.
Snapekit dispune de mijloace de ocolire multilayer care permit evitarea nu doar a instrumentelor automate de analiză (sandbox-uri și mașini virtuale), dar și dificultățe în analiza manuală. Creatorul rootkit-ului, cunoscut sub pseudonimul Humzak711, intenționează să publice în curând proiectul Snapekit cu cod sursă deschis pe GitHub.
Sursa: linux.org.ru
