

Compania Google a lansat versiunea 131 a browserului web Chrome. În același timp, este disponibilă versiunea stabilă a proiectului liber Chromium, care stă la baza Chrome. Browserul Chrome se diferențiază de Chromium prin utilizarea siglelor Google, existența unui sistem de notificări în caz de crash, module pentru redarea conținutului video protejat de copiere (DRM), un sistem automat de instalare a actualizărilor, activarea constantă a izolării Sandbox, furnizarea cheilor pentru Google API și transmiterea parametrilor RLZ în căutări. Pentru cei care au nevoie de mai mult timp pentru actualizare, este susținută o ramură separată Extended Stable, care este însoțită de 8 săptămâni. Următoarea versiune Chrome 132 este planificată pentru 14 ianuarie.
Principalele modificări în Chrome 131:
- În vizualizatorul PDF încorporat, a fost extinsă capacitatea de recunoaștere a textului în documentele PDF scanate, în care textul este plasat sub formă de imagine. Textul este recunoscut pe sistemul local prin intermediul unui motor integrat de recunoaștere optică a caracterelor (OCR), bazat pe învățarea automată. Spre deosebire de versiunile anterioare, documentele scanate sunt acum automat convertite într-o reprezentare textuală, pentru care sunt disponibile funcții de evidențiere, căutare și copiere în clipboard.
- A fost introdusă posibilitatea activării verificărilor extinse în sistemul de distribuire a memoriei PartitionAlloc, care permit blocarea vulnerabilităților cauzate de accesarea zonelor de memorie deja eliberate (use-after-free). Din motive de performanță, aceste verificări sunt dezactivate implicit. Totuși, pentru implementările în care securitatea este mai importantă decât performanța, acum sunt disponibile politici enterprise separate pentru activarea protecției suplimentare.
- În magazinul încorporat de certificate rădăcină (Chrome Root Store), încrederea în autoritatea de certificare Entrust a fost suspendată din cauza mai multor încălcări ale cerințelor pentru autoritățile de certificare, nerespectarea termenelor de reacție la certificatele problematice, întârzierea revocării certificatelor, raportarea necorespunzătoare a incidentelor și nerespectarea regulilor la emisia de certificate. certificatelor TLS nivel EV (Validare Extinsă), care necesită verificarea documentelor de proprietate ale domeniului și confirmarea proprietarului resursei. Din cauza lipsei acțiunilor de remediere a deficiențelor identificate, certificatele TLS emise de Entrust după 11 noiembrie 2024 vor fi considerate de Chrome ca fiind nesigure. Certificatele emise înainte de 11 noiembrie continuă să fie percepute ca normale.
- Versiunea pentru Android include opțiunea de a conecta furnizori terți pentru completarea automată a formularelor și salvarea parolelor, fără a fi legată de API-ul de Accesibilitate.
- În versiunea pentru Android, conectarea la contul Google și gestionarea sincronizării datelor între diferite browsere a fost simplificată. Sincronizarea nu mai este prezentată ca o funcție separată în setări, ci este combinată cu funcția de conectare la contul Google, permițând astfel utilizarea și salvarea în Google Account a informațiilor precum parolele și bookmark-urile.
- A început activarea treptată a unui nou mod de economisire a energiei (Energy saver) pentru utilizatori, în care se îngheață automat tab-urile care consumă mult CPU, dar nu emit sunet și sunt ascunse timp de mai mult de 5 minute. Excepțiile se aplică doar tab-urilor legate de gestionarea dispozitivelor externe sau de desfășurarea conferințelor video și audio (aceste tab-uri sunt determinate pe baza accesului la API-ul pentru lucrul cu USB, Bluetooth, cameră, dispozitive de intrare și microfon, precum și organizației canalului de comunicare utilizând RTCDataChannel sau MediaStreamTrack). Pentru a gestiona activarea înghețării automate, se poate utiliza setarea „chrome://flags/#freezing-on-energy-saver”.
- Au fost adăugate moduri experimentale de economisire a memoriei (Memory saver) — Moderate, Balanced și Maximum, care permit alegerea metodei de eliberare a memoriei de la tab-uri inactive. În modul Moderate, tab-urile sunt dezactivate doar în cazul unei lipse de memorie în sistem, în modul Maximum tab-urile sunt dezactivate după un scurt timp de inactivitate, iar în modul Balanced tab-urile inactive sunt dezactivate având în vedere memoria liberă din sistem.
- Au fost adăugate setări suplimentare legate de performanță, cum ar fi posibilitatea de a specifica site-uri care rămân constant active (fără a încetini activitatea în fundal), alegerea metodei de indicare vizuală a tab-urilor dezactivate și afișarea consumului de memorie în previzualizările popup ale tab-urilor.
- A fost adăugat instrumentul „Detectare a Performanței”, care identifică problemele potențiale de performanță ale paginilor vizitate și afișează o notificare cu recomandări pentru rezolvarea problemei cu un singur clic. De exemplu, pentru a accelera tab-ul curent, browserul poate sugera dezactivarea altor tab-uri care consumă multe resurse.
- În TLS 1.3 și QUIC, algoritmul de încadrare a cheilor (KEM, Key Encapsulation Mechanism) „X25519Kyber768”, rezistent la atacuri cu computere cuantice, a fost transformat pentru a utiliza specificația finală ML-KEM (CRYSTALS-Kyber), standardizată de Institutul Național de Standarde și Tehnologie din SUA (NIST). X25519Kyber768 reprezintă o combinație dintre X25519 ECDH și algoritmul ML-KEM, utilizând metode cryptografice bazate pe soluționarea problemelor din teoria rețelelor, timpul de soluționare nemaifiind diferit pe computerele obișnuite și cele cuantice.
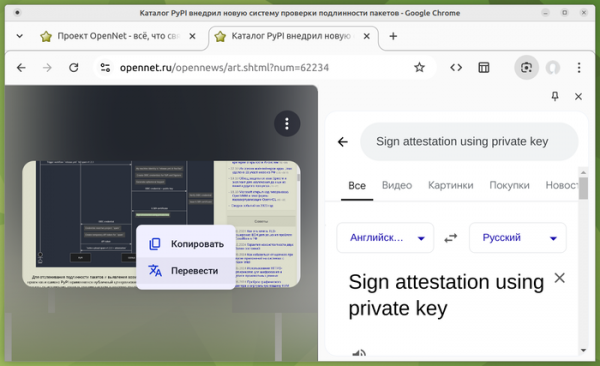
- În funcția de căutare după imagine utilizând serviciul Google Lens, disponibil prin meniul contextual, a fost adăugată suport pentru suprapunerea traducerii într-o altă limbă (textul tradus este afișat deasupra textului original din imagine).

- A fost adăugat API Direct Sockets, care permite stabilirea de conexiuni TCP și UDP directe cu sisteme externe, precum și crearea de socket-uri de ascultare pentru primirea conexiunilor. La prima încercare de conectare cu un nou host, utilizatorului i se va solicita confirmarea operațiunii. Necesitatea adăugării acestui API este explicată prin faptul că permite interacționarea cu dispozitivele de rețea care folosesc protocoale proprii, care funcționează peste TCP și UDP și nu suportă interacțiunea prin HTTPS sau WebSockets.
- În modul „Origin trials” a fost implementat API-ul Summarizer pentru rezumarea textului (prezentarea succintă a esenței), folosind un model lingvistic mare.
- În modul „Origin trials” a fost adăugat API-ul Playout Statistics, care definește interfața AudioContext.playoutStats pentru obținerea statisticilor despre calitatea și întârzierile la redarea sunetului prin API-ul WebAudio.
- Pentru a proteja împotriva abuzurilor, a fost adăugată o solicitare de confirmare a drepturilor de acces la API Keyboard Lock și Pointer Lock, care oferă un control suplimentar asupra tastaturii și mouse-ului (de exemplu, se poate ascunde cursorul standard al mouse-ului și asigura o gestionare proprie a mișcărilor mouse-ului). Statusul drepturilor de acces poate fi verificat prin API Permissions.
- Este permis să specificați etichete suplimentare în elementul HTML „<select>”, pe lângă etichetele standard „<option>», «<optgroup>” și „<hr>”. Modificarea a fost efectuată ca pregătire pentru implementarea viitoare în variantele personalizabile „<select>”, care extind capacitățile de stilizare a meniului.
- În proprietățile CSS „clip-path”, „fill”, „stroke” și „marker-*” a fost adăugată suport pentru specificarea resurselor externe SVG. De exemplu, acum se poate specifica „clip-path: url(„resources.svg#myPath”)”.
- Modelul de moștenire a proprietăților stilului de selecție a textului, definite prin pseudoclasele «::selection» și «::target-text», a fost modificat pentru a urma modelul de moștenire al pseudoclaselor «::highlight», «::spelling-error» și «::grammar-error», iar acum depinde nu de structura documentului (lanțurile de elemente HTML), ci de modul în care este selectat textul (lanțurile de selecție). În exemplul de mai jos, culoarea elementelor înnămolite cu text în paragraful «<p class="»blue»">» va fi acum selectată conform stilului pseudoclasei «::selection», și nu conform stilului de culoare specificat pentru paragraf. p { color: deeppink; } .blue::selection { color: blue; } <p class="»blue»"> Acesta este <em>evidențiat</em> text. </p>
- Au fost eliminate restricțiile care nu permiteau setarea proprietăților CSS „display” pentru elementele HTML „” și „
”. În CSS a fost adăugat un pseudo-element „::details-content” pentru a personaliza stilul blocului pliabil și desfăcut.
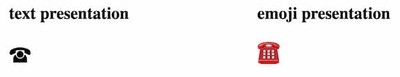
- A fost adăugată proprietatea CSS „font-variant-emoji” pentru a personaliza stilul de afișare a emoji-urilor. De exemplu, se poate alege reprezentarea textuală sau grafică.

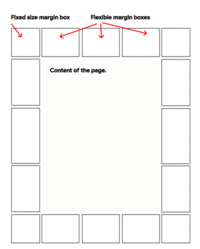
- În regula CSS @page, destinată modificării stilului paginii înainte de imprimare sau export în format PDF, a apărut posibilitatea de a defini zone pentru plasarea conținutului în zona marginilor paginii, de exemplu, pentru a adăuga un titlu personalizat, o notă laterală sau un footer.

- Proprietatea CSS „inset-area”, folosită pentru a controla afișarea elementelor legate de poziția altor elemente (CSS Anchor Positioning), a fost declarată învechită. Conform recomandării grupului de lucru pentru standardizarea CSS, proprietatea „position-area” îi ia locul, având un comportament complet similar.
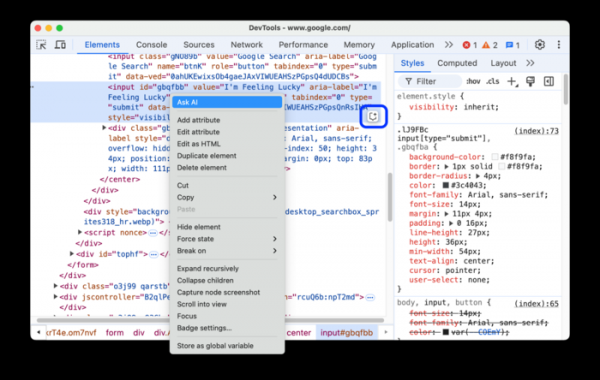
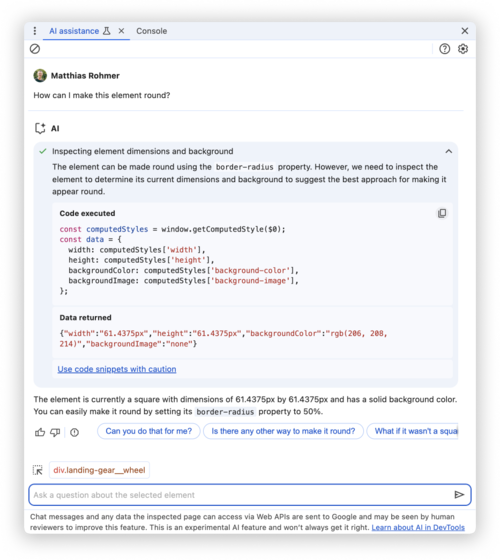
- Funcționalitățile instrumentelor pentru dezvoltatori web au fost extinse. În panoul Performance au fost adăugate noi opțiuni pentru analiza performanței. A fost propus un panou experimental cu un asistent AI, în care se pot obține răspunsuri la întrebările care apar în timpul depanării sau se pot clarifica unele aspecte legate de CSS.


Pe lângă noutăți și corectarea erorilor, noua versiune elimină 12 vulnerabilități. Multe dintre aceste vulnerabilități au fost identificate prin testări automate cu ajutorul instrumentelor AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer și AFL. Unei probleme i s-a atribuit un nivel ridicat de periculozitate (o problemă în codul lucrului cu extensiile în motorul Blink). Nu au fost identificate probleme critice care să permită ocolirea tuturor nivelurilor de protecție ale browserului și executarea de cod pe sistem în afara mediului sandbox. În cadrul programului de recompensare a descoperitorilor de vulnerabilități, compania Google a oferit 8 premii în total de 1.000 de dolari SUA (un premiu de 1.000 USD). Dimensiunea a 7 recompense nu a fost încă definită.
Sursa: opennet.ro
