

A fost lansată distribuția Kali Linux 2024.4, bazată pe pachetul Debian, destinat testării sistemelor pentru vulnerabilități, efectuării auditului de securitate, analizei informațiilor reziduale și identificării consecințelor atacurilor. Toate lucrările originale, create pentru distribuție, sunt disponibile sub licența GPL și pot fi accesate printr-un depozit Git public. Imaginile iso pentru descărcare au dimensiuni de 600 MB și 4.1 GB. Versiunile sunt disponibile pentru arhitecturile x86_64, ARM (armhf și armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). La alegere sunt disponibile birourile de lucru Xfce, KDE și GNOME.
Kali oferă o selecție de instrumente pentru specialiștii în securitatea informatică, care includ de la instrumente pentru testarea aplicațiilor web și pătrunderea în rețelele wireless la programe pentru citirea datelor de pe cipurile RFID. Pachetul include o colecție de exploatări și aproximativ 400 de utilitare specializate pentru verificarea securității, cum ar fi Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. În plus, distribuția include instrumente pentru spargerea parolelor (Multihash CUDA Brute Forcer) și pentru cheile WPA (Pyrit), care utilizează GPU NVIDIA și AMD pentru accelerare.
În noua versiune:
- Generarea versiunilor de distribuție și a pachetelor de kernel Linux pentru arhitectura i386 a fost oprită. În depozit au fost păstrate pachetele care pot fi utilizate pentru a rula programe pe 32 de biți în medii pe 64 de biți.
- În mod implicit este folosit Python 3.12.
- În clientul SSH a fost oprită suportul pentru cheile bazate pe algoritmul DSA (între începutul anului următor codul pentru suportul DSA va fi eliminat din OpenSSH). Pentru conectarea la serverele vechi, s-a adăugat utilitarul ssh1, construit din OpenSSH 7.5 și care continuă să suporte protocolul SSH1.
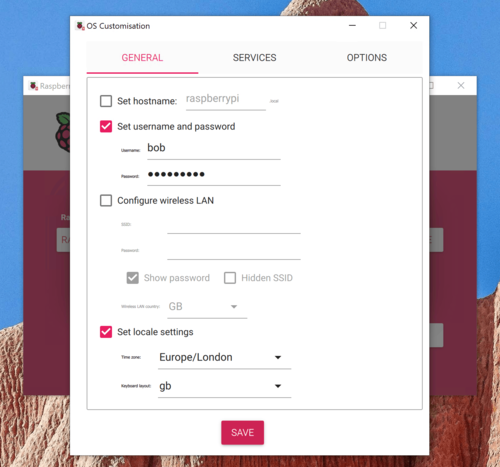
- A fost adăugată posibilitatea de configurare a imaginilor de sistem pentru plăcile Raspberry Pi, utilizând utilitarul Raspberry Pi Imager. De exemplu, la instalarea pe un card SD, se pot adăuga utilizatori, configura fusul orar, copia cheile SSH proprii, activa serviciul SSH, stabili configurația pentru conectarea la rețeaua wireless. A fost extins suportul pentru placa Raspberry Pi 5 și a fost adăugat suportul pentru computerul Raspberry Pi 500.

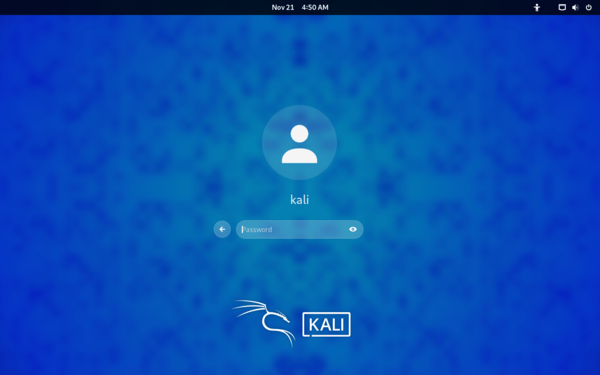
- Mediul de lucru GNOME a fost actualizat la versiunea 47. A fost implementată o nouă temă pentru ecranul de conectare.

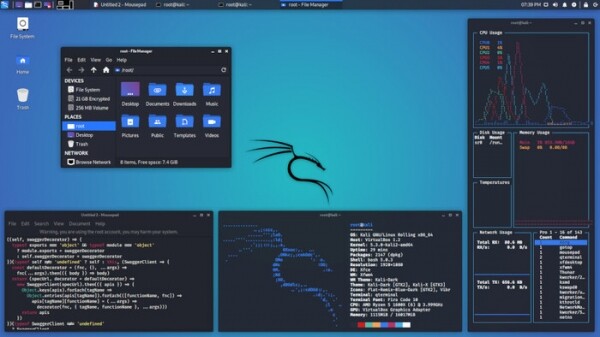
- A fost adăugat un nou applet pentru monitorizarea stării sistemului.

În pachet sunt incluse utilitare:
- bloodyad — instrument de testare a securității Active Directory.
- certi — utilitar pentru lucrul cu certificatele ADCS (Active Directory Certificate Services).
- chainsaw — căutarea artefactelor în analiza forensică a sistemelor Windows.
- findomain — utilitar pentru determinarea subdomeniilor utilizate printr-o metodă de forță brută.
- hexwalk — editor hexadecimal.
- linkedin2username — generator de liste de utilizatori potențial asociați cu un cont de companie pe LinkedIn.
- mssqlpwner — instrument de atac împotriva MSSQL.
- proximoth — efectuarea de atacuri asupra dispozitivelor wireless.
- python-pipx — rularea fișierelor executabile din pachete Python într-un mediu izolat.
- sara — inspectarea securității RouterOS.
- web-cache-vulnerability-scanner — implementarea atacurilor asupra sistemelor frontend-backend.
- xsrfprobe — verificarea vulnerabilităților de tip CSRF/XSRF (Cross Site Request Forgery).
- zenmap — GUI pentru nmap.
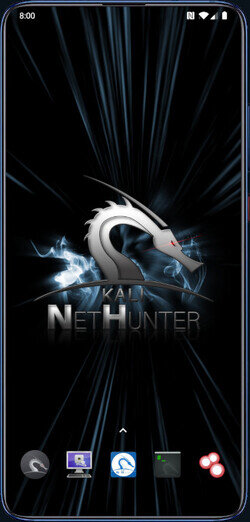
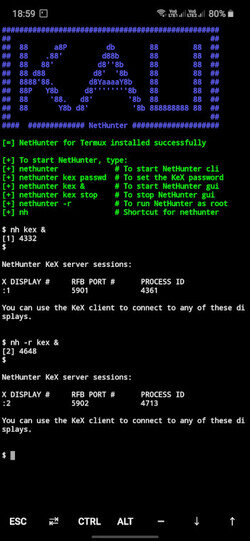
- A fost actualizat mediul pentru dispozitive mobile bazat pe platforma Android — NetHunter, care include un set de instrumente pentru testarea sistemelor pentru vulnerabilități. Cu NetHunter este posibil să se verifice atacuri specifice pentru dispozitive mobile, de exemplu, prin emularea dispozitivelor USB (BadUSB și HID Keyboard — emularea unui adaptor USB de rețea care poate fi utilizat pentru atacuri MITM, sau o tastatură USB care efectuează substituirea simbolurilor) și crearea de puncte de acces false (MANA Evil Access Point). NetHunter este instalat în mediul standard al platformei Android sub formă de imagine chroot, în care este executată o variantă special adaptată a Kali Linux.
Noua versiune include instrumentul Wifipumpkin3 pentru crearea punctelor de acces wireless false. Catalogul aplicațiilor mobile Kali NetHunter store a fost actualizat. Funcționalitățile instalatorului au fost extinse. A fost adăugată suportul pentru dispozitivele Xiaomi Mi A3 (Android 15), Realme X7 Max 5G și Xiaomi Mi 9 Lite / CC9. A fost actualizat suportul pentru Nokia 6.1/6.1 Plus, Realme C11, Xiaomi Mi 9T, Xiaomi Mi A3 și Xiaomi Pocophone F1.
Sursa: opennet.ro
