A avut loc lansarea browser-ului web Firefox 134 și au fost formulate actualizări pentru versiunile anterioare cu suport pe termen lung — 115.19.0 și 128.6.0. Ramura Firefox 135 a intrat în etapa de testare beta, iar lansarea este programată pentru 4 februarie.
Principalele noutăți în Firefox 134:
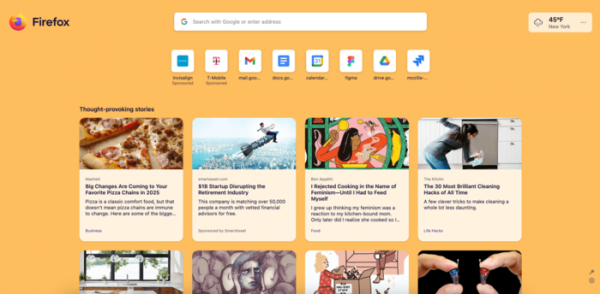
- Pentru o parte dintre utilizatori, a fost propus un nou design al paginii care apare la deschiderea unei noi tab. Noua variantă se deosebește printr-o bară de căutare, un widget cu prognoza meteo și o listă de pagini recomandate. Site-urile cele mai vizitate și cele fixate sunt prezentate nu sub formă de grilă, ci într-un singur rând. Numărul de coloane cu conținut este ales în funcție de lățimea ferestrei, ceea ce permite utilizarea eficientă a întregului spațiu disponibil pe ecran. Noua prezentare este activată momentan doar pentru utilizatorii din SUA și Canada. Pentru activarea în alte țări, pe pagina about:config se poate introduce „newtab” și se poate adăuga în câmpurile cu valoarea „US, CA” codul țării respective.

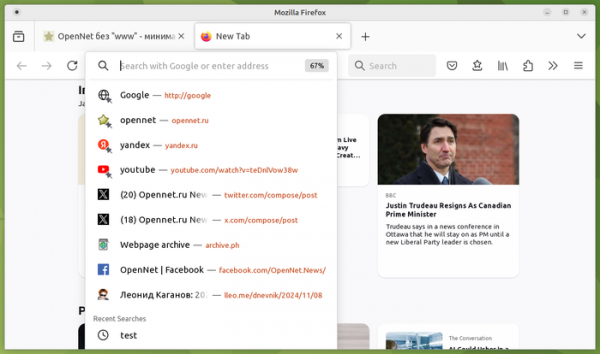
În meniul derulant care apare după transferarea focalizării introducerii pe bara de adrese goală, acum sunt prezentate nu doar selecția de pagini recomandate și cele recent deschise, dar și o listă a comenzilor de căutare recent efectuate, ceea ce permite corectarea rapidă sau repetarea acestora în alt motor de căutare. Meniul derulant a mai primit și butoane pentru executarea unor acțiuni suplimentare, precum imprimarea paginii sau mutarea pe o altă tab.

- Pentru platforma Linux, a fost implementat suportul pentru gesturi suplimentare pe touchpad (de exemplu, atingerea cu două degete pentru a suspenda derularea inertială).
- Pentru platforma Windows, a fost adăugat suportul pentru instrumente de decodare hardware a video-ului în format HEVC (H.265).
- Pentru Germania, Austria, Belgia, Italia, Olanda, Spania, Suedia și Elveția, este oferită posibilitatea utilizării sistemului de căutare meta Ecosia, care luptă pentru conservarea naturii și cheltuiește o mare parte din profit pentru plantarea copacilor. Pentru alimentarea servere companiei sunt utilizate surse de energie regenerabilă. Rezultatele căutării sunt generate prin apeluri la motoarele de căutare Bing și Google.
- Este mai precis în implementarea specificației când se determină starea activării utilizatorului. Activarea semnalează începutul interacțiunii utilizatorului cu pagina, cum ar fi mișcarea mouse-ului, apăsarea butoanelor sau navigarea în meniuri. După activare, devin disponibile anumite Web API-uri, de exemplu, până la activare sunt blocate ferontele pop-up. Modificările propuse în noua versiune reduc severitatea blocării feronților pop-up și scad numărul de alerte false de blocare.
- Pentru elementele cu poziționare absolută (pentru care este setată proprietatea „position: absolute”) este permisă utilizarea proprietăților CSS align-self, justify-self și place-self.
- În JavaScript a fost adăugată suportul pentru metoda RegExp.escape(), destinată pentru a escapa caracterele utilizate pentru construirea expresiilor regulate într-un șir. Șirurile escapate astfel pot fi utilizate în siguranță ca șabloane în constructorul RegExp().
- A fost adăugată metoda Promise.try(), care permite transformarea rezultatelor oricărui apel callback într-un Promise pentru a simplifica gestionarea erorilor în execuția funcțiilor, fie în mod asincron, fie sincron.
- În WebRTC, pentru video Simulcast, la transmiterea conținutului ferestrelor sau a întregului ecran a fost adăugat suportul pentru codec-ul VP8.
- A fost adăugat suport experimental pentru atributul HTML autocorrect și proprietatea JavaScript HTMLElement.autocorrect, care includ corectarea automată a textului introdus în elemente de input, cum ar fi „” și „