

Compania Google a publicat versiunea browser-ului web Chrome 133. În același timp, este disponibilă versiunea stabilă a proiectului liber Chromium, care stă la baza Chrome. Browser-ul Chrome se deosebește de Chromium prin utilizarea logo-urilor Google, sistemul de trimitere a notificărilor în cazul unei erori, modulele pentru redarea conținutului video protejat prin drepturi de autor (DRM), sistemul de instalare automată a actualizărilor, activarea permanentă a izolării Sandbox, furnizarea cheilor pentru API-ul Google și transmiterea parametrilor RLZ în cadrul căutărilor. Pentru cei care au nevoie de mai mult timp pentru actualizări, este susținută o ramură Extended Stable, însoțită de 8 săptămâni. Următoarea lansare Chrome 134 este planificată pentru 4 martie.
Schimbările principale în Chrome 133:
- Pentru 1% dintre utilizatori, a fost activată suportul pentru înghețarea tab-urilor în modul de economisire a energiei (Energy saver). Tab-urile care consumă mult CPU și care sunt ascunse timp de mai mult de 5 minute sunt înghețate automat. Tab-urile care redau sunet, precum și cele legate de gestionarea dispozitivelor externe sau desfășurarea conferințelor video și audio nu sunt afectate de procesul de înghețare (aceste tab-uri sunt identificate pe baza accesului la API-ul pentru USB, Bluetooth, cameră, dispozitive de intrare și microfon, precum și prin organizarea canalului de comunicare folosind RTCDataChannel sau MediaStreamTrack). Setarea „chrome://flags/#freezing-on-energy-saver” poate fi utilizată pentru a controla activarea automată a înghețării.
- În serviciul Chrome Sync, suportul pentru versiunile Chrome mai vechi de 4 ani a fost întrerupt. Pentru a stoca informații legate de un cont Google și a sincroniza datele browser-ului între sisteme, trebuie utilizată cel puțin versiunea Chrome 89.
- În versiunea pentru Android a fost adăugată o setare pentru dezactivarea optimizatoarelor JIT în motorul JavaScript V8. Dezactivarea JIT poate fi benefică pentru creșterea securității în lucrul cu aplicațiile web potențial periculoase, prin reducerea vectorilor posibili pentru atacuri. În versiunile Chrome pentru sisteme desktop, o astfel de setare este disponibilă la pagina chrome://settings/security, începând cu versiunea Chrome 122.
- A fost adus în conformitate cu standardul解析非专用URL方案(不包括标准方案列表). De exemplu, URL-ul „git://example.com/path”.
- Funcționalitatea funcției CSS attr() a fost extinsă, permițând utilizarea valorilor unui anumit atribut HTML în CSS. Dacă anterior funcția attr() putea funcționa doar cu proprietatea „content” a pseudo-elementelor și în transforma valorile în tipul CSS „<string>”, acum poate fi utilizată cu orice proprietăți CSS și poate transforma valorile în orice tipuri CSS. În exemplul de mai jos, culoarea din proprietatea CSS „color” este setată pe baza analizei atributului personal „data-foo” specificat în elementul „div”, iar dacă atributul nu este specificat, se folosește valoarea „red”. <div data-foo="»blue»">test</div> … div { color: attr(data-foo type(<color>), red); }
- A fost implementată interogarea CSS „@container scroll-state()”, care permite determinarea stării de rulare a zonei. Stările acceptate sunt: „stuck” — container blocat de una dintre marginile zonei de rulare; „snapped” — container fixat la orizontală sau verticală; „scrollable” — container care poate fi derulat în direcția specificată.
- Au fost adăugate proprietățile CSS „text-box”, „text-box-trim” și „text-box-edge”, care permit un control precis asupra marginilor dinainte și din urma textului. Proprietatea „text-box-trim” definește zona de decupare (sus, jos sau pe ambele laturi), iar „text-box-edge” stabilește metoda de decupare a marginilor. Proprietatea „text-box” combină funcționalitățile „text-box-trim” și „text-box-edge”.
- În CSS a fost adăugat pseudo-clasa „:open”, care permite determinarea momentului în care feroneriile <dialog> și <details> au feronii deschise, iar pentru elementele <select> și <input> se arată feronii de selecție.
- A fost adăugat un primitiv DOM moveBefore pentru a muta un element în arborele DOM fără a reseta starea sa.
- A fost adăugat interfața FileSystemObserver, care permite site-urilor să urmărească modificările din sistemul de fișiere.
- În API PublicKeyCredential a fost adăugat metoda getClientCapabilities() pentru a determina capacitățile WebAuthn acceptate de browser.
- În obiectul Atomics a fost adăugat proprietatea pause() pentru a informa că codul așteaptă eliberarea blocării.
- În API WebCrypto a fost adăugată suport pentru schema de negociere a cheilor X25519, care poate fi utilizată prin interfața SubtleCrypto (metodele generateKey, importKey, exportKey, deriveKey și deriveBits).
- În WebAssembly a fost implementată posibilitatea utilizării pointerilor pe 64 de biți (Memory64), care permit lucrul cu zone de memorie liniară ce depășesc 4 GB. Modificarea nu adaugă noi instrucțiuni WebAssembly, ci permite utilizarea indicilor pe 64 de biți în instrucțiuni deja existente pentru tabele și zone de memorie. Funcționarea în modul Memory64 conduce la costuri suplimentare semnificative — în funcție de tipul de sarcină, se observă întârzierea de la 10% până la dublare.
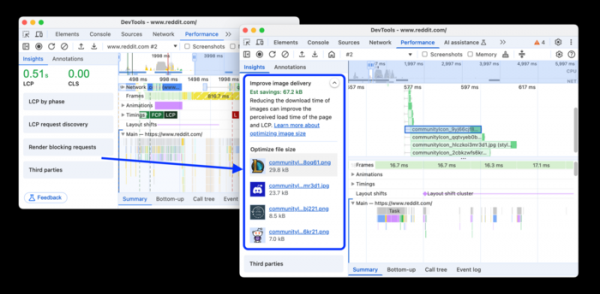
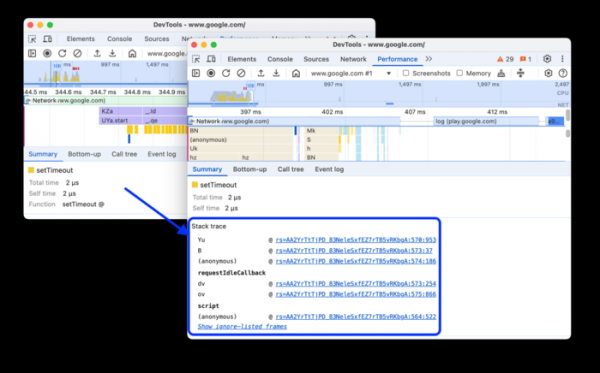
- Funcționalitățile uneltelor pentru dezvoltatorii web au fost extinse. A fost asigurată păstrarea istoricului chatului cu asistentul AI între sesiuni. A fost adăugat un panou „Noutăți” care oferă o prezentare a modificărilor din noua versiune. A fost adăugată opțiunea de a adăuga scripturi în lista de ignorare, pentru a exclude afișarea acestora în diagrama de profilare a performanței. În panoul Performanță, în tab-ul Insights, s-au evidențiat imaginile a căror dimensiune poate fi optimizată, iar în tab-ul Sumar este afișată trasarea stivei apelurilor JavaScript (inclusiv apelurile asincrone).


Pe lângă inovațiile și corectarea erorilor din noua versiune, au fost remediate 12 vulnerabilități. Multe dintre vulnerabilități au fost descoperite în urma testării automate cu uneltele AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer și AFL. Două probleme care duc la accesarea memoriei deja eliberate în motorul V8 și biblioteca Skia au fost clasificate cu un nivel ridicat de pericol. Nu au fost identificate probleme critice care să permită ocolirea tuturor nivelurilor de protecție ale browserului și executarea codului în sistem dincolo de mediu sandbox. În cadrul programului de recompensare pentru descoperirea vulnerabilităților, pentru versiunea curentă, Google a plătit 2 premii în valoare totală de 9.000 de dolari SUA (o recompensă de 7.000 de dolari și alta de 2.000 de dolari). Valoarea unei recompense nu a fost încă stabilită.
Sursa: opennet.ro
