

Compania de asigurări GEICO a publicat o versiune preliminară a instrumentului TuxTape, care permite desfășurarea unei infrastructuri proprii pentru crearea, compilarea și livrarea live-patch-urilor pentru kernelul Linux. Live-patch-urile permit aplicarea corecțiilor la kernelul Linux în timp real, fără a restarta sau opri sistemul. Codul proiectului este scris în limbajul Rust și este distribuit sub licența Apache 2.0.
Live-patch-urile care remediază vulnerabilitățile sunt furnizate pentru distribuțiile lor de către companii precum Red Hat, Oracle, Canonical și SUSE, însă instrumentarul lor de bază pentru lucrul cu patch-uri este deschis doar la nivel de bază, în timp ce patch-urile în sine sunt generate în spatele ușilor închise. Distribuțiile Gentoo și Debian au încercat să dezvolte proiecte deschise elivepatch și linux-livepatching, dar primul este abandonat de 6 ani, iar al doilea a stagnat în stadiul de dezvoltare a unui prototip de test.
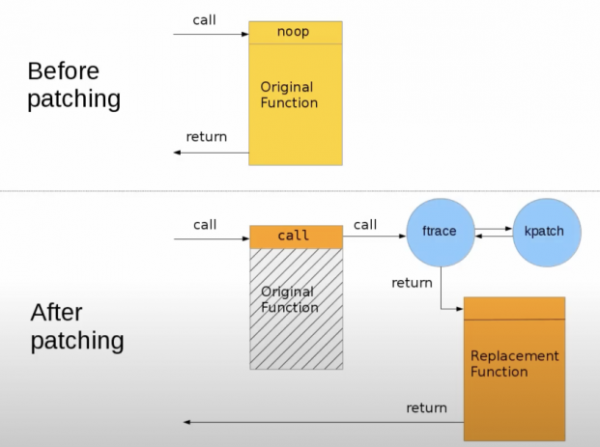
TuxTape vizează organizarea funcționării unui sistem propriu pentru creare și livrare de live-patch-uri, independent de furnizorii externi și adaptabil pentru orice kernel Linux, nu doar pentru pachete cu kernelul unui anumit distribuitor. TuxTape poate genera live-patch-uri compatibile cu instrumentarul kpatch dezvoltat de Red Hat (în afară de kpatch există instrumente similare: kGraft de la SUSE, Ksplice de la Oracle și un livepatch universal). Patch-urile sunt create sub formă de module descărcabile ale kernelului, care înlocuiesc funcțiile din kernel, utilizând subsistemul ftrace pentru a redirecționa către noile funcții incluse în modul.
TuxTape poate urmări informațiile despre corectarea vulnerabilităților din kernelul Linux, publicate în lista de discuție linux-cve-announce și în depozitul Git, poate clasifica vulnerabilitățile în funcție de gravitate, identifica aplicabilitatea acestora la kernelurile Linux gestionate și genera live-patch-uri pe baza patch-urilor obișnuite pentru ramurile LTS ale kernelului. Aplicabilitatea patch-urilor sursă este evaluată prin profilarea compunerilor kernelului. Patch-urile cu vulnerabilități care nu afectează kernelul țintă sunt ignorate.
TuxTape include un sistem pentru urmărirea noilor vulnerabilități în kernel, un constructor de baze de date pentru patch-uri și vulnerabilități, serverul pentru stocarea metadatelor, un sistem de gestionare a compunerii kernelului, un compilator de kernel, un generator de patch-uri, un arhivator de patch-uri, un client pentru obținerea patch-urilor pentru gazdele finale și o interfață interactivă pentru gestionarea generării live-patch-urilor.
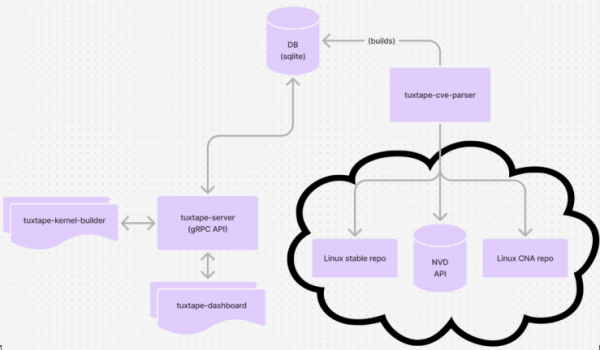
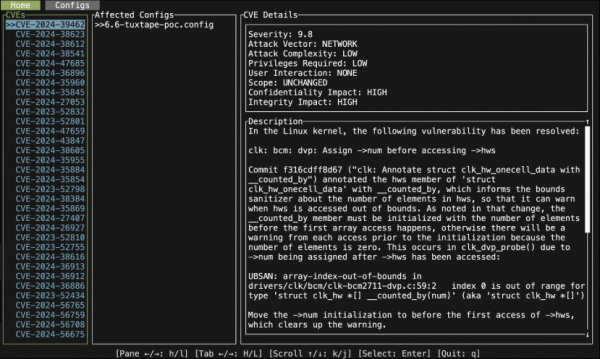
Dezvoltarea se află în stadiul prototipului experimental. Pentru testarea inițială sunt propuse: tuxtape-cve-parser pentru analiza informațiilor despre vulnerabilități și construirea unei baze de date cu patch-uri; tuxtape-server cu implementarea interfeței gRPC pentru serviciile care generează patch-uri; tuxtape-kernel-builder pentru construirea nucleului într-o configurație dată și formarea profilului de construire; tuxtape-dashboard — interfață de consolă pentru revizuirea și crearea patch-urilor live bazate pe patch-urile de bază, obținute din tuxtape-server.
Sursa: opennet.ro
