

După aproape un an de dezvoltare, a fost lansată o nouă versiune stabilă a serverului de poștă Postfix — 3.10.0. În același timp, s-a anunțat încetarea suportului pentru ramura Postfix 3.6, lansată la începutul anului 2021. Codul proiectului este scris în limbajul C și este distribuit sub licențele EPL 2.0 (Eclipse Public License) și IPL 1.0 (IBM Public License).
Postfix este unul dintre rarele proiecte care combină simultan securitate ridicată, fiabilitate și performanță, ceea ce a fost realizat datorită arhitecturii multicore, care izolează procesele individuale, precum și a unei politici stricte de formatare a codului și de auditare a patch-urilor. Pentru a se proteja împotriva erorilor legate de gestionarea memoriei, proiectul utilizează variante protejate ale funcțiilor pentru alocarea și eliberarea memoriei, precum și un set de funcții abstracte de învăluire pentru operarea cu bufere (se verifică depășirea limitelor bufetului și accesarea memoriei eliberate), operațiuni de fișiere, formatarea ieșirii, intrare/ieșire bufferizată și manipularea șirurilor (inclusiv funcționalități pentru lucrul cu șiruri de dimensiune arbitrară și redimensionarea automată a șirurilor).
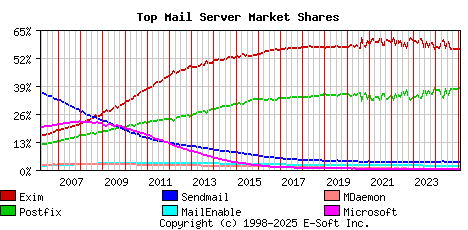
Conform unui sondaj automatizat din februarie, aproximativ 550 de mii de servere de poștă servere, Postfix este utilizat pe 37.64% (cu un an în urmă 36.81%) din serverele de poștă, cu o cotă de 56.03% pentru Exim (cu un an în urmă 56.61%), Sendmail — 3.39% (3.60%), MailEnable — 1.80% (1.82%), MDaemon — 0.39% (0.40%), Microsoft Exchange — 0.19% (0.19%), OpenSMTPD — 0.10% (0.09%).
Noutăți principale:
- A fost adăugată posibilitatea utilizării algoritmilor criptografici TLS, rezistenți la atacuri cu computere cuantice. Pentru a utiliza acești algoritmi, este necesară utilizarea ramurii bibliotecii OpenSSL 3.5, care încă nu a fost lansată. Pentru selectarea algoritmilor post-cuantici, în Postfix nu s-au introdus o nouă sintaxă pentru grupurile TLS, ci s-au bazat pe setările OpenSSL, care vor fi folosite la stabilirea parametrilor „tls_eecdh_auto_curves” și „tls_ffdhe_auto_groups” în valori goale.
- A fost adăugat suport pentru antetul mesajelor „TLS-Required: no” (RFC 8689), conform căruia livrarea va fi efectuată chiar și atunci când nu se poate implementa politica de securitate TLS stabilită în setări. În prezența acestui antet, clientul SMTP funcționează în modul „smtp_tls_security_level = may”, adică nu verifică certificatul. server și poate reveni la o conexiune cu transmiterea datelor în text deschis. În următoarea ramură semnificativă a Postfix, se intenționează implementarea extensiei SMTP REQUIRETLS.
- A fost adăugată suportul pentru protocolul TLS-RPT (Transport Layer Security Reporting), care permite urmărirea eșecurilor în livrarea mesajelor, apărute atunci când nu se poate stabili o conexiune criptată, impusă prin utilizarea extensiilor DANE (DNS-based Authentication of Named Entities) sau MTA-STS (MTA Strict Transport Security). Proprietarul domeniului de e-mail definește în DNS parametrii pentru TLS-RPT, după care serverele de poștă vor trimite raportări cu informații despre conexiunile TLS reușite și eșuate către serverele MX care gestionează domeniul. Implementarea se bazează pe biblioteca libtlsrpt.
- A fost adăugată setarea „smtpd_hide_client_session = yes”, care dezactivează inserarea informațiilor despre sesiunea clientului în cazul în care serverul SMTP înlocuiește antetul „Received:”. Exemplu de antet prescurtat: „Received: by mail.example.com (Postfix) id postfix-queue-id pentru <user@example.com>; Zi, dd Lun yyyy hh:mm:ss tz-offset (zonă)”.
- A fost adăugată posibilitatea de a codifica MIME (RFC 2047) numele în anteturile generate de Postfix „From:”, inclusiv cele care conțin caractere non-ASCII. Schema de codare propusă permite evitarea utilizării extensiei SMTPUTF8 (RFC 6531), care nu este suportată de toate aplicațiile. Rezultatul codării MIME arată ca ‘„=?charset?Q?gibberish?=:’. Pentru a determina codificarea inițială a numelui a fost adăugat parametrul „full_name_encoding_charset”, în mod implicit setat la valoarea utf8.
- Logica de gestionare a conexiunilor eșuate a fost modificată atunci când în setări se specifică „mysql:” sau „pgsql:” cu un singur server. Acest server este acum perceput ca un echilibrator de încărcare și în cazul unei defecțiuni unice, cererea este trimisă imediat, fără o întârziere de 60 de secunde.
- În Milter s-a implementat reflectarea în jurnal a informațiilor cu motivul pentru care un mesaj a fost plasat în carantină.
- În serverul SMTP s-a asigurat ieșirea în jurnal a identificatorului de coadă sau a valorii „NOQUEUE” la încheierea conexiunii din cauza timeout-ului, întreruperii sau depășirii limitei de erori. Procesul de curățare returnează în jurnal „queueid: canceled” pentru mesajele cu o tranzacție care a început, dar nu a fost finalizată.
- În clientul Dovecot SASL, la înregistrarea mesajelor „Mecanism de autentificare invalid” se va specifica acum mecanismul de autentificare care nu a putut fi utilizat. Serverul SMTP la înregistrarea în jurnal a înregistrărilor 'reject' va afișa acum valorile pentru parametrii sasl_method, sasl_username și sasl_sender.
- Din cauza modificării protocolului intern utilizat de agentul de livrare, după actualizarea versiunii Postfix este necesar un restart prin comanda „postfix reload” sau prin comenzile „postfix stop” și „postfix start”. În caz contrar, în jurnal va apărea un avertisment „atribut neașteptat smtputf8 de la xxx socket (așteptând: sendopts)”.
Sursa: opennet.ro
