

A avut loc lansarea browserului web Firefox 137 și au fost formate actualizări pentru versiunile anterioare cu suport pe termen lung — 115.22.0 și 128.9.0. Ramura Firefox 138 a trecut în etapa de testare beta, iar lansarea acesteia este programată pentru 29 aprilie.
Noutățile principale în Firefox 137:
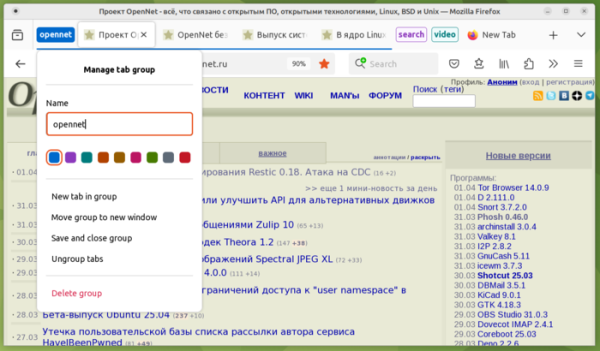
- A fost adăugată suportul pentru gruparea tab-urilor, permițând unirea mai multor tab-uri și micșorarea lor într-un buton pentru a nu ocupa loc în timpul vizualizării altor tab-uri. Grupului îi poate fi atribuit un nume și o culoare, precum și salvat separat în cazul în care conținutul va fi necesar în viitor. Pentru a crea un grup, se poate utiliza submeniul „Adaugă tab în grup” din meniul contextual, care apare la click dreapta pe butoanele tab-urilor, sau pur și simplu prin trăgând un tab peste altul (se va deschide un dialog pentru crearea grupului).
Gruparea poate fi utilă pentru separarea tab-urilor pe teme (divertisment, cumpărături, lectură pentru mai târziu). De asemenea, gruparea ajută atunci când, în timpul explorării inițiale a unui subiect sau în procesul de selecție a unui produs, se deschid multe pagini conexe, la care va fi necesar să reveniți după un anumit timp. Totuși, nu se dorește păstrarea paginilor secundare în formă de tab-uri separate, deoarece acestea ocupă loc în panou. Posibilitatea este deocamdată activată implicit pentru un procent limitat de utilizatori și va fi activată treptat pentru tot mai mulți. Pentru a o activa forțat, pe pagina about:config se poate activa parametrul „browser.tabs.groups.enabled”.

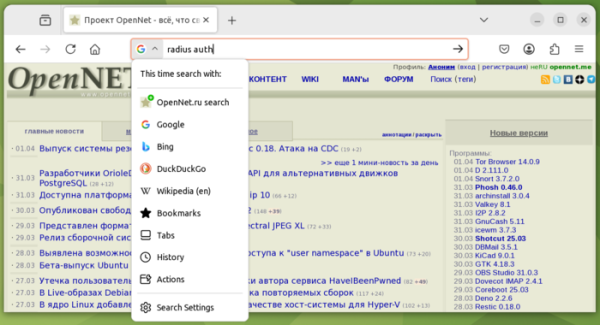
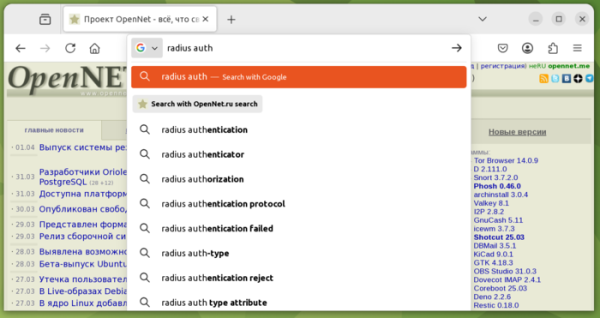
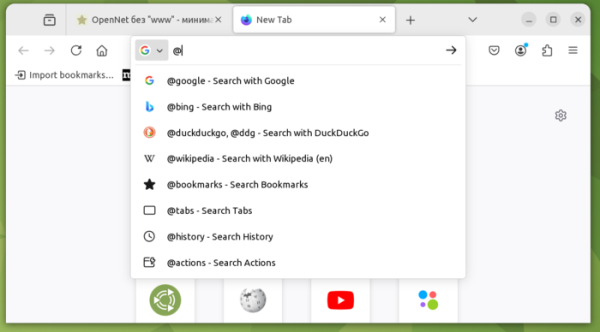
- Barra de adresă a fost semnificativ modernizată. A fost adăugată o buton unificat pentru selectarea motorului de căutare. Pe lângă posibilitatea de a trimite rapid o căutare către motorul de căutare dorit, în meniul care apare la click pe noul buton sunt disponibile de asemenea opțiuni pentru a accesa interfețele de vizualizare a istoricului de navigare, revizuirea tab-urilor deschise și navigarea prin marcaje salvate, precum și opțiunea de căutare în setări.

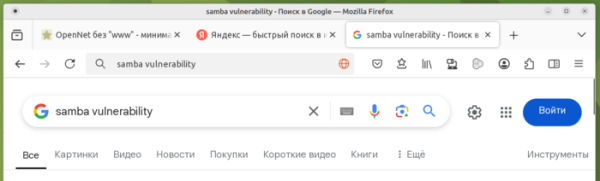
Când trimiteți o interogare din bara de adrese, datele introduse rămân acum așa cum sunt în bara de adrese, chiar și după trimiterea interogării către motorul de căutare, ceea ce permite, dacă este necesar, modificarea interogării direct în bara de adrese. De exemplu, când se trimite interogarea „samba vulnerability” în bara de adrese, nu se mai afișează URL-ul motorului de căutare, ci rămâne textul introdus:

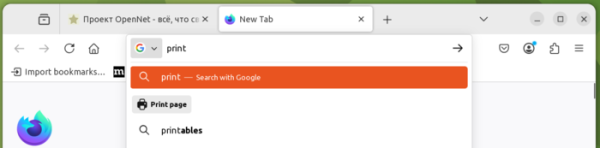
În lista derulantă a recomandărilor, au fost adăugate butoane pentru a efectua acțiuni suplimentare, cum ar fi imprimarea paginii.

- Atunci când începeți să introduceți o interogare în bara de adrese, aflându-vă pe o pagină a unui site, în lista de recomandări va fi sugerată automat posibilitatea de a trimite interogarea prin motorul de căutare al acestui site, dacă oferă funcții corespunzătoare. După ce ați trimis două astfel de interogări pe site, browserul va sugera adăugarea motorului de căutare al site-ului în lista de motoare de căutare.

- A fost introdusă posibilitatea de a selecta zona de căutare, folosind etichete de control, cum ar fi @bookmarks, @tabs, @history și @actions. Atunci când introduceți simbolul „@”, apare o sugestie cu etichetele disponibile.

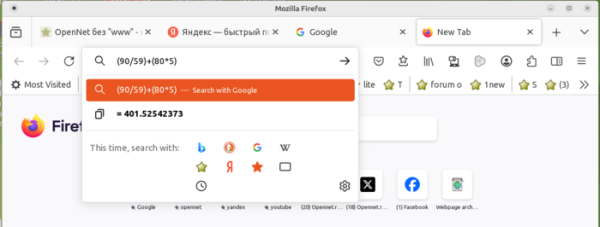
Bara de adrese poate fi acum utilizată ca un calculator, este suficient să introduceți în ea o expresie matematică, iar în sugestia derulantă va fi afișat rezultatul. Pentru a copia rezultatul în clipboard, puteți face clic pe el cu mouse-ul.

Noile funcționalități ale barei de adrese sunt activate în prezent implicit doar pentru un procent mic de utilizatori. Pentru a le activa forțat, în „about:config” se pot folosi parametrii din secțiunea „browser.urlbar”, cum ar fi „browser.urlbar.quicksuggest.enabled”, „browser.urlbar.unifiedSearchButton.always” și „browser.urlbar.suggest.calculator”).
- În versiunile pentru platforma Linux, este inclusă utilizarea accelerării hardware pentru decodarea video în format HEVC (H.265).
- Atunci când vizionați documente PDF, se asigură identificarea tuturor linkurilor și transformarea acestora în hyperlinkuri.
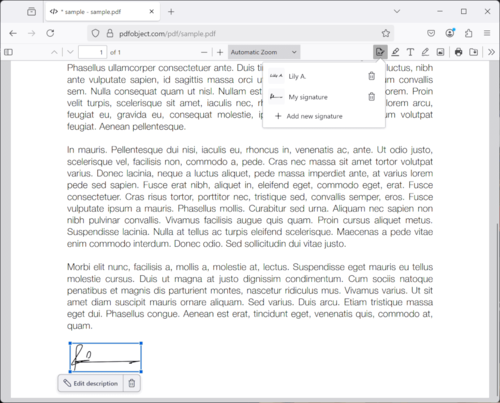
- Vizualizatorului PDF i-a fost adăugat un dialog pentru atașarea imaginii semnăturii dumneavoastră la document.

- A fost adăugată suportul pentru API SVG Path pentru a reda forme și a crea contururi cu ajutorul elementului SVG „path”. A fost adăugată suportul pentru metodele getPathData(), setPathData() și getPathSegmentAtLength(), oferite de interfața SVGPathElement.
- A fost adăugată proprietatea CSS „hyphenate-limit-chars”, care poate fi utilizată pentru a specifica numărul minim de caractere în părțile unei cuvinte, despărțite atunci când se mută la o altă linie.
- Proprietatea CSS text-decoration-line a fost extinsă cu suport pentru valorile „spelling-error” și „grammar-error” pentru evidențierea greșelilor sintactice și gramaticale în text.
- A fost adăugat metoda Math.sumPrecise() pentru a calcula suma elementelor din array-uri și alte obiecte enumerabile cu o precizie mai mare decât suma obișnuită într-un ciclu (se exclud pierderile de precizie în timpul salvării intermediare a rezultatelor).
- A fost adăugată metoda Atomics.pause() pentru a informa despre faptul că un fir se află în stare de blocare din cauza așteptării pentru accesul la o resursă comună, ceea ce poate fi folosit de sistem pentru a regla consumul de energie al CPU-ului.
- Pentru extensii a fost stabilită o limită (10 MB) pentru dimensiunea datelor salvate prin API storage.session.
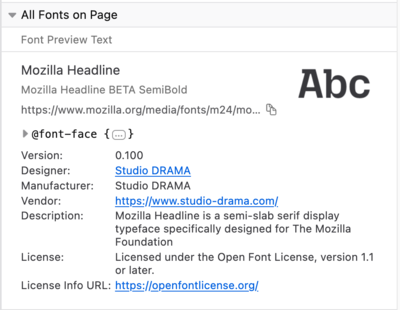
- În instrumentele pentru dezvoltatorii web, în panoul de inspecție a fonturilor, a fost adăugată afișarea metadatelor fonturilor, cum ar fi versiunea, autorul, furnizorul și licența.

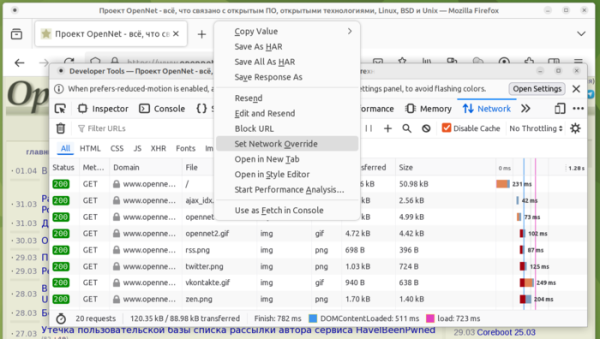
- În panoul de inspecție a activității de rețea, s-a adăugat posibilitatea de a suprascrie răspunsurile la cererile de rețea (în loc de un răspuns real, se poate insera conținutul unui fișier selectat).

- În versiunea pentru platforma Android, a fost adăugat suport pentru video în format HEVC (H.265).
Pe lângă noutăți și remedieri de erori, Firefox 137 a corectat 14 vulnerabilități. 13 vulnerabilități sunt considerate periculoase. Toate vulnerabilitățile periculoase sunt cauzate de probleme de manipulare a memoriei, cum ar fi depășirile de buffer și accesarea zonelor de memorie deja eliberate. Aceste probleme ar putea duce potențial la execuția codului de către un atacator atunci când se deschid pagini concepute special.
Sursa: opennet.ro
