

Compania Google a lansat versiunea web a browserului Chrome 136. De asemenea, este disponibilă o versiune stabilă a proiectului liber Chromium, care stă la baza Chrome. Browserul Chrome se deosebește de Chromium prin utilizarea logourilor Google, prin sistemul de notificare în caz de eroare, module dedicate redării conținutului video protejat (DRM), prin actualizări automate, activarea constantă a izolării Sandbox, furnizarea cheilor pentru Google API și transmiterea parametrilor RLZ în timpul căutărilor. Pentru cei care au nevoie de mai mult timp pentru actualizare, este disponibilă o ramură Extended Stable, care beneficiază de suport pe o perioadă de 8 săptămâni. Următoarea versiune Chrome 137 este planificată pentru 27 mai.
Principalele modificări în Chrome 136:
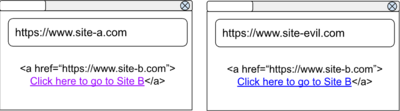
- A fost adăugată protecția împotriva scurgerilor de informații despre paginile vizitate anterior, care apare din utilizarea pseudoclaselor CSS «:visited», ce permite personalizarea stilului link-urilor deschise anterior. Până la versiunea Chrome 136, accesarea unui link modifica stilizarea acestuia pe toate site-urile care afișau acel link, indiferent de site-ul de pe care a fost inițiat accesul. Pe site-ul propriu, un atacator putea determina dacă utilizatorul a vizitat anterior linkurile care îl interesau, analizând modificarea stilului acestora. De exemplu, dacă se creează o listă de linkuri către pagini diferite, paginile deja vizitate în această listă vor fi marcate de browser cu o altă culoare, ceea ce permite deducerea dacă linkurile au fost accesate anterior.
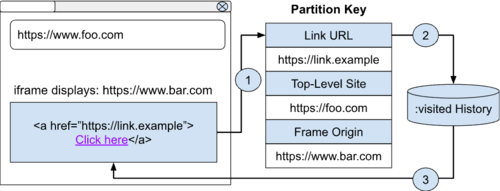
Pentru a bloca scurgerile de informații despre linkurile vizitate, Chrome a implementat o izolare a procesării selecției «:visited» legată de site-ul vizitat, adică elementele sunt acum stilizate cu «:visited» doar dacă au fost deschise anterior de pe site-ul curent și în legătură cu iframe-ul curent. Izolarea este realizată prin hash-ul stilului linkurilor vizitate, folosind ca și cheie trei componente — linkul, site-ul de nivel superior și gazda utilizată în iframe.

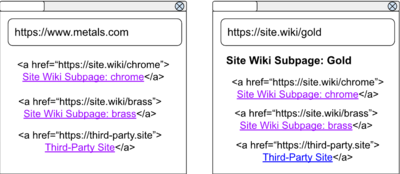
De exemplu, dacă a existat o redirecționare de pe site-ul „A” printr-un link, acel link va fi evidențiat doar pe site-ul „A” și va rămâne neschimbat pe site-ul atacatorului. O excepție este făcută doar pentru iframe-urile încărcate de pe site-ul principal (same-origin) și pentru linkurile către site-ul curent. Astfel, atunci când se deschide site-ul „A”, linkurile care duc către site-ul „A” vor fi evidențiate chiar dacă accesările au venit de pe un alt site, dar celelalte linkuri vor fi evidențiate numai dacă accesările au venit de pe site-ul „A”.


În Firefox, protecția împotriva unor astfel de scurgeri a fost adăugată în 2010, dar au existat metode de ocolire a acesteia. De exemplu, în 2024, în Firefox 122, a fost eliminată posibilitatea de a analiza culoarea pixelilor prin intermediul filtrelor care utilizează parametrul currentColor și manipulările cu eticheta canvas în SVG.
- În versiunea pentru Android, a fost implementată transmiterea către servere Google a telemetriei cu date despre APK-urile descărcate prin browser. Deocamdată, funcționalitatea se limitează la trimiterea telemetriei, dar în viitor va fi utilizată pentru generarea de avertizări și blocarea descărcării APK-urilor dăunătoare. Verificarea se efectuează doar atunci când modul de protecție avansată a browserului este activat în setări (Safe Browsing > Enhanced protection).
- Pentru depanarea de la distanță, este acum necesar să se specifice un director separat cu date, care va fi stabilit la pornire prin parametrul „—user-data-dir”, care trebuie indicat împreună cu parametrul „—remote-debugging-pipe” sau „—remote-debugging-port”. Utilizând directorul implicit în Windows, Linux și macOS, depanarea de la distanță nu va mai funcționa. Motivul modificării este combaterea software-ului malițios care folosește depanarea de la distanță pentru a extrage date din Google Chrome. Atunci când se utilizează un director separat, se aplică o cheie de criptare diferită, care nu permite accesul la datele de lucru ale utilizatorului din directorul principal. Modificarea se aplică doar pentru Chrome și nu se aplică în Chromium.
- A fost modernizat aspectul barelor de derulare pe platformele Linux și Windows. Atunci când nu este activă, bara de derulare este ascunsă și apare doar atunci când se reia derularea paginii. Pentru a gestiona activarea noului aspect al barelor de derulare, s-au oferit setările chrome://flags#fluent-overlay-scrollbars și chrome://flags#fluent-scrollbars.


- În funcția CSS attr(), argumentul de tip „string” a fost redenumit „raw-string”, conform deciziei grupului de lucru care coordonează dezvoltarea specificațiilor CSS. Schimbarea urmărește să elimine confuzia cauzată de asemănarea dintre expresiile „attr(foo type())” și „attr(foo string)”.
- În API-ul ProgressEvent, utilizat pentru crearea indicatorilor de progres, în atributele „loaded” și „total”, tipul „double” a fost folosit în locul tipului „unsigned long long”, ceea ce corespunde comportamentului elementului HTML
- Pentru escaparea șirurilor utilizate în expresii regulate, a fost propusă metoda statică „RegExp.escape”. Șirurile escapate prin intermediul RegExp.escape pot fi utilizate în siguranță ca șablon în constructorul RegExp().
- Site-ului i se permite crearea automată de chei Passkey pe baza acreditivelor deja salvate pentru acest site. Crearea Passkey se face fără a afișa un dialog modale separat, în cazul în care utilizatorul a confirmat anterior crearea acreditivelor pentru site.
- A fost adăugat proprietatea CSS dynamic-range-limit pentru a limita luminozitatea maximă a conținutului HDR.
- În API-ul Speculation Rules (), utilizat pentru configurarea preîncărcării resurselor, s-a permis specificarea unui câmp opțional „tag” pentru urmărirea sursei. Conținutul acestui câmp va fi trimis prin intermediul antetului HTTP Sec-Speculation-Tags.
- În WebRTC și API-ul MediaRecorder a fost adăugat suport pentru codec-ul H265 (HEVC) pe lângă VP8, H.264, VP9 și AV1, care au fost anterior acceptate.
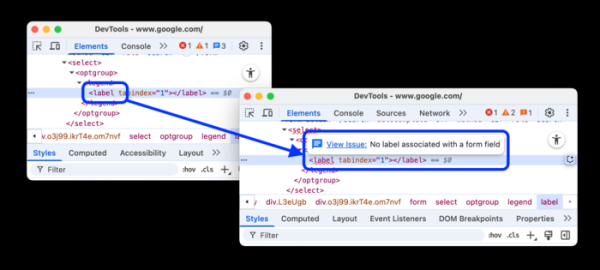
- În instrumentele pentru dezvoltatori web au fost extinse funcționalitățile panoului de analiză a performanței. Au fost adăugate rapoarte despre cereri utilizând protocolul vechi HTTP/1.1, eficiența lucrului cu cache-ul și optimizarea prin intermediul proprietății font-display. Pe pagina „Confidențialitate și securitate > Confidențialitate > Cookie-uri de la terți” a fost adăugată funcția de căutare a cookie-urilor individuale. A fost adăugată o funcție experimentală de generare a sugestiilor pentru probleme legate de elemente și atribute în DOM.

Pe lângă noutăți și corectarea erorilor, noua versiune a rezolvat 8 vulnerabilități. Multe dintre vulnerabilități au fost identificate prin teste automatizate folosind instrumentele AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer și AFL. Nu au fost descoperite probleme critice care să permită ocolirea tuturor nivelurilor de protecție ale browserului și executarea de cod în sistem în afara mediului sandbox. În cadrul programului de recompensă pentru descoperirea vulnerabilităților, pentru acest release, Google a acordat 4 premii în valoare totală de 10.000 de dolari (un premiu de 5.000 de dolari, două premii de 2.000 de dolari și unul de 1.000 de dolari).
Sursa: opennet.ro
