

În utilitarul sort, livrat în cadrul pachetului GNU Coreutils, a fost descoperită o vulnerabilitate (CVE-2025-5278) care duce la accesarea datelor dincolo de limita buffer-ului în timpul sortării utilizând sintaxa "+POS1[.C1][OPTS]", folosită pentru extragerea cheilor de sortare din datele procesate. Problema este cauzată de un overflow întreg (wraparound) în funcția begfield(), care permite citirea conținutului unui byte de date dincolo de buffer. Vulnerabilitatea poate fi utilizată pentru a provoca închiderea anormală a aplicațiilor sau pentru a organiza scurgeri de informații din proces prin transmiterea de parametrii de sortare special concepuți de atacatori. Această problemă apare începând cu versiunea 7.2 (2009) și deocamdată a fost remediată sub formă de patch.
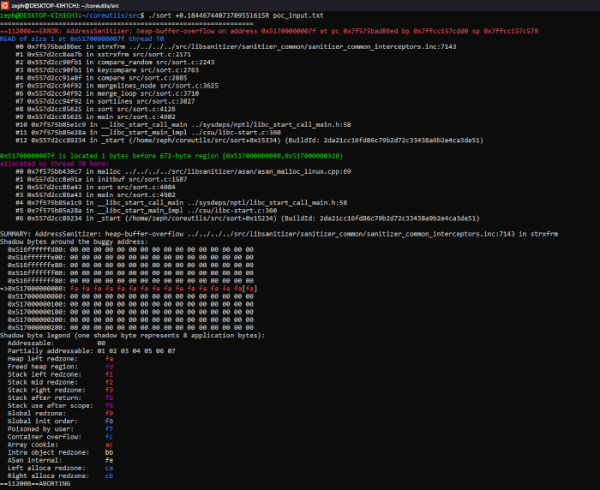
Problema poate fi replicată încercând să sortăm un fișier care conține linia „aa\nbb” cu comanda „./sort +0.18446744073709551615R poc_input.txt”. În acest caz, utilitarul sort trebuie să fie compilat cu activarea Address Sanitizer (opțiunea „-fsanitize=address”).
Sursa: opennet.ro
