

A fost lansată versiunea distribuției Kali Linux 2025.2, bazată pe baza de pachete Debian și destinată testării sistemelor de identificare a vulnerabilităților, executării auditului de securitate, analizei informațiilor reziduale și identificării consecințelor atacurilor. Toate realizările originale create pentru distribuție sunt distribuite sub licența GPL și sunt disponibile prin intermediul unui repository Git public. Imaginea ISO este disponibilă în versiuni de 646 MB și 4,2 GB. Compilările sunt disponibile pentru arhitecturile x86_64 și ARM64. Utilizatorii au la dispoziție desktopurile Xfce, KDE și GNOME.
Kali oferă o selecție de instrumente pentru specialiștii în securitatea informatică, care includ de la instrumente pentru testarea aplicațiilor web și pătrunderea în rețelele wireless la programe pentru citirea datelor de pe cipurile RFID. Pachetul include o colecție de exploatări și aproximativ 400 de utilitare specializate pentru verificarea securității, cum ar fi Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. În plus, distribuția include instrumente pentru spargerea parolelor (Multihash CUDA Brute Forcer) și pentru cheile WPA (Pyrit), care utilizează GPU NVIDIA și AMD pentru accelerare.
În noua versiune:
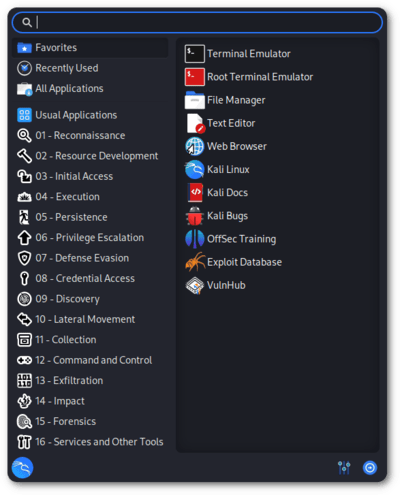
- Meniul aplicațiilor a fost complet refăcut, structura acestuia fiind apropiată de clasificatorul bazei de cunoștințe MITRE ATT&CK.

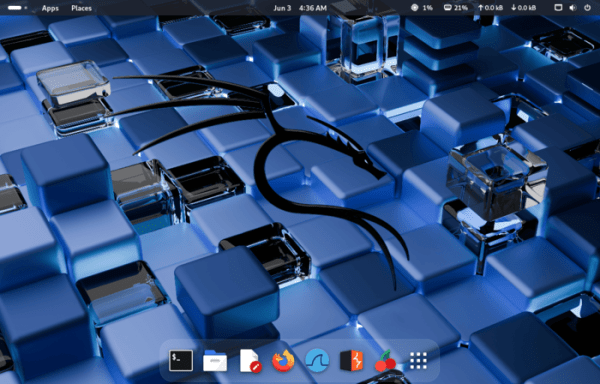
- Mediul desktop GNOME a fost actualizat la versiunea 48.

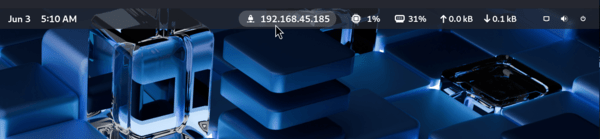
- În sesiunea GNOME a fost adăugat un indicator care arată adresa IP a conexiunii actuale, care anterior era disponibil în sesiunea bazată pe Xfce. VPN-conexiune, care anterior era disponibil în sesiunea bazată pe Xfce.

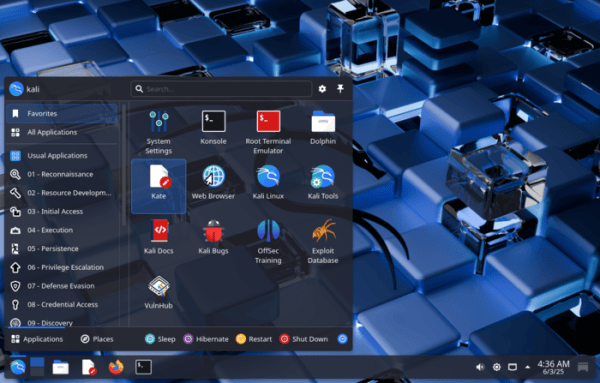
- Mediul desktop KDE a fost actualizat la versiunea Plasma 6.3.

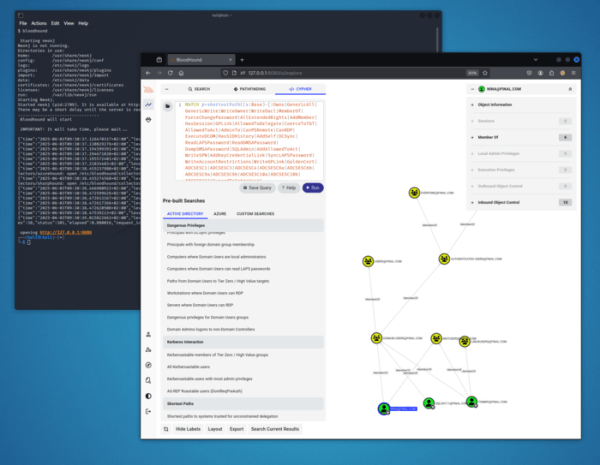
- A fost realizat trecerea de la instrumentul BloodHound Legacy, care nu a fost actualizat din 2023, la BloodHound Community Edition, utilizat pentru a construi o hartă de relații în rețele bazate pe Active Directory sau Azure. domeniu Azurehound - colector de date în mediul Microsoft Azure pentru vizualizare prin intermediul pachetului BloodHound.

În pachet sunt incluse utilitare:
- binwalk3 - instrument pentru analiza firmware-urilor.
- bloodhound-ce-python - colector în Python pentru BloodHound.
- bopscrk - generator de dicționare pentru recuperarea parolelor.
- chisel-common-binaries - compilări binare gata de utilizare pentru chisel.
- crlfuzz - utilitar pentru a verifica vulnerabilitățile legate de substituția caracterelor de sfârșit de linie sau întoarcerea cursei în anteturile HTTP și parametrii cererii.
- donut-shellcode - generarea codului shell universal din conținutul din memorie.
- gitxray - colectarea datelor despre repositoare în GitHub și participanții la dezvoltarea acestora.
- ldeep - utilitar pentru interogarea conținutului prin LDAP.
- ligolo-ng-common-binaries - compilări binare gata de utilizare pentru ligolo-ng.
- rubeus - utilitar pentru lucrul la nivel scăzut cu Kerberos.
- sharphound - colector de date pentru BloodHound CE.
- tinja - utilitar pentru testarea paginilor web pentru posibila înlocuire a șabloanelor.
- În toate sesiunile grafice a fost adăugat utilitarul Xclip, care permite introducerea rapidă a datelor în clipboard din terminal.
- În toate sesiunile grafice a fost adăugată utilitatea Xclip, care permite să transferați rapid date în clipboard din terminal.
- A fost actualizat mediul pentru dispozitive mobile bazat pe platforma Android — NetHunter, care include un set de instrumente pentru testarea sistemelor pentru vulnerabilități. Cu NetHunter este posibil să se verifice atacuri specifice pentru dispozitive mobile, de exemplu, prin emularea dispozitivelor USB (BadUSB și HID Keyboard — emularea unui adaptor USB de rețea care poate fi utilizat pentru atacuri MITM, sau o tastatură USB care efectuează substituirea simbolurilor) și crearea de puncte de acces false (MANA Evil Access Point). NetHunter este instalat în mediul standard al platformei Android sub formă de imagine chroot, în care este executată o variantă special adaptată a Kali Linux.
Noua versiune permite efectuarea atacurilor asupra rețelelor Wi-Fi, înlocuirea cadrelor și capturarea parametrilor de negociere a conexiunii WPA2, folosind ceasuri inteligente care utilizează cipuri bcm43436b0, cum ar fi TicWatch Pro 3. Instrumentele CARsenal (fost CAN Arsenal) au fost actualizate pentru a efectua atacuri asupra sistemelor informatice auto. Versiunile kernel-ului au fost actualizate pentru smartphone-urile Xiaomi Redmi 4/4X (A13), Xiaomi Redmi Note 11 (A15), Realme C15 (A10), Samsung Galaxy S10 (A14, A15/exynos9820) și Samsung Galaxy S9.
- Sunt unificate și migrate pe kernel-ul Linux 6.12 compilările pentru Raspberry Pi.
Sursa: opennet.ro
