

Compania Google a lansat versiunea web a browserului Chrome 141. De asemenea, este disponibilă o versiune stabilă a proiectului open-source Chromium, care stă la baza Chrome. Browserul Chrome se deosebește de Chromium prin utilizarea logo-urilor Google, includerea unui sistem de notificare în caz de criză, module pentru redarea filmelor protejate de drepturi de autor (DRM), un sistem automat de instalare a actualizărilor, activarea constantă a izolației Sandbox, livrarea cheilor pentru Google API și transmiterea parametrilor RLZ în căutări. Pentru cei care au nevoie de mai mult timp pentru actualizare, este suportată o ramură Extended Stable, care este însoțită de 8 săptămâni. Următoarea versiune Chrome 142 este programată pentru 28 octombrie.
Principalele modificări în Chrome 141:
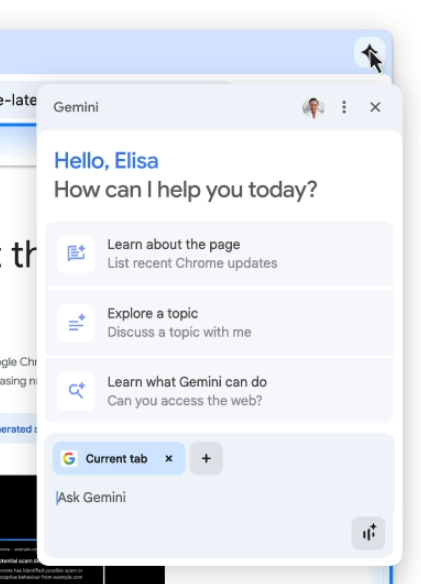
- Pentru unii utilizatori a fost activat chat-botul integrat Gemini în browser, care poate explica conținutul paginii vizitate și răspunde la întrebări legate de pagină, fără a schimba între tab-uri. A fost adăugată un buton în colțul din dreapta sus al ecranului pentru a activa Gemini, care deschide un dialog ce permite adresarea de întrebări în limbaj natural și selectarea tab-urilor de care AI-ul ar trebui să țină cont la formularea răspunsului. Este suportat atât comunicarea text, cât și vocal cu botul. Funcționalitatea este disponibilă pentru utilizatorii din SUA care au acces la aplicația Gemini și folosesc platformele macOS, iOS și Windows.

- A fost activată protecția împotriva accesului la sistemul local (loopback, 127.0.0.0/8) sau rețeaua internă (192.168.0.0/16, 10.0.0.0/8 etc.) atunci când se interacționează cu site-uri publice. La încercarea de a descărca resurse interne, browserul va afișa acum un dialog cu solicitarea de confirmare a operațiunii. Accesul la resurse interne este utilizat de atacatori pentru a desfășura atacuri CSRF asupra routerelor, punctelor de acces, imprimantelor, interfețelor web corporative și altor dispozitive și servicii care acceptă solicitări doar din rețeaua locală. În plus, scanarea resurselor interne poate fi utilizată pentru identificarea indirectă sau colectarea de informații despre rețeaua locală.
- A început tranziția către un model mai granular de izolare a proceselor — „Origin Isolation”, în care fiecare sursă de conținut (origin — combinație de protocol, domeniu și port, de exemplu, «https://foo.example.com»), este izolat într-un proces separat de redare. Deoarece creșterea fragmentării izolării poate conduce la un consum crescut de memorie și o creștere a încărcării CPU-ului, noul mod de izolare este activat doar pe sistemele care au mai mult de 4 GB RAM. Pe echipamentele cu putere redusă se va continua utilizarea vechii metode de izolare, în care toate sursele diferite de conținut asociate cu un singur site (de exemplu, foo.example.com și bar.example.com) sunt izolate într-un proces separat. Această funcționalitate este activată în prezent pentru o parte din utilizatori, iar acoperirea va crește treptat.
- Aplicarea politicii „Same Origin” pentru API-ul Storage Access API este activată. Apelul „document.requestStorageAccess()” din codul încărcat printr-un iframe de pe un alt site va acoperi, în mod implicit, doar site-ul de pe care a fost încărcat acest iframe, nu și site-ul pe care este găzduit iframe-ul.
- A fost adăugată o heuristica pentru a detecta interceptarea sau redirecționarea pe partea clientului a căutărilor către site-uri externe, introduse în bara de adrese sau pe pagina care este afișată la deschiderea unei noi tab-uri. Astfel de interceptări sunt aplicate de unele extensii malițioase. Verificarea se realizează prin compararea interogărilor introduse de utilizatori cu apariția paginii de rezultate de căutare. În cazul detectării unei înlocuiri în modul Safe Browsing, serverul Google trimite telemetria pentru o analiză mai detaliată, luând în considerare telemetria de la diferiți utilizatori.
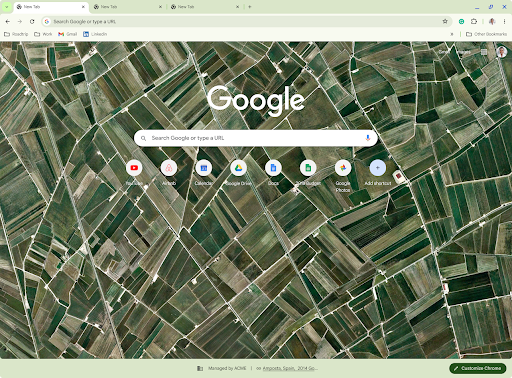
- Pe pagina de deschidere a unei noi tab-uri, în bara de jos, unde sunt afișate informații despre extensiile care influențează conținutul paginii noului tab, sunt oferite detalii despre funcționarea pe dispozitiv, la care se aplică gestionarea centralizată.

- Pe sistemele cu profiluri de utilizatori legate de furnizori externi de autentificare, a fost implementată posibilitatea de a executa comenzi de administrare la distanță, de exemplu, pentru a șterge cache-ul sauCookie.
- În API-ul IndexedDB a fost implementată metoda getAllRecords(), care permite extragerea tuturor înregistrărilor din magazinul de obiecte (IDBObjectStore) și din index (IDBIndex). getAllRecords() combină funcționalitatea metodelor getAllKeys() și getAll() pentru a extrage atât cheile primare, cât și valorile asociate. În metodele getAll() și getAllKeys() a fost adăugat un parametru «direction» pentru a defini direcția extragerii datelor, ceea ce permite accelerarea anumitor operațiuni de citire în comparație cu utilizarea cursorilor.
- A fost adăugat API-ul «WebRTC Encoded Transform» pentru procesarea datelor multimedia codificate, transmise prin RTCPeerConnection.
- A fost adărat suport pentru atributele «width» și «height» pentru elementele închise <SVG>, dimensiunea acestora putând fi controlată prin CSS sau markup SVG.
- Au fost făcute îmbunătățiri în instrumentele pentru dezvoltarea web. A fost adăugat serverul experimental MCP (Model Context Protocol), care permite accesul la funcționalitățile Chrome DevTools din asistenți AI externi.
Informațiile despre vulnerabilitățile corectate nu sunt disponibile în anunț și în trackerul de schimbări în momentul redactării acestei știri.
Supliment: La o zi după lansare, au fost dezvăluite detalii despre vulnerabilitățile corectate. În Chrome 141 au fost eliminate 21 de vulnerabilități. Multe dintre vulnerabilitățile identificate au fost rezultate în urma testării automate cu instrumentele AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer și AFL. Nu au fost găsite probleme critice care să permită ocolirea tuturor nivelurilor de protecție ale browserului și executarea de cod în sistem dincolo de mediul sandbox. În cadrul programului de recompensare a descoperitorilor de vulnerabilități pentru această versiune, compania Google a plătit 12 premii în valoare totală de 50.000 de dolari SUA (una de $25000, $5000, $4000 și $2000, patru premii de $3000 și două de $1000). Valoarea unei recompense rămâne nespecificată.
Sursa: opennet.ro
