

Compania Google a lansat versiunea browser-ului web Chrome 142. În același timp, este disponibilă o versiune stabilă a proiectului liber Chromium, care stă la baza Chrome. Browserul Chrome se deosebește de Chromium prin utilizarea siglelor Google, existența unui sistem de notificare în caz de crash, module pentru redarea conținutului video protejat de copyright (DRM), un sistem de actualizare automată, activarea constantă a izolării Sandbox, furnizarea cheilor pentru Google API și transmiterea parametrilor RLZ la căutare. Pentru cei care au nevoie de mai mult timp pentru actualizări, este susținută o ramură Extended Stable, însoțită de 8 săptămâni. Următoarea lansare Chrome 143 este programată pentru 2 decembrie.
Principalele modificări în Chrome 142:
- A fost inclusă protecția împotriva accesului la sistemul local în interacțiunea cu site-urile publice. La accesările dintr-un site în rețeaua publică sau internă (intranet) către adrese IP. sistemul local sau interfața loopback (127.0.0.0/8), browserul va afișa utilizatorului un dialog cu solicitarea de confirmare a operațiunii. Sub incidența protecției intră încercările de a descărca resurse, cererile fetch() și inserțiile iframe. Protecția nu se aplică încă pentru conexiunile prin WebSockets, WebTransport și WebRTC, dar va fi adăugată pentru aceste tehnologii ulterior.
Accesarea resurselor interne este utilizată de atacatori pentru a efectua atacuri CSRF asupra routerelor, punctelor de acces, imprimantelor, interfețelor web corporate și altor dispozitive și servicii care acceptă cereri doar din rețeaua locală. În plus, scanarea resurselor interne poate fi folosită pentru identificarea indirectă sau colectarea de informații despre rețeaua locală.
- A fost propus un singur interfes simplificat pentru asocierea cu contul Google și sincronizarea datelor, cum ar fi parolele salvate și marcajele. Sincronizarea este integrată cu autentificarea în cont și nu este prezentată ca o funcționalitate separată în setări. Utilizatorii pot conecta Chrome la contul Google și o pot folosi pentru a stoca parole, marcaje, istoricul vizitelor și tab-uri. Această opțiune este momentan activată pentru o parte din utilizatori și va fi extinsă treptat.
- A fost activată un nou model de izolare a proceselor - „Origin Isolation”, prin care fiecare sursă de conținut (origin - combinație de protocol, domeniu și port, de exemplu, «https://foo.example.com»), este izolat într-un proces de randare separat. Deoarece creșterea fragmentării izolației poate duce la un consum mai mare de memorie și la o creștere a sarcinii pe CPU, noul mod de izolare se activează doar pe sistemele cu mai mult de 4 GB RAM. Pe echipamente mai puțin puternice, va continua să fie utilizată vechea abordare de izolare, în care toate sursele diferite de conținut legate de un singur site (de exemplu, foo.example.com și bar.example.com) sunt izolate într-un proces separat.
- Pe sistemele cu Windows și macOS, unde nu se aplică gestionarea centralizată a Chrome, este implementată dezactivarea automată a extensiilor de browser instalate forțat, în care au fost identificate încălcări neesențiale ale regulilor din catalogul Chrome Web Store. Încălcările neesențiale includ prezența unor vulnerabilități potențiale, impunerea extensiei fără cunoștința utilizatorului, manipularea metadatelor, încălcarea regulilor de gestionare a datelor utilizatorului și inducerea în eroare cu privire la funcționalitate. Dacă dorește, utilizatorul poate reactiva extensia dezactivată.
- În versiunea pentru Android, similar cu versiunile pentru sistemele desktop, a fost implementat un avertisment pentru paginile frauduloase detectate de un model lingvistic mare pe baza analizei conținutului. Utilizarea AI este aplicată în modul de protecție extinsă a browserului (Enhanced Safe Browsing). Modelul AI rulează pe partea clientului, dar în cazul unei suspiciuni de conținut problematic, se efectuează o verificare suplimentară pe serverele Google.
- În implementarea protocolului DTLS (Datagram Transport Layer Security, echivalent cu TLS pentru UDP), folosit pentru conexiunile WebRTC, a fost inclusă utilizarea algoritmilor de criptare post-quantum.
- A fost implementată salvarea statutului de activare, stabilit în timpul activității utilizatorului pe pagină, după trecerea la o altă pagină cu același domeniu. Salvarea activării va facilita dezvoltarea aplicațiilor web cu mai multe pagini și va rezolva probleme precum focalizarea input-ului la afișarea tastaturii virtuale de către site.
- În CSS au fost adăugate pseudo-clasele «:target-before» și «:target-after» pentru a defini marcajele anterioare și ulterioare, în raport cu poziția curentă de derulare («:target-current»).
- În containerele de stiluri («@container») și funcția «if()» este permisă utilizarea sintaxei intervalelor (Range Syntax), definită în specificația Media Queries Level 4, care permite utilizarea operatorilor matematici de comparație și operatorilor logici pentru a determina intervalele de valori. De exemplu, acum se poate specifica «@container style(—inner-padding > 1em)» și «background-color: if(style(attr(data-columns, type) > 2): lightblue; else: white);»
- Elementele «<button>» și «<a>» au fost adăugate suport pentru atributul «interestfor», care permite organizarea acțiunilor, de exemplu, afișarea unei feronerie pop-up, în situațiile în care utilizatorul își arată interesul pentru element. Semnele de manifestare a interesului pe care browserul le consideră includ situații precum trecerea și menținerea cursorului pe element, apăsarea tastelor rapide sau menținerea atingerii pe un ecran tactil. Atunci când se detectează interesul pe un element cu atributul «interestfor», browserul generează un eveniment InterestEvent.
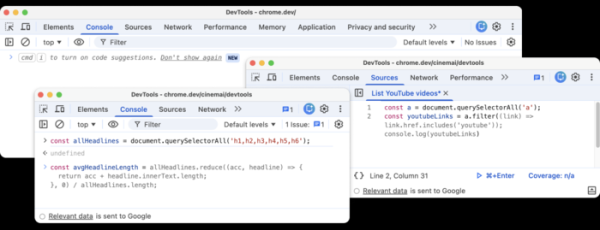
- Au fost aduse îmbunătățiri instrumentelor pentru dezvoltatori web. În colțul din dreapta sus a fost adăugată un buton pentru apelarea rapidă a asistentului AI. Elementul din meniul contextual «Ask AI» a fost redenumit în «Debug with AI» și extins cu capacitatea de a efectua acțiuni imediate în funcție de context. În consola web și în panoul de cod, asistentul AI Gemini poate acum genera recomandări cu cod.

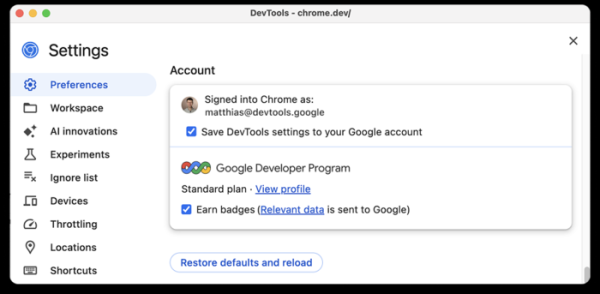
Instrumentele pentru dezvoltatori web au fost integrate cu serviciul GDP (Google Developer Program). Dezvoltatorul poate acum să se conecteze la profilul său din GDP direct din Chrome DevTools și să obțină bonusuri pentru realizarea unor sarcini specifice în această interfață.

Pe lângă noutăți și corecții de erori, noua versiune a eliminat 20 de vulnerabilități. Multe dintre vulnerabilități au fost identificate în urma testării automate cu instrumentele AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer și AFL. Nu au fost identificate probleme critice care să permită ocolirea tuturor nivelurilor de protecție ale browserului și execuția de cod în sistem în afara mediului sandbox. În cadrul programului de remunerare a descoperirilor de vulnerabilități pentru acest release, compania Google a stabilit 20 de premii în valoare totală de 130.000 dolari (două premii de 50.000 dolari, o premiu de 10.000 dolari și trei premii de 3.000 dolari, două premii de 2.000 dolari și trei premii de 1.000 dolari). Mărimea a 8 premii nu este deocamdată definită.
De asemenea, se poate menționa identificarea unei vulnerabilități încă necorectate în motorul Blink, care duce la crash-uri și blocarea browserului atunci când se execută un anumit cod JavaScript. Vulnerabilitatea este cauzată de problemele arhitecturale din motorul de redare, legate de lipsa unei limitări a intensității operațiunilor de actualizare a proprietății „document.title”. Absența limitărilor permite utilizarea „document.title” pentru a face zeci de milioane de schimbări pe secundă în DOM, ceea ce, după câteva secunde, duce la blocarea interfeței din cauza blocării firului principal și a consumului semnificativ de memorie, iar după 15-60 de secunde, browserul se închide brusc.
Sursa: opennet.ro
