

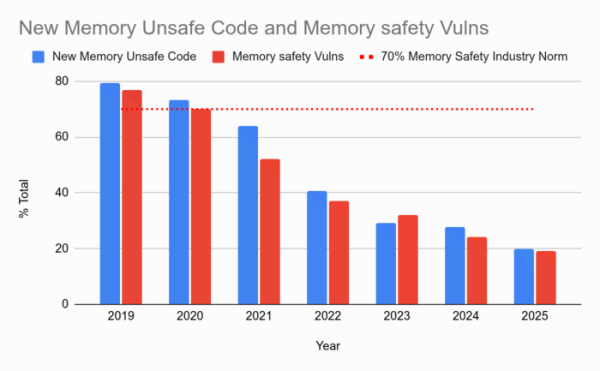
Compania Google a evaluat utilizarea componentelor scrise în limbajul Rust pe platforma Android. Strategia de implementare a metodelor de dezvoltare sigură pentru noul cod în Android s-a dovedit a fi de succes. În 2025, pentru prima dată, cota vulnerabilităților cauzate de erori în manipularea memoriei a fost mai mică de 20% din numărul total de vulnerabilități. Spre comparație, în 2024, acest indicator în Android era de 24%, iar în 2019 – 76%. Totodată, media industriei rămâne la un nivel de 70%.
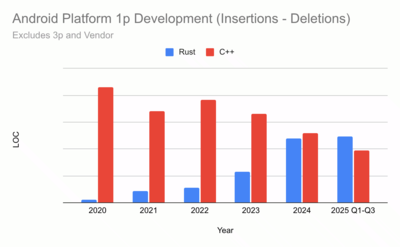
Utilizarea codului scris în Rust pentru dezvoltarea componentelor de sistem Android a început în 2020. În 2025, volumul de nou cod scris în Rust în Android a depășit volumul de cod scris în C și C++ adăugat anual.
Statisticile acumulate confirmă ipoteza exprimată anterior, că principala sursă a problemelor de securitate este noul cod, iar pentru codul vechi se observă o corelație exponențială între securitate și timp – cu timpul, erorile din codul vechi sunt identificate din ce în ce mai rar. În final, Google a decis să nu încerce să rescrie codul vechi în limbaje care gestionează în siguranță memoria, ci să se concentreze pe utilizarea acestor limbi pentru noul cod.
Pe lângă securitate, implementarea Rust a avut un impact pozitiv asupra vitezei, productivității și calității dezvoltării. Pentru codul pe Rust s-a înregistrat de 4 ori mai puține anulări de modificări ca urmare a identificării erorilor neprevăzute, precum și o reducere a timpului de revizuire cu 25%.
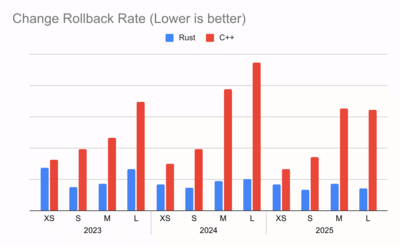
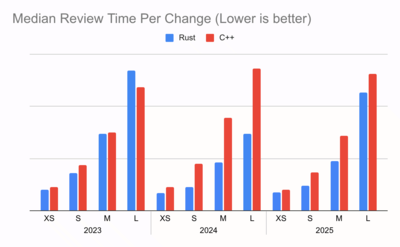
Atunci când se integrează în Android modificări de dimensiuni comparabile, modificările scrise în Rust necesită cu aproximativ 20% mai puține revizii decât omologii lor scriși în C++.
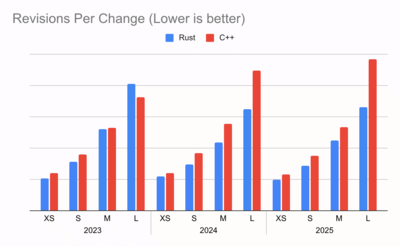
Aceste date sunt explicate prin simplificarea testării și mutarea identificării erorilor în etapele timpurii ale dezvoltării, când erorile devin vizibile înainte ca dezvoltatorul să înceapă să verifice codul. În plus, prin eliminarea cheltuielilor indirecte pentru izolația sandbox în codul pe Rust, s-a reușit creșterea performanței.
Printre proiectele recente legate de utilizarea Rust pe Android, se evidențiază utilizarea în kernel-ul Linux 6.12 a primului driver pe Rust aplicat pe scară largă, precum și utilizarea Rust în dezvoltarea firmware-urilor și aplicațiilor. Pe lângă driverul deja utilizat în kernel scris în Rust, este dezvoltat împreună cu companiile ARM și Collabora un nou driver GPU în acest limbaj. Protocolul Nearby Presence, implementat în Rust și folosit în Google Play Services, permite descoperirea dispozitivelor locale prin Bluetooth. O nouă implementare a protocolului MLS, scrisă în Rust, este planificată pentru a fi inclusă în următoarea versiune a aplicației Google Messages. În motorul de browser Chromium sunt utilizate parser-e scrise în Rust pentru font-uri web, imagini PNG și formatul JSON.
În prezent, în Android, există aproximativ 5 milioane de linii de cod scrise în Rust, în care a fost identificată doar o potențială vulnerabilitate, cauzată de probleme legate de gestionarea memoriei. Astfel, densitatea acestor vulnerabilități în codul Rust este de 0.2 vulnerabilități pe milion de linii de cod. Spre comparație, în codul scris în limbajele C și C++, acest indicator este de aproximativ 1000 de vulnerabilități pe milion de linii de cod. Sursa principală a problemelor în Rust este codul care se află în blocuri unsafe. Proporția acestui cod este estimată la 4% din tot codul scris în Rust.
Vulnerabilitatea menționată anterior CVE-2025-48530 a fost găsită în biblioteca Crabby Avif, care include un parser și un decoder pentru formatul Avif. Problema a fost identificată de angajații Google înainte de publicarea versiunii și nu a afectat utilizatorii. Vulnerabilitatea a fost cauzată de o eroare în blocul unsafe, ceea ce a dus la un overflow de buffer. Se menționează că, chiar dacă eroarea nu ar fi fost observată, exploatarea ei ar fi fost blocată de sistemul de distribuție a memoriei Scudo, care este activat în mod implicit în firmware-uri pentru Google Pixel și unele alte dispozitive.
Sursa: opennet.ro
