

Compania Wiz a publicat rezultatele analizei urmelor activității viermului Shai-Hulud 2, care a publicat versiuni dăunătoare în peste 800 de pachete în depozitul NPM, având în total mai mult de 100 de milioane de descărcări. După instalarea pachetului afectat, viermele activat caută date confidențiale, publică noi versiuni dăunătoare (în cazul în care este detectat un token de conectare la depozitul NPM) și expune datele confidențiale găsite în sistem prin crearea de noi depozite pe GitHub.
Pe GitHub au fost identificate mai mult de 30.000 de depozite cu date interceptate de vierme. În aproximativ 70% din aceste depozite a fost găsit un fișier content.json, în 50% — fișierul truffleSecrets.json, iar în 80% — environment.json, conținând chei de acces, date confidențiale și variabile de mediu găsite în sistemul dezvoltatorului care a instalat pachetul dăunător cu viermele. De asemenea, în aceste depozite au fost identificare aproximativ 400 de fișiere actionsSecrets.json cu chei găsite în mediile pentru executarea GitHub Actions.
În fișierele contents.json au fost prezente mai mult de 500 de date de autentificare unice și tokenuri pentru conectarea la GitHub. Fișierele truffleSecrets.json conțineau date confidențiale găsite ca rezultat al execuției utilitarului TruffleHog pe sistemul afectat, care colectează peste 800 de tipuri de date, printre care chei de acces, chei de criptare, parole și tokenuri utilizate în diferite servicii, medii cloud, produse și SGBD-uri. În total, în truffleSecrets.json au fost identificate mai mult de 400.000 de înregistrări unice, dintre care aproximativ 2,5% (~10.000) au fost verificate.
Se presupune că informațiile confidențiale expuse public pot deveni un punct de plecare pentru o nouă serie de atacuri, deoarece multe date rămân relevante. De exemplu, verificarea a arătat că 60% din tokenurile de acces la NPM, capturate de sistemele afectate de vierme, rămân active.
Raportul oferă, de asemenea, statistici generale obținute pe baza analizei variabilelor de mediu din sistemele afectate. 23% din execuțiile viermilor au avut loc pe computerele dezvoltatorilor, iar 77% în mediile sistemelor de integrare continuă (60% GitHub Actions, 5% – Jenkins, 5% – GitLab CI, 3% – AWS CodeBuild). 87% din sisteme au folosit Linux, 12% – macOS și 1% – Windows. 76% din execuții au fost în containere, 13% – în sistemele de bază.
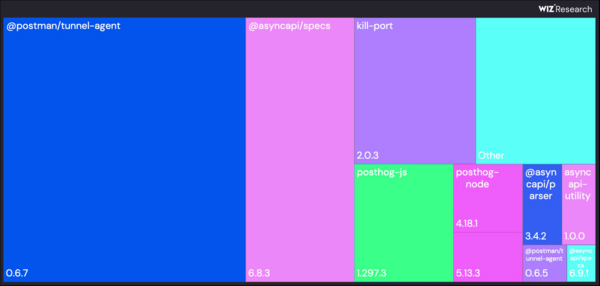
60% din toate infecțiile s-au datorat instalării versiunilor dăunătoare ale pachetelor @postman/tunnel-agent-0.6.7 și @asyncapi/specs-6.8.3. În 99% din cazuri, viermele a fost activat prin rularea comenzii „node setup_bun.js”, specificată în package.json în secțiunea preinstall (restul de 1% sunt probabil încercări de testare).
Sursa: opennet.ro
