

Compania Google a publicat versiunea web browser-ului Chrome 145. Simultan, este disponibilă versiunea stabilă a proiectului liber Chromium, care stă la baza Chrome. Browserul Chrome se distinge de Chromium prin utilizarea logo-urilor Google, existența unui sistem de trimitere a notificărilor în caz de criză, module pentru redarea conținutului video protejat împotriva copiilor (DRM), un sistem de actualizare automată, activarea permanentă a izolației Sandbox, furnizarea cheilor pentru API-urile Google și transmiterea parametrilor RLZ în timpul căutărilor. Pentru cei care au nevoie de mai mult timp pentru actualizare, este disponibilă o ramură Extended Stable, susținută timp de 8 săptămâni. Următoarea lansare Chrome 146 este planificată pentru 10 martie.
Principalele modificări în Chrome 145:
- A fost adăugată suportul pentru formatul de imagini JPEG XL, pentru decodarea căruia este utilizată biblioteca jxl-rs cu implementarea JPEG-XL în limbajul Rust. Suportul pentru JPEG XL este, deocamdată, dezactivat în mod implicit și necesită activarea parametrului „chrome://flags/#enable-jxl-image-format”.
- Dezvoltarea modului AI a fost continuată, permițând interacțiunea cu agentul AI din bara de adrese sau din pagina care apare la deschiderea unui tab nou. Modul AI oferă posibilitatea de a pune întrebări complexe în limbaj natural și de a primi răspunsuri pe baza agregării informațiilor din cele mai relevante pagini pe subiectul dat. Dacă este necesar, utilizatorul poate clarifica informațiile cu întrebări suplimentare. Modul permite, de asemenea, să se pună întrebări despre conținutul paginii direct din bara de adresare. În Chrome 145, modul AI este implementat în versiunile pentru platformele Android și iOS. Pentru utilizatorii din Canada, India și Noua Zeelandă, activarea implicită a chatbot-ului Gemini a început (la utilizarea limbii engleze).
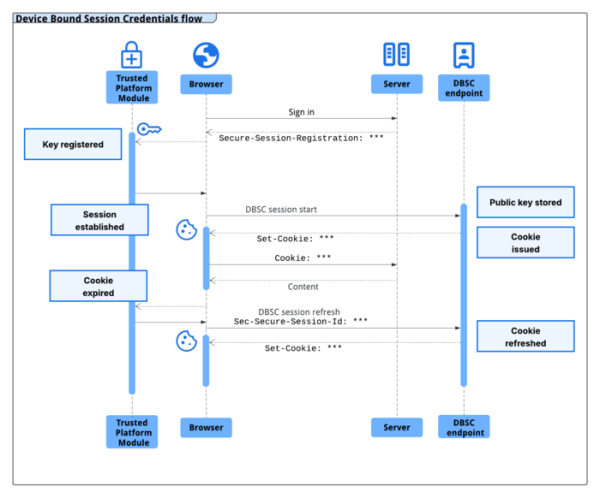
- A fost adăugat mecanismul DBSC (Device Bound Session Credentials), care permite legarea sesiunii de autentificare pe site de un anumit dispozitiv pentru a complica efectuarea atacurilor din alte sisteme, folosind cookie-uri de sesiune interceptate. Pentru a crea o sesiune legată de dispozitiv, a fost propus antetul HTTP „Secure-Session-Registration”. Metoda de protecție constă în furnizarea unei perechi de chei criptografice legate de dispozitivul curent, generate la conectare și salvate în TPM (Trusted Platform Module). În sesiune se utilizează cookie-uri cu o durată de viață scurtă, care sunt actualizate periodic folosind cheia privată și pot fi verificate cu cheia publică.

- Parametrul care permitea dezactivarea blocării extensiilor de browser forțate, în care au fost identificate încălcări nesemnificative ale regulilor din catalogul Chrome Web Store, a fost eliminat. Încălcările nesemnificative includ prezența unor vulnerabilități potențiale, impunerea extensiei fără cunoștința utilizatorului, manipularea metadatelor, încălcarea regulilor de utilizare a datelor utilizatorului și inducerea în eroare cu privire la funcționalitate.
- În versiunea pentru platforma Android, activarea modului de protecție extinsă (AAPM, Android Advanced Protection Mode) dezactivează API-ul Javascript WebGPU. Site-urile care folosesc WebGPU pentru redarea conținutului 3D (de exemplu, Google Maps) pot utiliza alternative mai lente, cum ar fi WebGL (în teste a fost constatată o viteză cu 5.78% mai mică). Pentru a verifica dezactivarea WebGPU, se poate utiliza proprietatea navigator.gpu.
- În versiunea pentru Android, activarea modului de protecție extinsă a browserului (Enhanced Safe Browsing) a implementat o analiză locală a aspectului paginilor pentru a identifica semne de fraudă. Dacă verificarea locală detectează suspiciuni de conținut dubios, se efectuează o verificare suplimentară pe serverele Google și, în cazul în care acestea sunt confirmate, se emite un avertisment utilizatorului.
- A fost adăugat API-ul Origin, care oferă obiectul Origin, implementând conceptul de Web Origin și oferind metode pentru compararea, serializarea și analizarea Web Origin. Termenul „Web Origin” este definit în RFC 6454 pentru a separa limitele de izolare și încredere ale conținutului. Web Origin cuprinde o parte din URL cu numele protocolului, numele gazdelor și numărul portului (de exemplu, https://opennet.ru). Noul API a fost introdus pentru a unifica operațiunile cu Web Origin pentru a exclude vulnerabilitățile cauzate de comparațiile incorecte ale reprezentărilor ASCII serializate ale Web Origin atunci când se determină apartenența resurselor la un singur site.
- Drepturile de acces la sistemul local au fost separate în timpul interacțiunii cu site-urile publice. Cererile de pe site către adrese IP. rețeaua locală (intranet sau adrese interne) și interfața loopback (127.0.0.0/8) sunt acum gestionate folosind competențe diferite (rețea locală și rețea loopback), care necesită ca utilizatorul să confirme operația într-un dialog special. Sub măsurile de protecție se află încercările de a încărca resurse, cererile fetch() și inserțiile iframe. Accesarea resurselor interne este utilizată de către atacatori pentru a desfășura atacuri CSRF asupra routerelor, punctelor de acces, imprimantelor, interfețelor web corporative și altor dispozitive și servicii care acceptă cereri doar din rețeaua locală. În plus, scanarea resurselor interne poate fi utilizată pentru identificarea indirectă sau colectarea de informații despre rețeaua locală.
- Setarea UserAgentReduction, care permitea returnarea informațiilor complete în antetul HTTP User-Agent și în parametrii JavaScript navigator.userAgent, navigator.appVersion și navigator.platform, a fost eliminată. Browserul transmite acum întotdeauna o variantă redusă a User-Agent fără detalii despre platformă (de exemplu, „Android 16; S” în loc de „Android 16; SM-A205U”).
- Vizualizatorul PDF încorporat a câștigat posibilitatea de a salva documentul în spațiul de stocare cloud Google Drive. În Google Drive, documentele din Chrome se salvează în folderul „Salvate din Chrome”.
- API-ul LayoutShift, care permite monitorizarea modificării poziției elementelor DOM pe ecran, a fost modificat pentru a emite informații în pixeli CSS în loc de pixeli de ecran. Pixelul CSS ia în considerare DPI-ul ecranului și este vizual identic pe orice ecran, inclusiv pe monitoarele cu o densitate mare de pixeli. Modificarea a fost efectuată pentru a alinia Chrome cu comportamentul altor browsere.
- Pentru API, Controlled Frame a fost implementată metoda WebRequest.SecurityInfo, care permite aplicației web să intercepteseze cereri HTTPS, WSS sau WebTransport către server, să obțină o copie a certificatului. server și să o folosească pentru a verifica manual certificatul utilizat pentru conexiunea directă cu același server prin TCP/UDP.
- A fost adăugată suport pentru proprietățile CSS column-wrap și column-height, definite în specificația CSS Multi-column Layout 2. Proprietatea column-wrap permite mutarea coloanelor pe o nouă linie în loc de derularea orizontală, dacă coloanele nu se încadrează în înălțimea specificată prin proprietatea column-height.
- A fost adăugată proprietatea CSS text-justify, care permite definirea tipului de aliniere a textului atunci când se folosește «text-align: justify»;
- În proprietățile CSS letter-spacing și word-spacing a fost permisă specificarea dimensiunii de spațiu în procente.
- În obiectele JavaScript Map și WeakMap a fost implementată specificația «upsert», care simplifică lucrul cu colecții de perechi cheie/valoare. Au fost adăugate metodele getOrInsert și getOrInsertComputed, care returnează valoarea deja existentă în colecție asociată cu cheia specificată sau creează o nouă înregistrare dacă cheia nu a fost găsită.
- Implementarea API-ului IndexedDB a fost reproiectată utilizând baza de date SQLite ca backend (implementarea anterioară se baza pe LevelDB în fișiere separate). Noua variantă este utilizată momentan doar în contexte plasate în memorie, de exemplu, este aplicată în modul incognito.
- Au fost aduse îmbunătățiri instrumentelor pentru dezvoltatori web. În interfața de inspectare a rețelei, în panoul «Request conditions» a fost activată implicit opțiunea de a limita viteza anumitor cereri de rețea.
Pe lângă noutăți și corectarea erorilor, noua versiune a eliminat 11 vulnerabilități. Multe dintre vulnerabilități au fost identificate prin teste automatizate utilizând instrumentele AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer și AFL. Nu au fost identificate probleme critice care să permită ocolirea tuturor nivelurilor de securitate ale browserului și executarea codului în sistem dincolo de mediul sandbox. În cadrul programului de recompensare a descoperirii vulnerabilităților pentru această versiune, compania Google a instituit 11 premii și a acordat 18.5 mii dolari (cu un premiu de $8000, $5000, $2000 și $500, trei premii de $1000). Mărimea a 4 recompense nu a fost deocamdată stabilită.
Sursa: opennet.ro
