

A avut loc lansarea browserului web Firefox 148 și au fost formate actualizări pentru ramurile anterioare cu suport pe termen lung — 140.8.0 și 115.33.0 (ultimul din seria 115.x). În următoarele ore, ramura Firefox 149 va fi trecută în etapa de testare beta, iar lansarea este planificată pentru 24 martie.
Principalele noutăți în Firefox 148 (1, 2, 3):
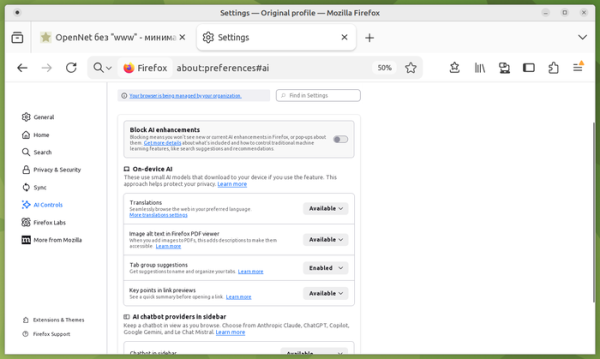
- În setări a fost adăugată secțiunea promisă anterior „AI Controls” pentru gestionarea utilizării AI. Utilizatorul poate dezactiva toate funcțiile AI deodată sau poate activa selectiv doar funcționalitatea necesară. Pentru dezactivarea selectivă sunt disponibile funcționalități legate de AI, cum ar fi traducerea într-o altă limbă, recunoașterea textului din imagini și din documentele PDF scanate, recomandări și etichete în gruparea tab-urilor, generarea unui conținut sintetic pentru previzualizarea legăturilor și interfața pentru interacțiunea cu chatbot-urile. Fiecare dintre funcții poate fi activată, dezactivată sau blocată. Atunci când este blocată, modelele AI instalate local sunt șterse, iar elementele interfeței sunt ascunse.

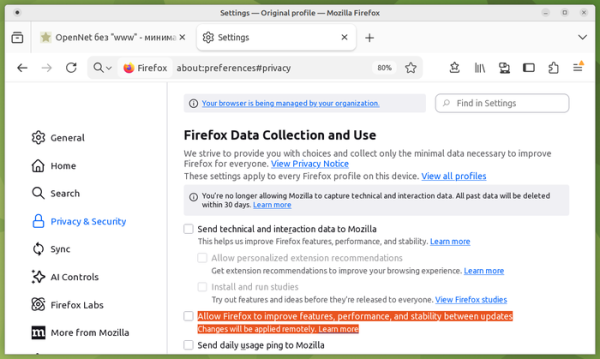
- În setări a fost adăugată o opțiune separată pentru activarea aplicării neplanificate a corectărilor și modificărilor între lansări. Anterior, această opțiune era legată de activarea telemetriei și de participarea la testarea funcțiilor experimentale (Privacy & Security” > „Firefox Data collection” > „Install and run studies”), dar începând cu Firefox 148, poate fi activată independent de acestea.
- Imaginile de fundal selectate pentru pagina afişată la deschiderea unei noi tab-uri sunt acum aplicate atât pentru tab-urile noi în mod implicit, cât și pentru tab-urile noi din containere.
- Pentru utilizatorii Windows 10 și 11 a fost adăugată funcția Firefox Backup, care permite crearea de copii de siguranță a datelor stocate de browser, cum ar fi marcajele, setările și parolele. Copia de siguranță nu include datele selectate de utilizator pentru a fi șterse la închiderea browserului. Copia de siguranță creată poate fi utilizată pentru restaurarea stării după reinstalarea sistemului de operare sau pe un alt computer.
- Compatibilitatea web a documentului inițial «about:blank» este asigurată, acesta fiind acum generat sincron și, la începutul navigării pe pagină, nu este înlocuit în mod asincron cu un al doilea document gol generat de parser (din cauza acestei înlocuiri aparea o stare de competiție care, uneori, ducea la pierderea modificărilor salvate prin JavaScript imediat după apelul window.open()).
- Mecanismul Service worker a fost extins pentru a include suport pentru API-ul WebGPU, permițând executarea operațiunilor WebGPU în fundal, de exemplu, în extensii sau în realizarea sarcinilor comune pentru diferite tab-uri ale aceluiași site.
- În JavaScript au fost adăugate metodele Iterator.zip() și Iterator.zipKeyed() pentru combinarea mai multor array-uri. Aceste metode permit crearea unui nou iterator bazat pe mai mulți iteratori, fiecare element reprezentând un array sau un obiect cu valorile iteratoarelor în aceeași poziție. const str1 = «abc»; const str2 = «1234»; const it = Iterator.zip([Iterator.from(str1), Iterator.from(str2)]); for (const [char1, char2] of it) { console.log(`${char1} — ${char2}`); } // Vor produce: // a — 1 // b — 2 // c — 3 const table = { name: [«Caroline», «Danielle», «Evelyn»], age: [30, 25, 35], city: [«New York», «London», «Hong Kong»], }; for (const { name, age, city } of Iterator.zipKeyed(table)) { console.log(`${name}, aged ${age}, lives in ${city}.`); } // Vor produce: // Caroline, aged 30, lives in New York. // Danielle, aged 25, lives in London. // Evelyn, aged 35, lives in Hong Kong.
- A fost implementat API-ul Trusted Types, dezvoltat pentru a proteja împotriva manipulărilor DOM care duc la scripting inter-site (DOM XSS). De exemplu, procesarea incorectă a datelor primite de la utilizator în blocurile eval() sau inserțiile «.innerHTML» poate duce la executarea codului JavaScript în contextul unei pagini specifice. Trusted Types necesită utilizarea unor obiecte speciale TrustedHTML în locul string-urilor brute în apeluri periculoase, cum ar fi element.innerHTML, document.write() și setTimeout(). La rândul lor, obiectele TrustedHTML sunt create prin funcții scrise de dezvoltator care efectuează verificarea și curățarea datelor.
- A fost adăugat API-ul Sanitizer, care furnizează metode pentru manipularea HTML-ului și eliminarea elementelor HTML din conținut care afectează redarea și execuția. Pentru inserarea sigură a conținutului HTML, a fost propusă metoda element.setHTML(), similară cu element.innerHTML, dar care protejează împotriva atacurilor de tip cross-site scripting (XSS). Pentru analiza sigură a HTML-ului, a fost implementată metoda document.parseHTML(). API-ul poate fi util pentru curățarea datelor externe și eliminarea etichetelor HTML care pot fi folosite pentru a efectua atacuri XSS. const unsanitizedString = «abc def»; const sanitizer1 = new Sanitizer({ elements: [«div», «p», «button», «script»], }); const target = document.getElementById(«target»); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- A fost adăugat suportul pentru proprietatea „location.ancestorOrigins”, care conține o listă de origini (origin) a tuturor elementelor părinte ale documentului asociate cu obiectul Location specificat. În practică, această proprietate poate fi folosită, de exemplu, pentru a determina dacă documentul este încărcat prin iframe pe un alt site.
- În API-ul Navigation, a fost adăugat obiectul NavigationPrecommitController cu metoda addHandler(), care permite conectarea unui handler care se declanșează în timpul navigării în etapa „post-commit”, când noul URL este deja afișat în bara de adrese.
- A fost adăugată proprietatea CSS position-try-order, care stabilește prioritatea alegerii pozițiilor alternative atunci când un element cu poziționare ancorată nu se încadrează pe ecran. Proprietatea face parte din setul CSS Anchor Positioning, care permite controlul afișării elementelor legate de poziția altor elemente, fără a utiliza JavaScript, de exemplu, pentru a anexa elemente popover care apar analog cu tooltips.
- În CSS a fost adăugată funcția shape(), care permite formarea figurilor folosind proprietățile CSS clip-path și offset-path. Funcția shape() acceptă comenzi pentru formarea figurilor, echivalente cu funcția path(), dar permite utilizarea unei sintaxe standard CSS.
- În versiunea Firefox pentru Android a fost modificat designul barei de instrumente, a fost îmbunătățită personalizarea conținutului barei de instrumente și a fost adăugată opțiunea de a copia rapid textul vizibil al unui link fără a deschide pagina.
Pe lângă noutăți și corectarea erorilor, Firefox 148 a remediat 60 de vulnerabilități (de 6 ori mai multe decât în versiunea precedentă). 48 de vulnerabilități sunt cauzate de probleme de gestionare a memoriei, cum ar fi suprascrierile de buffer și accesul la zone de memorie deja eliberate. Aceste probleme ar putea duce la executarea de cod malițios atunci când se deschid pagini concepute special. 5 vulnerabilități permit ocolirea izolării sandbox din cauza verificării incorecte a limitelor și a suprascrierii întregi în componenta de grafică.
Sursa: opennet.ro
