

Cercetătorii de la Universitatea din California, Riverside, au dezvoltat (PDF) o nouă clasă de atacuri asupra rețelelor wireless – AirSnitch. Aceste atacuri permit ocolirea mecanismelor de izolare a clienților în rețelele Wi-Fi, care împiedică clienții să se adreseze direct unii altora. În cel mai rău scenariu, atacurile permit unui atacator să redirecționeze traficul victimei (MITM) pentru analiză sau modificare a cererilor necriptate și, de asemenea, să modifice solicitările către site-uri prin contaminarea cache-ului DNS.
Pentru a efectua atacurile, atacatorul trebuie să aibă capacitatea de a se conecta la aceeași rețea wireless ca și victima sau la o rețea de oaspeți gestionată de același punct de acces. De exemplu, atacurile pot fi aplicate în rețele publice wireless. Dintre cele 9 modele de puncte de acces wireless testate de Netgear, Tenda, D-LINK, TP-LINK, ASUS, Ubiquiti, LANCOM și Cisco, precum și cele cu firmware DD-WRT și OpenWrt, toate dispozitivele s-au dovedit a fi vulnerabile la cel puțin o metodă de atac.
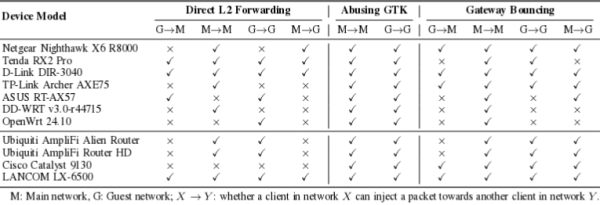
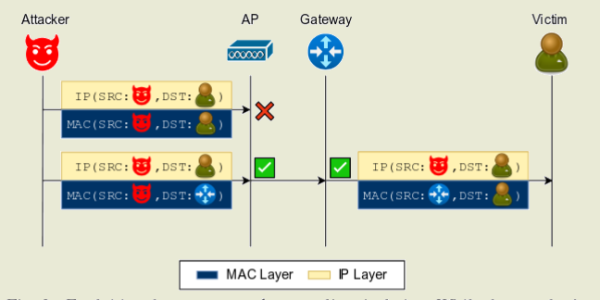
Trei probleme principale permit realizarea atacului. Prima problemă permite ocolirea izolației între clienți din cauza gestionării incorecte a cheilor utilizate pentru protejarea cadrelor de tip broadcast. A doua problemă este legată de faptul că izolarea este de obicei aplicată la nivel MAC sau la nivel IP, dar nu și la ambele niveluri simultan. A treia problemă este cauzată de sincronizarea nesigură a identificatorilor clienților la nivelul întregului stivă de rețea, ceea ce permite interceptarea traficului de intrare și ieșire al altor clienți.
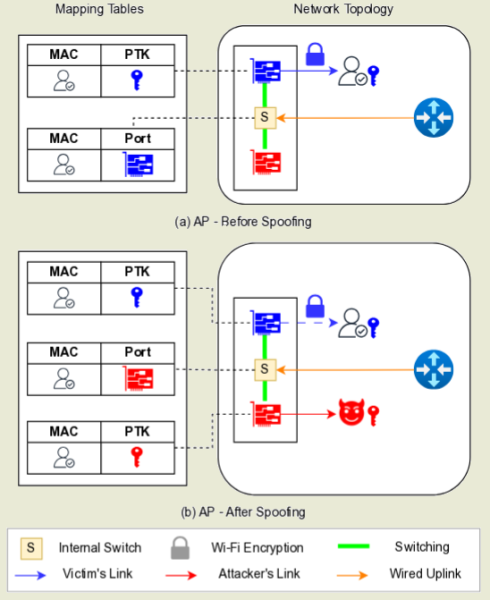
Punctele moderne de acces wireless combină funcțiile unui transmițător radio și ale unui comutator de rețea (Layer 2 Switch), comutatorul, spre deosebire de rețelele fizice, folosind asocierea logică cu canalul wireless, în loc de o asociere fizică cu un port fizic. Ca identificator în această asociere se utilizează adresa MAC a clientului, care este asociată cu canalul într-o tabelă specială de adrese MAC. În cazul în care clientul se mută pe un alt canal (de exemplu, după trecerea de la 2.4 GHz la 5 GHz), datele din tabelă sunt actualizate.
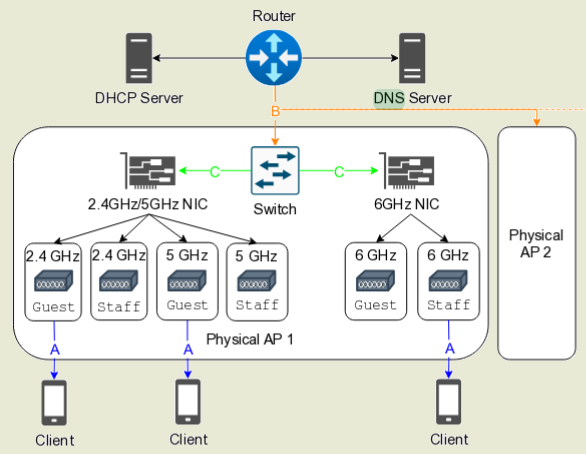
Atacul se desfășoară la primul (fizic, canal radio) și al doilea (legătură, adresă MAC) nivel al modelului OSI, fiindcă atacatorul, conectat la același punct de acces, dar folosind o bandă de frecvență diferită de cea a victimei (de exemplu, 2.4 GHz în loc de 5 GHz), trimite o cerere de negociere a conexiunii (4-way handshake), specificând adresa MAC a victimei (similar cu ARP spoofing în rețelele Ethernet). Deoarece clienții sunt identificați prin adresa MAC, punctul de acces consideră că clientul s-a mutat pe un alt canal și schimbă înregistrarea în tabela adreselor MAC. După aceea, tot traficul inbound de la punctul de acces începe să fie trimis către dispozitivul atacatorului.
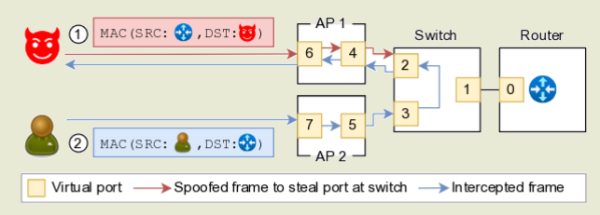
Pentru a organiza un interceptaj bidirecțional, atacatorul, primind date adresate victimei, readuce starea tabelei adreselor MAC la starea inițială. Pentru aceasta, se trimite un pachet „ICMP Ping” specificând o adresă MAC aleatorie și criptând pachetul cu cheia GTK (Group Temporal Key), comună tuturor clienților rețelei wireless. Punctul de acces, primind acest pachet, returnează legătura adresei MAC a victimei la canalul wireless inițial. Interceptarea traficului se realizează prin înlocuirea ciclică și readucerea înregistrării în tabela adreselor MAC.
Sursa: opennet.ro
