

Compania Google a publicat versiunea browserului web Chrome 146. De asemenea, este disponibilă versiunea stabilă a proiectului open-source Chromium, care servește ca bază pentru Chrome. Browserul Chrome se diferențiază de Chromium prin utilizarea logo-urilor Google, prezența unui sistem de notificare în caz de crash, module pentru redarea conținutului video protejat (DRM), un sistem automat de instalare a actualizărilor, activarea constantă a izolației Sandbox, furnizarea de chei pentru API-ul Google și transmisia parametrilor RLZ în timpul căutării. Pentru cei care au nevoie de mai mult timp pentru actualizare, este susținută o ramură Extended Stable, însoțită de 8 săptămâni. Următoarea lansare Chrome 147 este planificată pentru 7 aprilie.
Separat, compania Google a anunțat publicarea versiunilor oficiale Chrome pentru sistemele Linux bazate pe arhitectura ARM64. Versiunile Linux pentru ARM64 vor începe să fie generate în al doilea trimestru al anului 2026 și vor fi disponibile în pachete deb și rpm. Anterior, versiunile oficiale Chrome pentru Linux erau publicate doar pentru arhitectura x86_64, iar pentru arhitectura ARM64 erau disponibile doar versiuni terțe ale Chromium, oferite de distribuții. Versiunea oficială Chrome se caracterizează prin suport pentru conectarea la contul Google, integrarea serviciilor Google, sincronizarea datelor între dispozitive, instalarea simplificată a extensiilor din catologul Chrome Web Store și posibilitatea de activare a modului avansat de protecție.
Principalele schimbări în Chrome 146:
- Pentru o parte dintre utilizatori a fost activat mecanismul de intervenție selectivă a permisiunilor (Selective permission intervention), care blochează accesul scripturilor JavaScript legate de publicitate la resursele care afectează confidențialitatea, cum ar fi accesul la informații despre locație, microfon, clipboard, Bluetooth, USB, port serial și capturarea ecranului. Ideea este că, dacă utilizatorul a oferit paginii acces la astfel de resurse, aceste permisiuni nu se vor aplica scripturilor terțe încărcate de pe alte site-uri (independent prin tag-ul iframe sau direct prin tag-ul script).
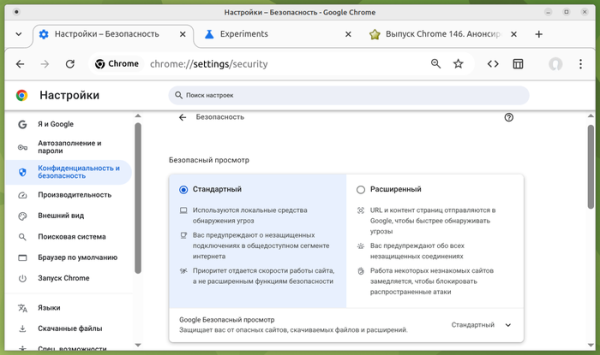
- Structura setărilor de securitate a fost modificată. Pentru simplificare, utilizatorului i se oferă opțiunea de a alege între un nivel standard și unul avansat de protecție, ceea ce permite obținerea nivelului dorit de securitate fără a fi necesară cunoașterea detaliilor și opțiunilor extinse. În modul avansat, se efectuează verificări suplimentare ale URL-ului și conținutului. servere Google afișează avertizări pentru conexiuni nesecurizate și încetinește accesul la site-uri care nu sunt uzuale pentru utilizator, pentru a bloca atacurile. Dacă este dorit, utilizatorul poate reveni la vechea schemă de configurare separată a fiecărei setări. Pentru gestionarea activării noului format de setări de securitate, a fost oferit parameterul „chrome://flags/#bundled-security-settings”.

- Dezvoltarea modului AI a continuat, permițând interacțiunea cu agentul AI din bara de adrese sau din pagina care apare la deschiderea unei noi tab. Modul AI oferă posibilitatea de a pune întrebări complexe în limbaj natural și de a obține răspunsuri pe baza agregării informațiilor din cele mai relevante pagini pe tema solicitată. Dacă este necesar, utilizatorul poate solicita informații suplimentare prin întrebări conexe. Modul permite, de asemenea, punerea întrebărilor despre conținutul paginii direct din bara de adrese. În Chrome 146 a fost implementată posibilitatea utilizării fișierelor din stocarea Google Drive ca și context pentru agentul AI.
- În modul de completare automată a câmpurilor a fost introdusă utilizarea unor tipuri suplimentare de date, care anterior erau disponibile doar prin activarea modului extins de completare automată (Enhanced autofill).
- A început activarea treptată pentru utilizatorii care protejează accesul la sistemul local atunci când interacționează cu site-uri publice. Accesurile de pe site-uri la adrese IP. rețeaua locală (intranet sau adrese interne) sau interfața loopback (127.0.0.0/8) vor necesita confirmarea acțiunii de către utilizator. Sub protecție intră încercările de a descărca resurse, cereri fetch() și inserții iframe. Protecția nu se aplică deocamdată conexiunilor prin WebSockets, WebTransport și WebRTC, dar va fi adăugată pentru acestea în următoarea versiune.
Accesarea resurselor interne este folosită de atacatori pentru a identifica indirect și a realiza atacuri CSRF asupra routerelor, punctelor de acces, imprimantelor, interfețelor web corporative și altor dispozitive și servicii care acceptă cereri doar din rețeaua locală. Pentru a gestiona includerea subrețelelor în categoria internă sau publică, a fost propusă configurarea LocalNetworkAccessIpAddressSpaceOverrides, iar pentru a permite automat accesul pentru iframe-urile fiice pe baza permisiunilor iframe-ului părinte a fost adăugată configurarea LocalNetworkAccessPermissionsPolicyDefaultEnabled.
- Au fost adăugate proprietățile CSS „animation-trigger” și „trigger-scope” pentru a controla animația pe baza poziției de derulare a paginii. De exemplu, se poate porni, opri sau reporni animația atunci când se atinge o anumită poziție de derulare, folosind doar CSS declarativ fără a utiliza cod JavaScript.
- A fost implementat suportul pentru registrul de elemente personalizate pentru a separa domeniul de vizibilitate al elementelor HTML personalizate, ceea ce poate fi necesar atunci când se utilizează pe aceeași pagină mai multe elemente HTML personalizate cu același nume. În cazul utilizării pe pagină a mai multor biblioteci care definesc un element cu același nume, prin intermediul obiectului JavaScript CustomElementRegistry, elementele fiecărei biblioteci pot fi atașate anumitor părți din ierarhia DOM. De exemplu, dacă două biblioteci definesc elemente diferite cu același nume , atunci într-o parte a paginii se poate folosi elementul din prima bibliotecă, iar în cealaltă parte - din a doua.
- A fost adăugat API-ul Sanitizer, care poate fi util pentru curățarea datelor primite din afară și eliminarea din acestea a etichetelor HTML care pot fi folosite pentru a efectua atacuri XSS. API-ul oferă metode pentru manipularea HTML-ului și eliminarea din conținutul HTML a elementelor care influențează afișarea și execuția. Pentru inserarea sigură a conținutului HTML, a fost propus metoda element.setHTML(), similară cu element.innerHTML, dar care protejează împotriva scripting-ului între site-uri (XSS). Pentru analiza sigură a HTML-ului, a fost implementată metoda document.parseHTML(). const unsanitizedString = "abc alert(1) def"; const sanitizer1 = new Sanitizer({ elements: ["div", "p", "button", "script"], }); const target = document.getElementById("target"); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- În elementul „meta” a fost implementat un parametru numit „text-scale” (de exemplu, <meta name=„text-scale” content=„scale”>), care include scalarea automată a dimensiunii fontului pe pagină în funcție de setările browserului și ale sistemului de operare, dacă pe pagină sunt utilizate unități de măsură relative (rem și em).
- În API-ul WebGPU a fost adăugat un mod opțional de compatibilitate, care oferă un subset de funcții capabile să funcționeze pe sisteme cu API-uri grafice învechite, cum ar fi OpenGL și Direct3D11.
- În JavaScript a fost adăugată posibilitatea de a combina mai mulți iteratori într-unul folosind metoda Iterator.concat().
- În modul „Origin trials” a fost implementat API-ul WebNN, care permite utilizarea serviciilor de învățare automată oferite de sistemul de operare și a capacităților hardware asociate.
- În modul „Origin trials” a fost implementat API-ul CPU Performance pentru obținerea informațiilor despre nivelul de performanță și caracteristicile procesorului (numărul de nuclee, tipul, arhitectura, modelul, frecvența etc.).
- În modul „Origin trials” a fost adăugat atributul „focusgroup”, care permite utilizarea tastelor de săgeată în loc de tabulație pentru a naviga între butoane sau alte elemente legate de schimbarea focalizării.
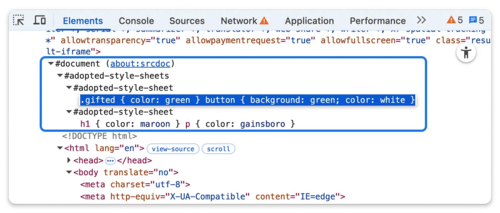
- Au fost aduse îmbunătățiri instrumentelor pentru dezvoltatorii web. În consola web a fost implementată salvarea rezultatelor editării comenzilor în timpul navigării prin istoria operațiunilor. În panoul Elements a fost realizată afișarea stilurilor CSS adăugate programatic la Shadow DOM, printr-un nod separat „#adopted-style-sheets” în arborele DOM, similar cu vizualizarea și editarea stilurilor definite prin eticheta <style>.

Pe lângă inovațiile și corecțiile de erori, noua versiune elimină 29 de vulnerabilități. Multe dintre vulnerabilități au fost identificate prin testare automatizată utilizând instrumente precum AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer și AFL. Una dintre probleme (supraîncărcarea buffer-ului în WebML) a fost clasată cu un nivel critic de pericol, ceea ce implică faptul că vulnerabilitatea permite ocolirea tuturor nivelurilor de protecție ale browserului și executarea de cod în sistem în afara mediului sandbox. În cadrul programului de recompensă pentru descoperirea de vulnerabilități pentru această versiune, compania Google a instituit 29 de premii și a plătit 211.000 USD, ceea ce a devenit un record pentru suma recompensată într-o singură lansare (două premii de 43.000 USD, un premiu de 36.000 USD, un premiu de 33.000 USD, un premiu de 11.000 USD și un premiu de 7.000 USD, două premii de 10.000 USD și 3.000 USD, patru premii de 2.000 USD și 1.000 USD). Mărimea a 12 recompense nu a fost încă stabilită.
Sursa: opennet.ro
