

A fost lansată prima versiune Linux a firewall-ului pentru aplicații Little Snitch, populară printre utilizatorii platformei macOS. Little Snitch oferă o interfață grafică ce permite urmărirea interactivă a activității de rețea a aplicațiilor și blocarea traficului de rețea nedorit. Pentru inspectarea și blocarea traficului în Linux este utilizată subsystem-ul eBPF. Programele eBPF, biblioteca de funcții și interfața web sunt distribuite sub licența GPLv2. Procesul de fundal este scris în Rust și este distribuit sub o licență proprietară, care permite distribuirea și utilizarea gratuită.
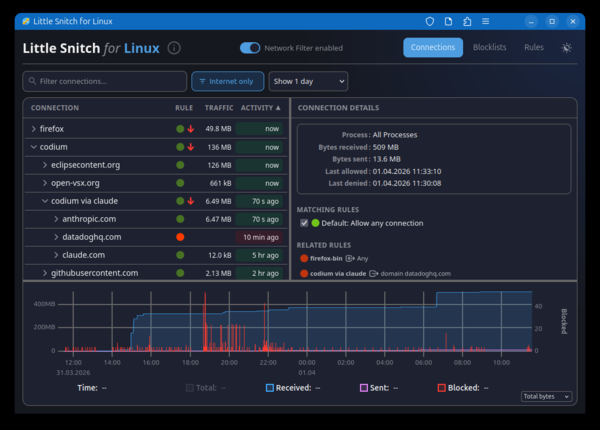
Programul permite evaluarea vizuală a căror gazde sunt accesate de aplicațiile din sistem în momentul de față, vizualizarea istoricului de activitate de rețea și urmărirea volumului de trafic. Este posibilă blocarea conexiunilor nedorite și conectarea la liste de blocare, atât proprii, cât și externe, cum ar fi oisd.nl, destinate blocării publicității, serviciilor de urmărire, sistemelor de colectare a telemetriei, phishing-ului și altor activități nedorite. Liste externe pot fi actualizate automat. Blocarea se realizează la nivel de adrese IP, subrețele și nume de domeniu. Este posibilă crearea unei liste albe de aplicații cărora le este permisă activitatea de rețea.
Programul conține un handler BPF descărcat în kernel-ul Linux și un proces de fundal littlesnitch. Controlul se efectuează prin intermediul unei interfețe web accesibile prin deschiderea în browser a paginii „http://localhost:3031/”. Este posibilă utilizarea interfeței web ca o aplicație web distinctă (PWA — Progressive Web App). Se suportă operarea pe sisteme cu kernel Linux 6.12 și mai recent. 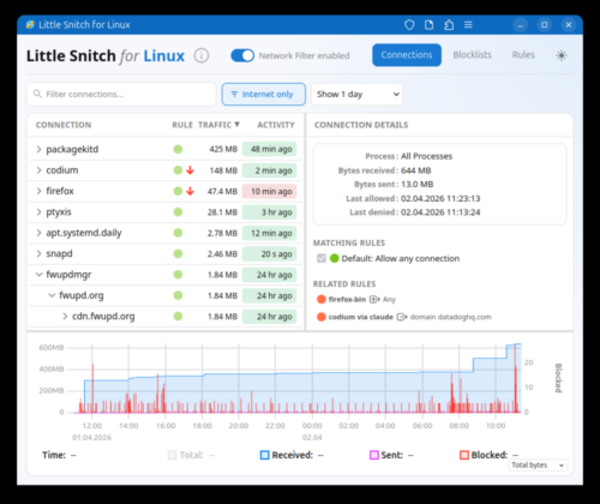
De asemenea, merită subliniat că există un analog deschis pentru Little Snitch pe Linux - OpenSnitch, care permite monitorizarea interactivă a activității de rețea a aplicațiilor. Când aplicațiile încearcă să stabilească conexiuni de rețea care nu sunt acoperite de permisiunile anterioare, OpenSnitch afișează un dialog utilizatorului, oferindu-i posibilitatea de a alege între continuarea operațiunii de rețea sau blocarea acesteia. Christian Starkjohann, dezvoltatorul versiunii Linux a Little Snitch, a menționat că OpenSnitch nu a fost potrivit pentru a urmări conexiunile de rețea stabilite de procese și pentru a bloca conexiuni cu un singur clic.
Sursa: opennet.ro
