

În PackageKit, straturile D-Bus care unifică operațiunile de gestionare a pachetelor, a fost descoperită vulnerabilitatea Pack2TheRoot (CVE-2026-41651), care permite unui utilizator neprivilegiat să instaleze sau să elimine un pachet arbitrar și să obțină acces root la sistem. Problema se manifestă începând cu versiunea 1.0.2 (anul 2014) și a fost rezolvată în versiunea PackageKit 1.3.5.
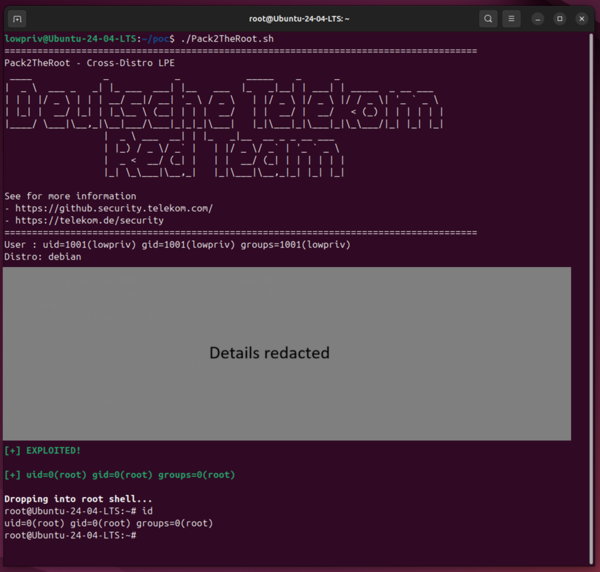
Problema a fost identificată de cercetătorii de la Deutsche Telekom cu ajutorul modelului AI Claude Opus. A fost pregătit un exploit funcțional, care acționează în majoritatea distribuțiilor cu PackageKit, dar atât acest exploit, cât și informațiile detaliate despre vulnerabilitate, se vor publica mai târziu pentru a oferi utilizatorilor timp să-și actualizeze sistemele. Posibilitatea exploatării vulnerabilității a fost demonstrată în Ubuntu Desktop 18.04/24.04.4/26.04, Ubuntu Server 22.04 — 24.04, Debian Desktop 13.4, RockyLinux Desktop 10.1 și Fedora 43 Desktop/Server. Starea remedierii vulnerabilităților în distribuții poate fi evaluată pe următoarele pagini (dacă pagina nu este disponibilă, înseamnă că dezvoltatorii distribuției nu au început încă să analizeze problema): Debian, Ubuntu, SUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD.
Vulnerabilitatea este cauzată de o competiție între fire la procesarea flagurilor de tranzacție în procesul de fundal PackageKit, care permite modificarea parametrilor operației între trecerea prin autorizare și începutul efectiv al operației cu pachetul. Atacatorul poate trimite o solicitare D-Bus pentru a efectua o operație permisă pentru un utilizator neprivilegiat, după care poate trimite o a doua solicitare D-Bus. Dacă a doua solicitare ajunge înainte de începutul efectiv al operației permise, parametrii tranzacției deja începute pot fi redefiniți, alterând astfel starea cache-ului.
Astfel, o tranzacție deja începută și permisă va fi executată cu parametrii modificați și nu cu cei originali, ci cu parametrii substituiți transmiși în a doua solicitare. Prin modificarea informațiilor despre pachetul ce urmează a fi instalat, se poate înlocui pachetul permis cu orice alt pachet, inclusiv unul salvat local de atacator. Instalarea pachetului se face cu drepturi root, iar pentru a obține acces root în sistem, atacatorul poate adăuga un script personalizat în pachet, care va fi lansat automat înainte sau după instalare.
Sursa: opennet.ro
