

Cercetătorii de la Universitatea din Michigan au dezvoltat un instrument numit MVPNalyzer pentru a identifica scurgerile de informații și a analiza funcționarea VPN-urilor, testând 281 de aplicații VPN pentru platforma Android. Au fost selectate cele mai populare aplicații VPN disponibile în catalogul Google Play. Aplicațiile VPN care au prezentat diverse probleme de securitate și confidențialitate totalizează 2,4 miliarde de instalări. Concluziile principale:
- În 61 de aplicații (22%) a fost identificată transmiterea de date fără utilizarea criptării, efectuată în afara tunelului stabilit. Cele mai multe aplicații din această categorie sunt populare și au în medie 11 milioane de instalări. În 18 aplicații, a avut loc o accesare directă a serviciului ip-api.com pentru determinarea locației utilizatorului. adresa IP clientului.
În 5 cazuri, fișierele de configurare care conțin parametrii de conectare la serverul VPN au fost transmise clientului fără criptare. Cercetătorii au efectuat un experiment și au confirmat posibilitatea unui atac MITM, care ar permite redirecționarea traficului către propriul serverul, având capacitatea de a interfera în canalul de comunicație al victimei, de exemplu, conectându-se la o rețea wireless publică controlată de atacator. Aplicațiile problematice (lista completă a aplicațiilor cu probleme este prezentată pe pagina 17 a raportului PDF):
- BambooVPN: Turbo Fast VPN (free.vpn.unblock.proxy.bamboovpn);
- VPN Pro (com.nebulatech.voocvpnpro);
- Free VPN (com.appoxide.freevpn);
- Hexa VPN (com.secure.vpn.proxy);
- 101 VPN (com.shwe.vpn101).
Cercetătorii au informat autorii acestor aplicații despre problemele identificate și, după un interval de timp, au efectuat o verificare ulterioară a celor mai noi versiuni, care a arătat că vulnerabilitatea a fost remediată doar în două aplicații — VPN Pro și Hexa VPN.
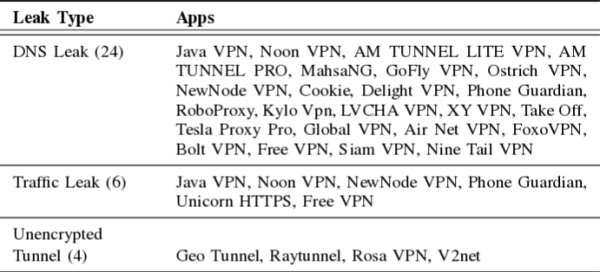
- În funcționarea a 29 de aplicații (10%) au apărut scurgeri de trafic în afara tunelului stabilit. În 24 de aplicații, totalizând 360 de milioane de instalări, a avut loc o scurgere a informațiilor despre site-urile vizitate din cauza trimiterii directe a cererilor DNS (20 dintre acestea au trimis cereri DNS prin rezolutorul local, iar 6 prin serviciile DNS publice Google, Cloudflare, AliDNS și DNSPod). În 6 aplicații, totalizând 54 de milioane de instalări, a fost identificată trimiterea traficului în afara tunelului, legată de activitatea utilizatorului în browserul web. În 4 aplicații, datele au fost transmise printr-un tunel necriptat.

- În 169 de aplicații (60%) nu a fost aplicată obfuscare a traficului, fiind utilizate porturi de rețea standard și protocoale urmărite în fluxul general. Comportamentul acestora contrazice așteptările utilizatorilor — conform unui sondaj realizat anul trecut, 82% dintre utilizatorii VPN consideră că VPN-ul le oferă anonimitate.
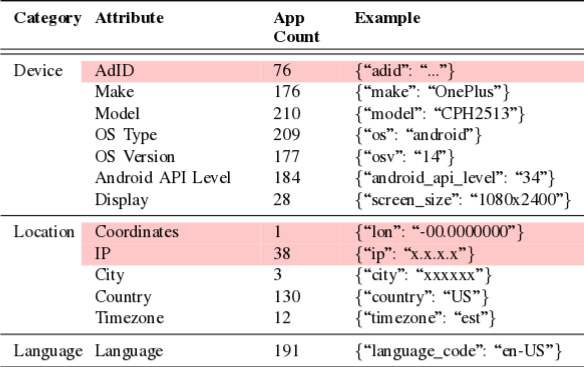
- În 76 de aplicații (27%) au fost transmise identificatori unici pentru dispozitive, AAID (Android Advertising ID), care permit urmărirea dispozitivelor și utilizatorilor. În 246 de aplicații (87%) a fost înregistrată o accesare a unor rețele publicitare cunoscute și servicii de urmărire a utilizatorilor (totalizând 3714 URL-uri diferite accesate). O aplicație a trimis coordonate GPS precise ale dispozitivului.

- În 107 aplicații (38%) au fost aplicate setări care nu asigură un nivel optim de securitate. În 20 de aplicații, totalizând 40 de milioane de instalări, au fost utilizate metode nesigure de criptare. În 96 de aplicații, cu 728 de milioane de instalări, au fost folosite mecanisme de autentificare nesigure.
În 3 aplicații, în setările OpenVPN, parametrul data-ciphers a fost setat pe «none», permițând stabilirea de canale de comunicare fără criptare. În 8 aplicații, parametrul «cipher» a fost setat pe «none», dezactivând criptarea în utilizarea OpenVPN 2.4 și versiunilor anterioare. În 12 aplicații au fost utilizate directive anunțate ca fiind învechite. În 61 de aplicații, în configurația OpenVPN, nu au fost incluse directive pentru blocarea metodelor cunoscute de atac.
Sursa: opennet.ro
