

Cercetătorii de la Universitatea Tehnică din Graz (Austria) au identificat o serie de atacuri prin canale externe (PDF), realizate prin mecanisme de monitorizare a modificărilor în sistemul de fișiere. Atacurile permit urmărirea activității altor utilizatori pe baza analizei evenimentelor de acces la fișiere și directoare prin API-uri precum inotify în Linux, FileObserver în Android, ReadDirectoryChangesW în Windows și File System Events în macOS. Informațiile obținute pot fi folosite pentru a recrea datele introduse de utilizator la tastatură, pentru a determina site-urile accesate sau pentru a organiza atacuri de clickjacking, care suprapun conținut pe fereastra activă în momentul clicului. Codul cu implementarea metodelor de atac a fost publicat sub licența MIT.
Primul metodă de atac a fost demonstrată în Linux și este activată de posibilitatea de a determina accesul la fișiere dintr-un director care nu sunt direct accesibile pentru citire și monitorizare. Folosind funcția inotifywatch, se pot urmări indirect modificările fișierelor dintr-un director prin monitorizarea directorului în sine.
Direct, un utilizator fără privilegii nu are drepturi de acces pentru a citi conținutul și a urmări activitatea dispozitivului /dev/input/event4, care reflectă evenimentele de input de la tastatură. Însă evenimentele care au loc cu fișierul /dev/input/event4 afectează starea directorului părinte și pot fi urmărite prin monitorizarea modificărilor de metadate ale directorului /dev/input. Schimbarea stării fișierului /dev/input/event4 are loc la introducerea datelor, iar întârzierile între evenimentele capturate prin inotify corelează cu întârzierile între apăsările pe tastatură.
Folosind metode de analiză statistică și având în vedere că întârzierile între apăsările pe tastatură depind de poziția tastelor, se poate recrea, cu o anumită probabilitate, informația introdusă. De exemplu, reacția la introducerea literei „F” este mai rapidă decât la „Q” sau „X”, deoarece pentru apăsare sunt necesare mai puține mișcări ale degetelor; de asemenea, repetarea unei singure taste se face mai repede și apăsarea tastelor învecinate (de exemplu, „s” după „a” se realizează semnificativ mai repede decât „g” după „s”).
Metoda este aplicabilă și pentru recrearea introducerii în sesiuni SSH atunci când două utilizatori diferiți se conectează la același server SSH. În acest caz, unul dintre utilizatori poate urmări evenimentele care apar în timp ce celălalt utilizează datele, monitorizând fișierul dispozitivului /dev/pts. Problema a fost rezolvată în actualizările din ianuarie pentru kernelul 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 și 6.18.3 prin interzicerea generării evenimentelor ACCESS și MODIFY pentru directorul părinte în timpul accesului sau modificării fișierelor speciale din interiorul acestuia.
A doua metodă de atac permite determinarea momentului în care subsystemul Polkit afișează dialogul pentru cererea parametrilor de autentificare prin monitorizarea accesului la fișierul executabil /usr/bin/pkexec. În acest moment, atacatorul poate crea o fereastră fictivă, stilizată ca un dialog pentru introducerea parolei, și o poate afișa deasupra cererii reale a parolei. Un utilizator care nu observă înlocuirea poate introduce parola de confirmare a operației în fereastra atacatorului. Posibilitatea de a desfășura un astfel de atac a fost demonstrată în distribuțiile care utilizează mediul desktop KDE Plasma.
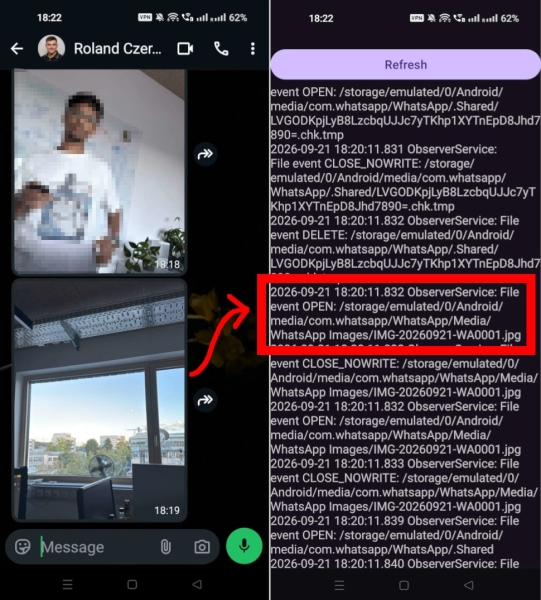
API-ul FileObserver oferit de platforma Android poate fi folosit pentru a urmări activitatea cu fișierele din directoarele private ale altor aplicații. De exemplu, prin analizarea activității din directorul /sdcard/Android/media/com.whatsapp/WhatsApp se pot urmări faptele de ștergere, trimitere și primire a fișierelor, videoclipurilor sau imaginilor în WhatsApp, precum și numele fișierelor trimise sau primite.
În Windows, s-a constatat că activarea urmăririi evenimentelor pentru directorul rădăcină (C:\) transmite informații, inclusiv calea completă a fișierului, despre orice evenimente cu toate fișierele din sistemul de fișiere, indiferent de drepturile de acces la fișiere. Cercetătorii au demonstrat posibilitatea de a utiliza această caracteristică pentru a urmări în timp real ce site-uri deschid utilizatorii în Firefox (pentru baza de date IndexedDB și cache-ul din Firefox, pentru fiecare site se creează un director separat cu numele site-ului, accesul căruia poate fi urmărit). Reacția Microsoft la această problemă de securitate a fost propusă pentru premiul Pwnies Award 2026 la categoria cea mai neadecvată reacție a producătorului (Lamest Vendor Response), deoarece reprezentanții companiei au declarat inițial că aceasta nu este o vulnerabilitate, ci o capacitate nedocumentată.
Sursa: opennet.ro
