

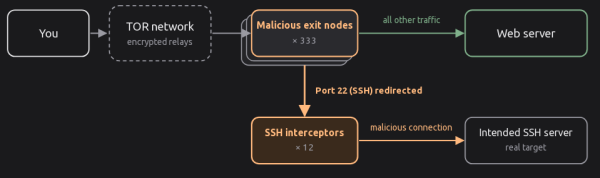
Detaliile incidentului au fost publicate, în urma căruia atacatorii au reușit să preia controlul asupra a 333 de noduri de ieșire din rețeaua Tor (în total, în Tor există aproximativ 3000 de noduri de ieșire) și să organizeze interceptarea traficului necriptat și redirecționarea conexiunilor SSH. Atacul a început pe 2 octombrie (vineri seara), dar a fost identificat și a început să fie blocat pe 4 octombrie. Pe 5 octombrie, toate serverele compromise au fost deconectate de operatori sau de către atacatori. Investigația a arătat că atacatorii au avut acces la servere cu două luni înainte de începutul atacului asupra utilizatorilor Tor și au instalat în sistemele compromise malware-ul Ebury 1.8.3.
Scopul atacului a fost interceptarea parolelor, cheilor și informațiilor confidențiale din traficul de tranzit necriptat, precum și capturarea parolelor SSH. În analiza traficului necriptat, atacatorii s-au concentrat pe solicitările fără criptare către serverele de email. Pentru a stimula reîntoarcerea la funcționarea fără criptare pe nodurile de ieșire, au fost blocate porturile de rețea utilizate pentru stabilirea unui canal de comunicare criptat cu serverele de email. servers. Traficul necriptat a fost analizat în timp real.
Pentru a colecta parolele SSH, a fost organizată redirecționarea cererilor SSH către unul dintre cele 12 servere ale atacatorilor. Aceste servere acceptau conexiuni SSH și prezentau solicitarea de parolă în numele server, la care se conecta utilizatorul. Deoarece cheile gazdelor nu corespundeau, ssh-ul de pe partea clientului emitea un avertisment privind conectarea la un server.
Dacă utilizatorul ignora această avertizare și introducea parola pentru conectare, atunci malware-ul serverul transmitea prin intermediul său conexiunea către serverul SSH țintă legitim, salva parola introdusă de victimă și intercepta informațiile despre acțiunile din sesiunea SSH. În paralel, se realiza o conexiune la serverul țintă cu parola capturată și se instala malware-ul Ebury pe acesta. Obținând controlul asupra serverelor Linux care nu erau noduri de ieșire Tor, atacatorii schimbau setările din fișierul torrc și transformau aceste noduri în noi noduri de ieșire malefice Tor.
Pentru a identifica toate nodurile de ieșire malițioase, cercetătorul care a descoperit problema a folosit utilitarul exitmap pentru a itera prin toate nodurile de ieșire, stabilind o conexiune SSH prin fiecare dintre ele și verificând dacă există o redirecționare a cererii. Modurile prin care atacatorii au obținut acces la nodurile Tor compromise nu sunt clare, fiind avansate, printre altele,
presupuneri privind compromiterea operatorilor de hosting.
Sursa: opennet.ro
