

În acest articol, vom povesti pe scurt despre ceea ce ne poate spune un lucru care pare atât de obișnuit precum NetBIOS. Ce informații poate oferi acesta unui potențial atacator/pentester.
Domeniul demonstrat al tehnicilor de recunoaștere se referă la rețele interne, adică izolate și inaccesibile din exterior. Astfel de rețele există, de regulă, în orice companie, chiar și în cea mai mică.
În sine, NetBIOS este folosit, de obicei, pentru a obține un nume de rețea. Și acest lucru va fi suficient pentru a face cel puțin 4 lucruri.
Detectarea gazdelor
Datorită faptului că NetBIOS poate folosi UDP ca transport, viteza sa de operare permite detectarea gazdelor în rețele foarte mari. De exemplu, instrumentul nbtscan, care face parte din pachetul omonim, poate rezolva în doar 2 secunde (poate suprasolicita rețeaua) adresele de rețea de tip 192.168.0.0/16, în timp ce scanarea tradițională TCP va dura zeci de minute. Această caracteristică poate fi utilizată ca tehnică de detectare a gazdelor (host sweep) în rețele foarte mari despre care nu se știe nimic, înainte de a lansa nmap. Deși rezultatul nu garantează o deteție de 100%, deoarece vor răspunde în principal gazdele Windows și nu toate, totuși va permite determinarea aproximativă a intervalelor în care se află gazdele active.
Identificarea gazdelor
Folosind rezultatele obținute din numele asociate adreselor IP:
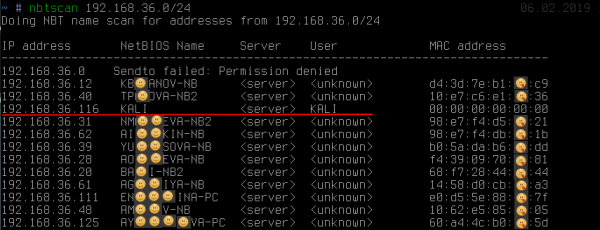
se poate observa: pe lângă faptul că numele dezvăluie proprietarul stației de lucru (deși aceasta nu se întâmplă întotdeauna), una dintre adrese se evidențiază clar în raport cu celelalte. Putem observa că s-a obținut numele KALI. Un astfel de comportament este caracteristic, de obicei, pentru unix-implementarea SMB/NetBIOS în cadrul pachetului software samba sau pentru versiunile foarte vechi de Windows 2000.
Obținerea numelui KALI, în timp ce pe alte gazde acesta <unknown> indică existența așa-numitei null-session. Cu setările implicite, SMB-serverele sunt sensibile la aceasta. linux Null-session permite pur și simplu obținerea absolut anonimă (deoarece nu am introdus niciun fel de parolă, așa cum se poate vedea în screenshot) de informații suplimentare, cum ar fi politica locală de parole, lista utilizatorilor locali, grupurilor și lista resurselor partajate (share): Adesea pe
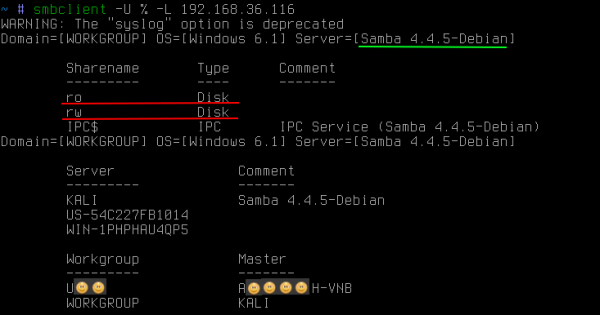
linux SMB linux SMB-serverele pot avea resurse publice accesibile nu doar pentru citire, ci și pentru scriere. Prezența ambelor lucruri aduce diverse riscuri, utilizarea cărora depășește subiectul acestui articol.
NetBIOS de asemenea permite obținerea numelui tuturor tipurilor pe care le păstrează stația de lucru:
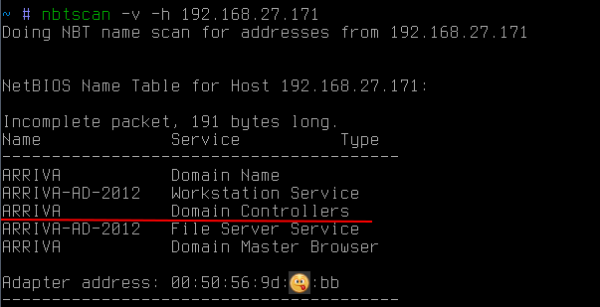
în acest caz, permite să se afle că gazda este de asemenea un controler de domeniu ARRIVA.
De asemenea, merită să acordați atenție suplimentară că NetBIOS permite obținerea mac-adresa. În plus, spre deosebire de cererile arp, cererile NetBIOS pot depăși limita subrețelei. Acest lucru poate fi util dacă, de exemplu, se caută un laptop sau un echipament specific în rețea, cunoscându-i producătorul. Deoarece primele trei octete mac-adreselor identifică producătorul, se pot trimite astfel de NetBIOS-cereri în toate subrețelele cunoscute pentru a încerca să găsească dispozitivul dorit (http://standards-oui.ieee.org/oui.txt).
Determinarea apartenenței la domeniu
Adesea, atunci când navigați prin rețelele interne corporative, este necesar să atacați anume stația de lucru, inclusă în domeniu (de exemplu, pentru a obține privilegii la nivel de administrator de domeniu) sau invers. În acest caz, NetBIOS din nou poate ajuta:
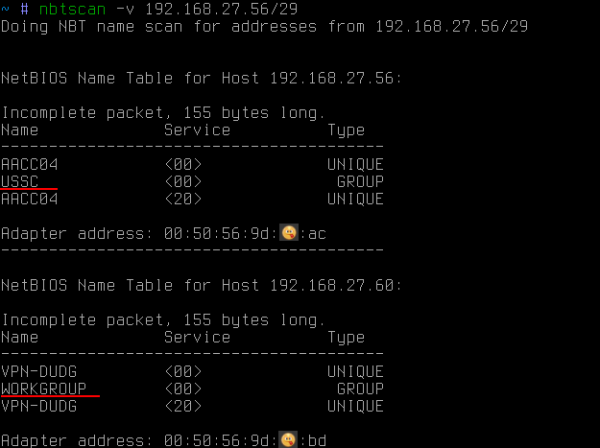
În acest caz, folosind NetBIOS s-au obținut toate numele tuturor tipurilor. Printre acestea, pe lângă numele PC-ului (ceea ce a fost obținut anterior), se poate vedea și numele grupului de lucru. Din defect, pentru windows este, de obicei, ceva de genul WORKGROUP sau IVAN-PC, dar dacă stația de lucru este în domeniu, atunci grupul său de lucru este numele domeniului.
Astfel, folosind NetBIOS se poate afla dacă stația de lucru este în domeniu și, dacă da, în care.
Dacă este necesar să obțineți o listă de gazde de domeniu în cadrul subrețelei, atunci este suficientă o singură cerere de broadcast cu numele domeniului dorit:
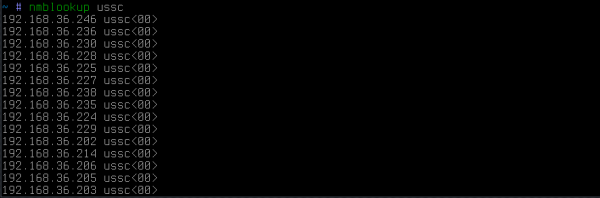
ca urmare, toate gazdele care aparțin acestui domeniu vor răspunde.
Descoperirea gazdelor multihomed
Și în cele din urmă, o altă tehnică probabil foarte puțin cunoscută, care este pur și simplu esențială pentru găsirea căilor în rețele fizic protejate, poate chiar izolate. Acestea pot fi rețele industriale ale întreprinderilor, pline de controlere. Accesul la această rețea pentru un atacator înseamnă capacitatea de a influența procesul tehnologic, iar pentru întreprindere, riscul de a suferi pierderi colosale.
Așadar, esența este că, chiar dacă rețeaua este izolată de rețeaua corporativă, adesea unii administratori, fie din lene, fie din alt motiv, preferă să activeze o altă placă de rețea pe calculatoarele lor pentru a avea acces la acea rețea. Desigur, toate acestea se întâmplă, evident, ocolind toate regulile firewall-ului corporativ. Convenabil, nu-i așa, dar nu foarte sigur, în cazul în care ești atacat, atunci devii un pod către acea rețea și îți asumi responsabilitatea.
Cu toate acestea, există o problemă pentru atacator — găsirea acelui administrator care a accesat rețeaua protejată într-un mod ilegal. Mai mult, aceasta este o problemă complicată și pentru oamenii de securitate. La marile companii, aceasta este într-adevăr o sarcină dificilă, ca și cum ai căuta un ac într-un stog de fân.
În această situație, opțiunile evidente pentru atacator ar fi două:
1. să încerce să folosească fiecare PC din subrețeaua corporativă ca pe un gateway către rețeaua dorită. Asta ar fi foarte convenabil, dar se întâlnește rar, deoarece la windows hosturi ip forwarding este aproape întotdeauna dezactivat. Mai mult, o astfel de verificare este posibilă doar în interiorul propriei subrețele și necesită ca atacatorul să cunoască adresa țintă din rețeaua izolată.
2. să încerce să acceseze de la distanță fiecare host și să execute comanda banală ipconfig/ifconfig. Și aici lucrurile nu sunt atât de simple. Chiar dacă atacatorul a obținut drepturile de administrator de domeniu, firewall-urile de rețea și cele locale nu au fost anulate. Așadar, această sarcină nu poate fi automatizată în 100%. Din cauza aceasta, rămâne greoaie să intri pe fiecare host, depășind firewall-urile (care adesea blochează portul 445/tcp), în speranța de a vedea în sfârșit interfața de rețea dorită.
Totuși, totul este mult mai simplu. Există o metodă extrem de simplă care permite obținerea de pe un anumit host a listei de interfețe de rețea. Să presupunem că avem un host:
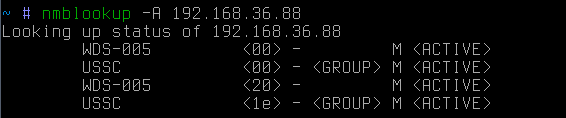
acesta este reverse resolving ip-adresă → nume de rețea. Dacă acum vom încerca să facem resolving direct nume de rețea → ip-adresă:

atunci vom descoperi că acest host este, de asemenea, un gateway (probabil) către o altă rețea. Merită menționat că în acest caz, cererea a fost broadcast. Cu alte cuvinte, doar hosturile din subrețeaua atacatorului vor auzi cererea.
Dacă gazda țintă se află în afara subrețelei, atunci se poate trimite o cerere direcționată:
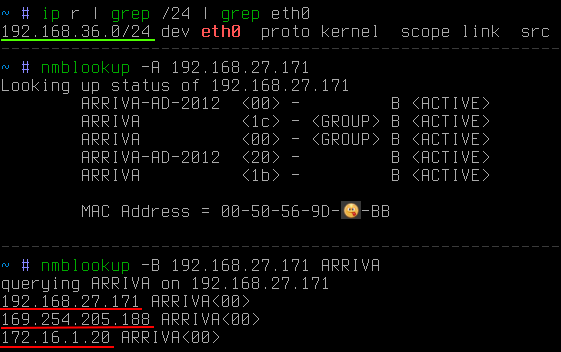
În acest caz se observă că ținta se află în afara subrețelei atacatorului. Cu ajutorul cheii -B, s-a indicat că cererea trebuie trimisă către o adresă specifică și nu către o adresă de difuzare.
Acum rămâne doar să colectezi rapid informațiile din toată subrețeaua de interes, nu doar dintr-o singură adresă. Pentru aceasta se poate folosi un mic python-script:
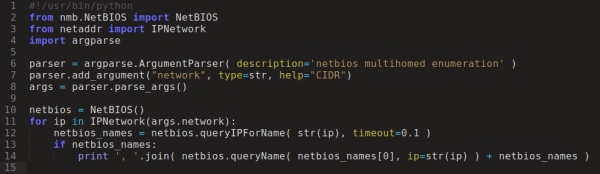
Și după câteva secunde:
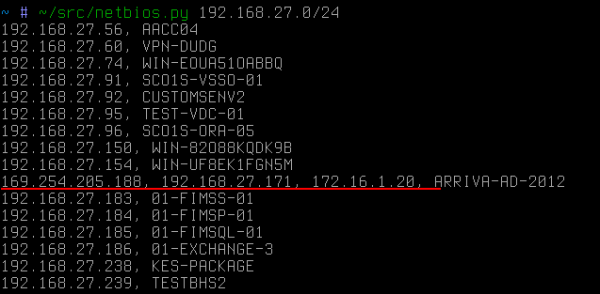
Anume gazda dedicată, în acest caz improvizat, ar deveni prima țintă a atacatorului, dacă ar urmări rețeaua 172.16.1/24.
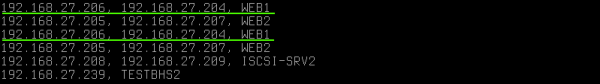
Numelile repetate pe IP-uri diferite indică faptul că gazda are de asemenea două plăci de rețea, dar deja într-o singură subrețea. Aici merită menționat că NetBIOS nu dezvăluie alias-urile (care pot fi calculate cu ușurință prin cereri arp ca IP-uri cu aceleași mac). În acest caz adresa IP au diferite mac.
Un alt exemplu de utilizare a acestei tehnici este Wi-Fi public. Uneori, se poate întâlni situația în care, printre dispozitivele invitate conectate la rețeaua publică, se află personal care lucrează în segmentul corporativ închis. Atunci, prin intermediul acestei tehnici de spionaj, atacatorul își poate contoura foarte rapid drumul spre rețeaua închisă:
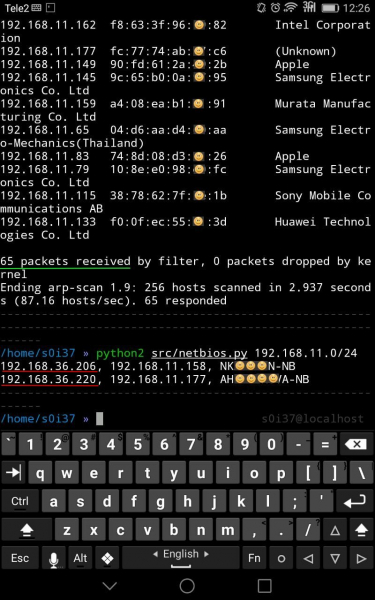
În acest caz, printre cei 65 de clienți ai Wi-Fi-ului public se aflau două stații de lucru, având un interface suplimentar, probabil legat de rețeaua corporativă.
Dacă uneori între segmentele de rețea sau chiar pe stațiile de lucru se observă filtrarea traficului pe portul 445/tcp, care împiedică accesul de la distanță la sistem (execuția de cod de la distanță), în acest caz, pentru rezolvarea numelui se NetBIOS utilizează portul 137/udp, blocarea intenționată a acestuia fiind aproape inexistentă, deoarece ar afecta semnificativ confortul utilizării rețelei, de exemplu, s-ar putea pierde mediu de rețea etc.
După cum se spune, enumerarea este cheia
Există vreo protecție împotriva acestui lucru? Nu există, pentru că aceasta nu este o vulnerabilitate deloc. Este doar o funcționalitate standard a ceea ce există de bază la windows (în linux comportamentul diferă puțin). Și dacă, dintr-o dată, te-ai conectat neautorizat, ocolind regulile de rutare a rețelei, atacatorul te va găsi cu siguranță și o va face foarte repede.
Sursa: habr.com
