

Recent Venezuela experienced , which left 11 states of the country without electricity. From the very beginning of this incident, Nicolás Maduro's government claimed that it was a , made possible by electromagnetic and cyber-attacks on the national electricity company Corpoelec and its power plants. In contrast, the self-proclaimed government of Juan Guaidó simply attributed this incident to the “».
. Without an impartial and in-depth analysis of the situation, it is very difficult to establish whether these outages were due to sabotage or were caused by a lack of maintenance. Nevertheless, claims of alleged sabotage raise a series of interesting questions related to information security. Many control systems at critical infrastructure facilities, such as power plants, are closed, and therefore they do not have external connections to the Internet. Thus, the question arises: could cybercriminals access closed IT systems without direct connection to their computers? The answer is yes. In this case, electromagnetic waves could be a vector of attack.
How to 'capture' electromagnetic emissions
All electronic devices generate emissions in the form of electromagnetic and acoustic signals. Depending on a number of factors, such as distance and the presence of obstacles, listening devices can 'capture' signals from these devices using special antennas or high-sensitivity microphones (in the case of acoustic signals) and process them to extract useful information. Such devices include monitors and keyboards, and as such, they can also be used by cybercriminals.
Speaking of monitors, back in 1985, researcher Wim van Eijk published despre riscurile de securitate pe care le presupun radiațiile emise de astfel de dispozitive. Așa cum vă amintiți, pe atunci monitoarele utilizau tuburi catodice (CRT). Studiul său a demonstrat că radiația de la monitor poate fi „citită” de la distanță și utilizată pentru a recrea imaginile afișate pe monitor. Acest fenomen este cunoscut sub numele de interceptarea Van Eck și, de fapt, este , pentru care o serie de țări, printre care Brazilia și Canada, consideră sistemele electronice de votare prea nesigure pentru a fi utilizate în procesele electorale.
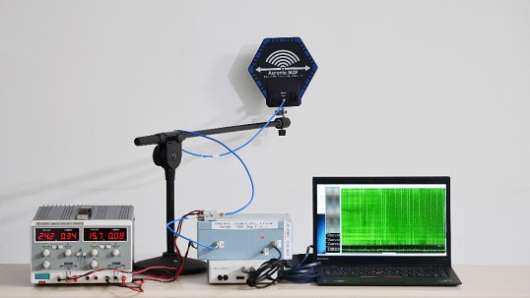
Echipamentul utilizat pentru a accesa un alt laptop aflat în camera alăturată. Sursa:
Deși, în zilele noastre, monitoarele LCD generează mult mai puțină radiație decât monitoarele CRT, totuși, a arătat că acestea sunt, de asemenea, vulnerabile. Mai mult, . Ei au reușit să acceseze conținutul criptat de pe un laptop aflat în camera alăturată, folosind un echipament destul de simplu, în valoare de aproximativ 3000 de dolari SUA, constând dintr-o antenă, un amplificator și un laptop cu software specializat pentru procesarea semnalelor.
Pe de altă parte, tastaturile în sine pot fi la interceptarea radiațiilor lor. Acest lucru înseamnă că există un risc potențial de atacuri cibernetice, în cadrul cărora atacatorii pot recupera datele de autentificare și parolele, analizând ce taste de pe tastatură au fost apăsate.
TEMPEST și EMSEC
Utilizarea radiațiilor pentru extragerea informațiilor își are prima aplicare încă din timpul primului război mondial și a fost asociată cu firele telefonice. Aceste tehnici au fost utilizate pe scară largă pe parcursul războiului rece, cu dispozitive mai avansate. De exemplu, explică cum, în 1962, un angajat al serviciului de securitate al ambasadei SUA în Japonia a descoperit că un dipol amplasat într-un spital din apropiere era orientat spre clădirea ambasadei pentru a-i intercepta semnalele.
Însă conceptul de TEMPEST ca atare începe să apară deja în anii '70 cu primele . Acesta este un nume de cod care se referă la cercetările asupra radiațiilor neintenționate (colaterale) emise de dispozitive electronice, care pot contribui la scurgerea informațiilor sensibile. Standardul TEMPEST a fost creat și a dus la apariția standardelor de securitate, care au fost, de asemenea, .
Acest termen este adesea folosit ca interschimbabil cu termenul EMSEC (securitatea emisiilor), care face parte din standardele .
Protecția TEMPEST
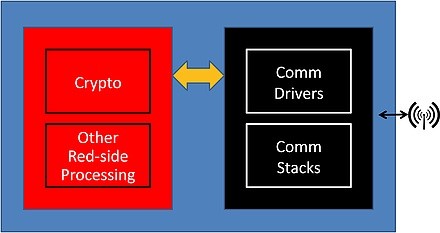
Schema arhitecturii criptografice Red/Black pentru dispozitivele de comunicație. Sursă:
În primul rând, protecția TEMPEST se aplică conceptului de bază al criptografiei, cunoscut sub numele de arhitectura Red/Black (roșu/negru). Această concept separă sistemele în echipamente "roșii" (Red) folosite pentru procesarea informațiilor confidențiale și echipamente "negre" (Black) care transmit date fără marcaj de confidențialitate. Unul dintre scopurile protecției TEMPEST este această separare, care separă toate componentele, izolând echipamentele "roșii" de cele "negre" prin filtre speciale.
În al doilea rând, este important să se aibă în vedere faptul că toate dispozitivele emit un anumit nivel de radiație. Aceasta înseamnă că nivelul maxim posibil de protecție ar fi o protecție totală a întregului spațiu, inclusiv calculatoare, sisteme și componente. Totuși, acest lucru ar fi extrem de costisitor și nepractic pentru majoritatea organizațiilor. Din acest motiv, se folosesc tehnici mai specifice:
• Evaluarea zonării: se folosește pentru a studia nivelul de securitate TEMPEST pentru spații, instalații și calculatoare. După efectuarea acestei evaluări, resursele pot fi direcționate către acele componente și calculatoare care conțin cele mai sensibile informații sau date nesecurizate. Diferite autorități oficiale care reglementează securitatea comunicațiilor, cum ar fi NSA din SUA sau , certifică astfel de tehnici.
• Zonele ekranate: evaluarea zonării poate arăta că anumite spații care conțin computere nu îndeplinesc complet cerințele de securitate. În astfel de cazuri, una dintre opțiuni este protejarea completă a acestui spațiu sau utilizarea dulapurilor protejate pentru aceste computere. Aceste dulapuri sunt fabricate din materiale speciale care împiedică răspândirea radiațiilor.
• Computere cu propriile lor certificări TEMPEST: uneori, un computer poate fi situat într-un loc sigur, dar să aibă o nivel de securitate inadecvat. Pentru a întări nivelul de securitate existent, există computere și sisteme de comunicație care au propria lor certificare TEMPEST, atestând securitatea hardware-ului și a celorlalte componente.
TEMPEST arată că, chiar dacă sistemele corporative au spații fizice aproape sigure sau nu sunt chiar conectate la comunicațiile externe, nu există garanții că acestea sunt complet sigure. Oricum, majoritatea vulnerabilităților din infrastructurile critice sunt legate, cel mai probabil, de atacuri obișnuite (de exemplu, ransomware), despre care noi . În aceste cazuri, este suficient de simplu să evităm astfel de atacuri prin măsuri adecvate și soluții avansate de securitate informațională . Combinarea tuturor acestor măsuri de protecție este singura modalitate de a asigura securitatea sistemelor critice pentru viitorul companiei sau chiar al întregii țări.
Sursa: habr.com
