

Dezvoltatorii de la Google au prezentat o nouă metodă de autentificare cu doi factori, care implică utilizarea unui smartphone cu Android ca și cheie de securitate fizică.
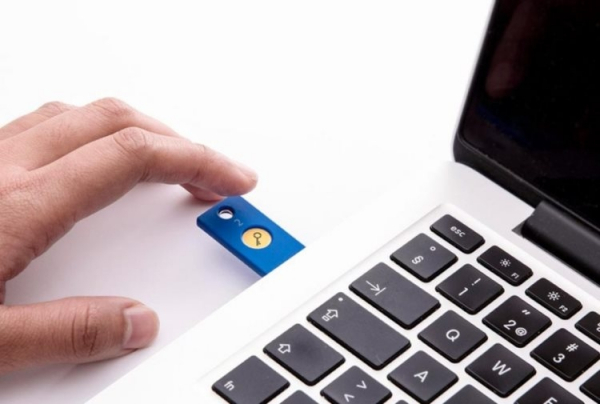
Mulți au întâlnit deja autentificarea cu doi factori, care presupune nu doar introducerea unei parole standard, ci și utilizarea unui alt instrument pentru verificarea identității. De exemplu, unele servicii, după introducerea parolei utilizatorului, trimit un mesaj SMS care conține un cod generat, permițând autorizarea. Există și o metodă alternativă de implementare a autentificării cu doi factori, în care se folosește o cheie hardware fizică, cum ar fi YubiKey, care trebuie conectată la PC pentru a fi utilizată.
Dezvoltatorii de la Google propun utilizarea unui smartphone Android ca astfel de cheie hardware. În loc să trimită o notificare pe dispozitiv, site-ul web va încerca să acceseze smartphone-ul prin Bluetooth. Este remarcabil că nu este necesar să conectați fizic smartphone-ul la computer pentru a utiliza această metodă, deoarece raza de acțiune a Bluetooth-ului este suficient de mare. În plus, probabilitatea ca un atacator să acceseze smartphone-ul din zona de acoperire a conexiunii Bluetooth este extrem de mică.
În prezent, noua metodă de autentificare este suportată doar de câteva servicii Google, inclusiv Gmail și G-Suite. Pentru a funcționa corect, este necesar un smartphone care rulează Android 7.0 Nougat sau o versiune ulterioară.
Sursa: 3dnews.ru
