

Acest articol este al cincilea dintr-o serie de articole intitulată „Cum să preiei controlul asupra infrastructurii de rețea”. Conținutul tuturor articolelor din serie și linkurile pot fi găsite .
Această parte va fi dedicată segmentelor Campus (Birou) și VPN pentru acces de la distanță.
Ar putea părea că proiectarea rețelei de birou este ceva simplu.
Adevărat, luăm switch-uri L2/L3, le conectăm între ele. Apoi, facem configurarea de bază a VLAN-urilor, a gateway-urilor implicite, activăm rutarea simplă, conectăm controlere WiFi, puncte de acces, instalăm și configurăm ASA pentru accesul de la distanță, ne bucurăm că totul a funcționat. În principiu, așa cum am mai scris în una dintre articolele anterioare din această serie, să proiectezi și să configurezi o rețea de birou astfel încât „să funcționeze cumva”, poate aproape orice student care a ascultat (și a învățat) două semestre de cursuri de telecomunicații.
Dar cu cât înveți mai mult, cu atât această sarcină începe să pară mai puțin simplă. Pentru mine, acest subiect, proiectarea rețelei de birou, nu pare deloc simplu, iar în acest articol voi încerca să explic de ce.
Pe scurt, trebuie să ții cont de destul de mulți factori. Adesea, acești factori se află într-o contradicție unul cu altul și trebuie să cauți un compromis rezonabil.
Această incertitudine este principala dificultate. Așadar, când vorbim despre securitate, avem un triunghi cu trei colțuri: securitate, confort pentru angajați, costul soluției.
Și de fiecare dată trebuie să căutăm un compromis între aceste trei.
Arhitectură
Ca exemplu de arhitectură pentru aceste două segmente, recomand, la fel ca în articolele anterioare modelul: , .
Acestea sunt câteva documente ușor depășite. Le menționez aici pentru că schemele și abordarea principală nu s-au schimbat, dar în același timp îmi place mai mult cum sunt prezentate decât în .
Fără a vă îndemna să folosiți soluții Cisco, consider că este util să analizați cu atenție acest design.
Acest articol, ca de obicei, fără a pretinde la exhaustivitate, este mai degrabă o completare a acestei informații.
La sfârșitul articolului, vom analiza designul Cisco SAFE pentru birou din perspectiva conceptelor prezentate aici.
Principii generale
Proiectarea rețelei de birou trebuie, desigur, să îndeplinească cerințele generale discutate. în capitolul „Criteriile de evaluare a calității designului”. Pe lângă preț și securitate, pe care intenționăm să le discutăm în acest articol, există și alte trei criterii pe care trebuie să le luăm în considerare în proiectare (sau în modificarile acesteia):
- scalabilitate (scalability)
- conveniență în management (manageability)
- disponibilitate (availability)
Multe din cele discutate pentru se aplică de asemenea și pentru birou.
Cu toate acestea, segmentul de birou are o specificitate a sa, care este critică din perspectiva securității. Esența acestei specificități este că acest segment este creat pentru a oferi servicii de rețea angajaților (dar și partenerilor și oaspeților) companiei, și, ca urmare, la cel mai înalt nivel al problemei avem două sarcini:
- să protejăm resursele companiei de acțiuni malintentionate care pot proveni de la angajați (oaspeți, parteneri) și de la software-ul pe care îl folosesc. Aceasta include de asemenea protecția împotriva conectărilor neautorizate la rețea.
- să protejăm sistemele și datele utilizatorilor
Și aceasta este doar o parte a problemei (sau, mai exact, un vârf al triunghiului). Pe cealaltă parte se află confortul utilizatorului și prețul soluțiilor aplicate.
Să începem prin a analiza ce așteaptă utilizatorul de la o rețea de birou modernă.
Confort
Iată cum, din punctul meu de vedere, arată „confortul rețelei” pentru utilizatorii de birou:
- Mobilitate
- Posibilitatea de a folosi întreaga gamă de dispozitive și sisteme de operare familiare
- Acces ușor la toate resursele necesare ale companiei
- Accesibilitatea resurselor de internet, inclusiv a diferitelor servicii cloud
- „Funcționare rapidă” a rețelei
Toate acestea se referă atât la angajați, cât și la oaspeți (sau parteneri), iar aceasta devine o sarcină pentru inginerii companiei de a delimita accesul pentru diferite grupuri de utilizatori pe baza autorizării.
Să examinăm mai în detaliu fiecare dintre aceste aspecte.
Mobilitate
Este vorba despre capacitatea de a lucra și de a folosi toate resursele necesare ale companiei din orice colț al lumii (desigur, acolo unde este disponibil internetul).
Acest lucru se aplică și biroului. Este convenabil când din orice colț al biroului aveți posibilitatea de a continua să lucrați, de exemplu, să primiți e-mailuri, să comunicați în messengerul corporativ, să fiți disponibil pentru apeluri video… Aceasta vă permite, pe de o parte, să rezolvați anumite întrebări prin comunicare „față în față” (de exemplu, să participați la întâlniri), iar pe de altă parte, să fiți mereu online, să aveți pulsul situației și să rezolvați rapid anumite sarcini urgente și de mare prioritate. Este foarte convenabil și, într-adevăr, îmbunătățește calitatea comunicărilor.
Acest lucru se realizează printr-un design corect al rețelei WiFi.
Observație
Aici apare, de obicei, întrebarea: este suficient să folosești doar WiFi? Înseamnă că poți renunța la utilizarea porturilor Ethernet în birou? Dacă e vorba doar de utilizatori și nu de servere, care, totuși, este rezonabil să fie conectate printr-un port Ethernet obișnuit, atunci, în general, răspunsul este: da, se poate limita la WiFi. Dar există nuanțe.
Există grupuri importante de utilizatori care necesită o abordare distinctă. Acest lucru se referă, desigur, la administratori. În principiu, o conexiune WiFi este mai puțin fiabilă (în ceea ce privește pierderea traficului) și mai puțin rapidă decât un port Ethernet obișnuit. Acest lucru poate fi semnificativ pentru administratori. În plus, administratorii de rețea, de exemplu, pot avea în principiu o rețea Ethernet dedicată pentru conexiuni out-of-band.
Este posibil să existe și alte grupuri/department în compania dumneavoastră pentru care acești factori sunt la fel de importanți.
Mai este un alt aspect important – telefonia. Este posibil ca, din anumite motive, să nu doriți să folosiți Wireless VoIP și să preferați telefoanele IP cu conexiune Ethernet obișnuită.
În general, în companiile în care am lucrat, de obicei exista posibilitatea, atât de conectare prin WiFi, cât și prin port Ethernet.
Mi-ar plăcea ca mobilitatea să nu fie limitată doar la birou.
Pentru a asigura posibilitatea de a lucra de acasă (sau din orice alt loc cu acces la internet), se folosește o conexiune VPN. În același timp, este de preferat ca angajații să nu simtă nicio diferență între lucrul de acasă și munca de la distanță, ceea ce presupune existența acelorași accesuri. Cum să organizăm acest lucru vom discuta puțin mai târziu în capitolul „Sistem centralizat unic de autentificare și autorizare.”
Observație
Cel mai probabil, nu veți putea oferi aceeași calitate a serviciilor pentru munca la distanță pe care o aveți în birou. Să presupunem că folosiți Cisco ASA 5520 ca VPN gateway. Conform acest dispozitiv este capabil să proceseze doar 225 Mbps de trafic VPN. Cu alte cuvinte, din punct de vedere al lățimii de bandă, conexiunea prin VPN diferă semnificativ de lucrul din birou. De asemenea, dacă, din diverse motive, întârzierile, pierderile sau jitter-ul (de exemplu, dacă doriți să utilizați telefonia IP de birou) sunt semnificative pentru serviciile dvs. de rețea, nu veți obține aceeași calitate ca atunci când vă aflați în birou. Prin urmare, când vorbim despre mobilitate, trebuie să ținem cont de posibilele limitări.
Acces facil la toate resursele companiei
Această problemă trebuie rezolvată împreună cu alte departamente tehnice.
Situația ideală este atunci când utilizatorul trebuie să se autentifice o singură dată, iar apoi primește acces la toate resursele necesare.
Oferirea unui acces facil fără a compromite securitatea poate îmbunătăți semnificativ eficiența muncii și reduce nivelul de stres al colegilor dumneavoastră.
Observație 1
Confortul accesului nu se referă doar la cât de des trebuie să introduceți o parolă. De exemplu, conform politicii dumneavoastră de securitate, dacă pentru a vă conecta de la birou la data center trebuie mai întâi să vă conectați la VPN gateway, și în acest timp pierdeți accesul la resursele de birou, atunci aceasta este, de asemenea, foarte incomod.
Observație 2
Există servicii (de exemplu, acces la echipamentele de rețea), unde de obicei avem servere AAA dedicate și este normal ca în acest caz să fie necesară autentificarea de mai multe ori.
Accesibilitatea resurselor de internet
Internetul nu este doar o sursă de distracție, ci și un set de servicii care poate fi foarte util pentru muncă. Există, de asemenea, factori psihologici. Oamenii moderni sunt conectați prin multe firicele virtuale la alte persoane și, din punctul meu de vedere, nu este nimic în neregulă dacă continuă să simtă această conexiune chiar și în timpul muncii.
Din punct de vedere al pierderii timpului, nu este nimic îngrijorător dacă un angajat are, de exemplu, Skype deschis și pierde 5 minute pentru a comunica cu o persoană dragă, dacă este necesar.
Înseamnă asta că internetul trebuie să fie mereu disponibil, înseamnă asta că angajații pot accesa toate resursele fără niciun control?
Nu, nu înseamnă, desigur. Nivelul de deschidere al internetului poate varia între diferite companii – de la o închidere totală la o deschidere totală. Metodele de control al traficului le vom discuta mai târziu în secțiunile dedicate mijloacelor de protecție.
Posibilitatea de a utiliza întreaga gamă de dispozitive familiare
Este convenabil când, de exemplu, ai posibilitatea să continui să folosești toate mijloacele de comunicare cu care ești obișnuit și la locul de muncă. Nu este dificil din punct de vedere tehnic să realizezi asta. Este necesar un WiFi și un VLAN pentru oaspeți.
De asemenea, este bine dacă ai posibilitatea de a folosi sistemul de operare cu care ești obișnuit. Dar, din observațiile mele, de obicei, acest lucru este permis doar managerilor, administratorilor și dezvoltatorilor.
Exemplu
Desigur, poți alege calea restricțiilor, interzicând accesul de la distanță, interzicând conexiunile de la dispozitive mobile, limitând totul la conexiuni Ethernet statice, limitând accesul la internet, obligând confiscarea telefonilor mobile și a gadgeturilor la intrare... și această cale este, într-adevăr, urmată de unele organizații cu cerințe stricte de securitate, și, poate, în unele cazuri, este justificată, dar... admiteți că asta pare o încercare de a opri progresul într-o organizație anume. Desigur, am dori să combinăm posibilitățile oferite de tehnologiile moderne cu un nivel adecvat de securitate.
„Funcționare rapidă” a rețelei
Viteza de transfer a datelor este determinată tehnic de mulți factori. Și viteza portului tău de conectare nu este de obicei cel mai important dintre ei. Nu întotdeauna performanța lentă a aplicației este legată de problemele rețelei, dar acum ne interesează doar partea de rețea. Cea mai frecventă problemă a 'încetinirii' unei rețele locale este legată de pierderile de pachete. Acest lucru se întâmplă de obicei atunci când există un efect de 'gât de sticlă' sau în cazul problemelor L1 (OSI). Mai rar, în anumite configurații (de exemplu, atunci când firewall-ul acționează ca gateway implicit în subrețelele tale și, astfel, tot traficul trece prin el), poate lipsi performanța echipamentului.
Prin urmare, atunci când alegeți echipamentele și arhitectura, trebuie să corelați vitezele porturilor finale, trunchiurilor și performanța echipamentelor.
Exemplu
Să presupunem că folosiți switch-uri cu porturi de 1 gigabit ca switch-uri de nivel de acces. Ele sunt conectate între ele prin Etherchannel 2 x 10 gigabit. Ca gateway implicit, folosiți un firewall cu porturi de gigabit, pentru a-l conecta la rețeaua L2 a biroului, utilizați 2 porturi de gigabit, combinate în Etherchannel.
Această arhitectură este destul de convenabilă din punct de vedere funcțional, deoarece tot traficul trece prin firewall, iar voi puteți gestiona confortabil politicile de acces și aplica algoritmi complecși de control al traficului și prevenire a atacurilor posibile (vezi mai departe), dar din perspectiva lățimii de bandă și performanței, acest design are, desigur, probleme potențiale. De exemplu, 2 gazde care descarcă date (cu o viteză a portului de 1 gigabit) pot încărca complet o conexiune de 2 gigabit la firewall, astfel degradând serviciul pentru întreg segmentul de birou.
Am analizat un vârf al triunghiului, acum haideți să vedem ce mijloace avem pentru a asigura securitatea.
Mijloace de protecție
Așadar, desigur, de obicei, dorința noastră (sau mai bine zis, dorința conducerii noastre) este să atingem imposibilul, adică să oferim confort maxim cu maximă securitate și cu un cost minim.
Să analizăm ce metode avem la dispoziție pentru a oferi protecție.
Pentru birou, aș evidenția următoarele:
- abordarea zero trust în design
- nivel înalt de protecție
- vizibilitate în rețea
- sistem centralizat de autentificare și autorizare
- verificarea gazdelor (host checking)
Apoi ne vom concentra puțin mai în detaliu asupra fiecărui aspect.
Zero Trust
Lumea IT se schimbă foarte repede. În numai 10 ani, apariția de noi tehnologii și produse a condus la o revizuire serioasă a conceptelor de securitate. Cu zece ani în urmă, din punct de vedere al securității, segmentam rețeaua în zonele de încredere, DMZ și neîncredere, iar așa-numita „protecție pe perimetru” era aplicată, având 2 linii de apărare: neîncredere -> DMZ și DMZ -> încredere. De asemenea, protecția era, în mod normal, limitată la listele de acces bazate pe capetele L3/L4 (OSI) (IP, porturi TCP/UDP, steaguri TCP). Tot ce ținea de niveluri mai înalte, inclusiv L7, era lăsat pe seama sistemului de operare și produselor de securitate instalate pe gazdele finale.
Acum situația s-a schimbat radical. Conceptul modern pornește de la premisa că nu mai putem considera sistemele interne, adică cele aflate în interiorul perimetrului, ca fiind de încredere, iar conceptul de perimetru a devenit neclar.
Pe lângă conectarea la internet, avem de asemenea
- AWS remote access VPN utilizatorilor
- dispozitive personale diverse, laptopuri aduse de utilizatori, conectate prin WiFi de birou
- alte birouri (branch)
- integrarea cu infrastructura cloud
Cum arată abordarea Zero Trust în practică?
În ideal, ar trebui să fie permis doar traficul necesar și, dacă ne referim la ideal, controlul ar trebui să fie nu doar la nivelurile L3/L4, ci și la nivelul aplicației.
Dacă, de exemplu, aveți posibilitatea de a lăsa tot traficul să treacă prin firewall, atunci puteți încerca să vă apropiați de ideal. Dar o asemenea abordare poate reduce semnificativ lățimea totală de bandă a rețelei dumneavoastră și, în plus, filtrarea pe baza aplicației nu funcționează întotdeauna bine.
În cazul controlului traficului pe un router sau pe un switch L3 (utilizarea ACL standard), vă confruntați cu alte probleme:
- aceasta este doar filtrare L3/L4. Nimic nu împiedică un atacator să folosească porturile permise (de exemplu, TCP 80) pentru aplicația sa (non-http)
- management complex al ACL (dificil de analizat ACL)
- nu este un firewall stateful, adică trebuie să permiteți explicit traficul de revine
- în cazul switch-urilor, de obicei, sunteți destul de restricționați de dimensiunea TCAM, ceea ce, în cazul aplicării abordării "permis doar ceea ce este necesar" poate deveni rapid o problemă
Observație
Vorbind despre traficul de revine, trebuie să ne amintim că avem următoarea opțiune (Cisco)
permit tcp any any established
Dar trebuie să înțelegem că această linie este echivalentă cu două linii:
permit tcp any any ack
permit tcp any any rstAceasta înseamnă că, chiar dacă nu a existat un segment TCP inițial cu flagul SYN (adică sesiunea TCP nici măcar nu a început să se stabilească), acest ACL va permite pachetul cu flagul ACK, pe care un atacator îl poate folosi pentru a transmite date.
Deci, această linie nu transformă routerul sau switch-ul L3 într-un firewall de tip stateful.
Un nivel ridicat de protecție
În În secțiunea dedicată centrelor de date, am analizat următoarele metode de protecție.
- firewalling de tip stateful (implicit)
- protecție ddos/dos
- firewalling de aplicații
- prevenirea amenințărilor (antivirus, anti-spyware și vulnerabilitate)
- filtrarea URL-urilor
- filtrarea datelor (filtrarea conținutului)
- blocarea fișierelor (blocarea tipurilor de fișiere)
În cazul biroului, situația este similară, dar prioritățile sunt puțin diferite. Disponibilitatea biroului (availability) nu este, de obicei, atât de critică precum în cazul unui centru de date, în timp ce probabilitatea de trafic malițios „intern” este cu mult mai mare.
De aceea, următoarele metode de protecție devin critice pentru acest segment:
- firewalling de aplicații
- previnerea amenințărilor (anti-virus, anti-spyware și vulnerabilitate)
- filtrarea URL-urilor
- filtrarea datelor (filtrarea conținutului)
- blocarea fișierelor (blocarea tipurilor de fișiere)
Deși toate aceste metode de protecție, cu excepția firewall-ului aplicațiilor, au fost și continuă să fie implementate la gazdele finale (de exemplu, prin instalarea programelor antivirus) și prin proxy, firewalls-urile NGFW moderne oferă, de asemenea, aceste servicii.
Furnizorii de echipamente de securitate își propun să creeze o protecție cuprinzătoare, așa că, pe lângă protecția pe boxa locală, se oferă diverse tehnologii cloud și software client pentru gazde (end point protection/EPP). De exemplu, din vedem că Palo Alto și Cisco au propriile lor EPP (PA: Traps, Cisco: AMP), dar nu se află printre lideri.
Activarea acestor protecții (de obicei, prin achiziția de licențe) pe firewall nu este, desigur, obligatorie (puteți merge pe calea tradițională), dar oferă anumite avantaje:
- în acest caz, apare un punct unic de aplicare a metodelor de protecție, ceea ce îmbunătățește vizibilitatea (vezi următoarea temă).
- dacă în rețeaua dumneavoastră există un dispozitiv neprotejat, acesta va fi totuși acoperit de „umbrela” de protecție a firewall-ului
- utilizând protecțiile pe firewall împreună cu cele de pe gazdele finale, creștem probabilitatea de detectare a traficului malițios. De exemplu, folosirea prevenției amenințărilor pe gazdele locale și pe firewall crește probabilitatea de detectare (cu condiția, desigur, ca aceste soluții să se bazeze pe produse software diferite)
Observație
De exemplu, dacă folosești Kaspersky ca antivirus atât pe firewall cât și pe gazdele finale, este clar că acest lucru nu va crește semnificativ șansele tale de a preveni un atac viral în rețeaua ta.
Vizibilitatea rețelei
simplu – a «vede» ce se întâmplă în rețeaua ta, atât în timp real, cât și date istorice.
Aș împărți această «viziune» în două grupuri:
Primul grup: ceea ce îți oferă în mod obișnuit sistemul tău de monitorizare.
- încărcarea echipamentului
- încărcarea canalelor
- utilizarea memoriei
- utilizarea discului
- modificarea tabelului de rutare
- starea legăturilor
- disponibilitatea echipamentului (sau gazdelor)
- …
Al doilea grup: informații legate de securitate.
- statistici de diverse tipuri (de exemplu, pentru aplicații, pentru trafic URL, ce tipuri de date au fost descărcate, date despre utilizatori)
- ce a fost blocat de politicile de securitate și din ce motive, adică
- aplicație interzisă
- interzisă pe baza ip/protocol/port/bandiere/zone
- prevenirea amenințărilor
- filtrarea URL-urilor
- filtrarea datelor
- blocarea fișierelor
- …
- statistici despre atacurile DOS/DDOS
- încercări nereușite de acreditare și autorizare
- statistici despre toate evenimentele de încălcare a politicilor de securitate menționate mai sus
- …
În acest capitol dedicat securității, ne interesează tocmai a doua parte.
Unele firewall-uri moderne (din experiența mea cu Palo Alto) oferă un nivel bun de vizibilitate. Dar, desigur, traficul care te interesează trebuie să treacă prin acest firewall (în acest caz ai posibilitatea de a bloca traficul) sau să fie duplicat pe firewall (utilizat doar pentru monitorizare și analiză), și trebuie să ai licențe care să permită activarea tuturor acestor servicii.
Există, desigur, și o cale alternativă, adică calea tradițională, de exemplu,
- statistica sesiunilor poate fi colectată prin netflow și apoi folosite utilitare speciale pentru analiza informațiilor și vizualizarea datelor
- prevenirea amenințărilor – programe speciale (anti-virus, anti-spyware, firewall) pe gazdele finale
- filtrarea URL-urilor, filtrarea datelor, blocarea fișierelor – pe proxy
- poți analiza și tcpdump folosind, de exemplu,
Poți combina aceste două abordări, completând funcțiile lipsă sau duplicându-le pentru a crește probabilitatea detectării unei atacuri.
Ce metodă să alegi?
Depinde foarte mult de calificarea și preferințele echipei tale.
Atât acolo, cât și aici există avantaje și dezavantaje.
Sistemul centralizat sau unificat de autentificare și autorizare
Cu un design bun, mobilitatea pe care am discutat-o în acest articol implică faptul că aveți acces similar, lucrând din birou sau de acasă, din aeroport, dintr-o cafenea sau din orice altă locație (cu restricțiile pe care le-am discutat mai sus). Care ar fi problema?
Pentru a înțelege mai bine complexitatea acestei sarcini, să luăm în considerare un design tipic.
Exemplu
- Ați împărțit toți angajații în grupuri. Ați decis să oferiți acces în funcție de grupuri.
- În interiorul biroului, controlați accesul pe firewall-ul biroului.
- Traficul din birou către centrul de date este controlat pe firewall-ul centrului de date.
- Ca gateway VPN, utilizați Cisco ASA și pentru a controla traficul care intră în rețeaua dumneavoastră de la clienții dedicați, aplicați ACL-uri locale (pe ASA).
Acum, să presupunem că vi se cere să adăugați acces suplimentar pentru un anumit angajat. Vi se cere să adăugați acces doar pentru el și nimănui altcuiva din grupul său.
Pentru aceasta, trebuie să creăm un grup separat pentru acest angajat, adică
- pe ASA, să creăm un pool de IP-uri separat pentru acest angajat.
- să adăugați o nouă ACL pe ASA și să o legați de acest client la distanță.
- să creați noi politici de securitate pe firewall-urile biroului și centrului de date.
Bine, dacă acest lucru este rar. Dar în experiența mea a fost o situație în care angajații au participat la diferite proiecte, iar acest set de proiecte pentru unii dintre ei se schimba destul de des, iar acestea nu erau 1-2 persoane, ci zeci. Cu siguranță, aici trebuia să se schimbe ceva.
Aceasta a fost rezolvată în următorul mod.
Am decis că singura sursă a adevărului, care definește toate posibilele accesuri ale angajatului va fi LDAP. Am creat toate grupurile posibile, care definesc seturile de acces, iar fiecare utilizator l-am legat la unul sau mai multe grupuri.
De exemplu, să presupunem că au fost grupuri
- guest (acces la internet)
- common access (acces la resurse comune: email, bază de cunoștințe, …)
- accounting
- project 1
- project 2
- data base administrator
- linux administrator
- …
Și dacă cineva dintre angajați a fost implicat atât în proiectul 1, cât și în proiectul 2 și avea nevoie de accesurile necesare pentru a lucra în aceste proiecte, atunci acest angajat era legat, respectiv, de grupurile:
- guest
- common access
- project 1
- project 2
Cum putem acum transforma aceste informații în accesuri pe echipamentele de rețea?
Politica de Acces Dinamic (DAP) Cisco ASA (vezi ) este soluția perfectă pentru această sarcină.
Pe scurt, în implementarea noastră, în procesul de identificare/autorizare, ASA obține de la LDAP un set de grupuri corespunzătoare acestui utilizator și „constructează” din mai multe ACL locale (fiecare corespunzând unui grup) un ACL dinamic cu toate accesurile necesare, care corespunde complet cerințelor noastre.
Dar aceasta este doar pentru conexiunile VPN. Pentru a face situația uniformă atât pentru angajații conectați prin VPN, cât și pentru cei aflați în birou, s-a realizat următorul pas.
La conectarea din birou, utilizatorii prin intermediul protocolului 802.1x ajungeau fie în VLAN-ul pentru oaspeți (pentru vizitatori), fie în VLAN-ul cu acces comun (pentru angajații companiei). Ulterior, pentru a obține accesuri specifice (de exemplu, la proiecte în centrul de date), angajații trebuiau să se conecteze prin VPN.
Pentru conectarea din birou și din acasă au fost utilizate grupuri de tunel diferite pe ASA. Acest lucru este necesar pentru ca traficul către resursele comune (utilizate de toți angajații, cum ar fi e-mailul, serverele de fișiere, sistemul de tichete, dns, ...) să nu treacă prin ASA, ci prin rețeaua locală. Astfel, nu am încărcat ASA cu trafic suplimentar, inclusiv trafic de mare intensitate.
Astfel, problema a fost rezolvată.
Am obținut
- un set uniform de accesuri, atât pentru conexiunile din birou, cât și pentru cele de la distanță
- absența degradării serviciului la lucru din birou, legată de transmiterea unui trafic de mare intensitate prin ASA
Care este și alt avantaj al acestei metode?
În administrarea accesurilor. Accesurile pot fi ușor modificate, dintr-un singur loc.
De exemplu, dacă un angajat părăsește compania, pur și simplu îl ștergeți din LDAP și el pierde automat toate accesurile.
Verificarea gazdei (host checking)
Prin posibilitatea conexiunii de la distanță, riscă să permită în rețea nu doar angajatul companiei, ci și tot software-ul dăunător care există cu o probabilitate considerabilă pe computerul său (de exemplu, acasă), și mai mult, prin acest software poate deschide accesul în rețeaua noastră unui atacator care folosește acel gazdă ca proxy.
Este rațional ca un gazdă conectat la distanță să aplice aceleași cerințe de securitate ca și gazda situată în birou.
Aceasta presupune inclusiv o versiune „corectă” a sistemului de operare, software antivirus, anti-spyware și software de firewall actualizat. De obicei, această opțiune există pe gateway-ul VPN (pentru ASA vezi, de exemplu, ).
De asemenea, este rațional să aplici aceleași metode de analiză și blocare a traficului (vezi „Nivel înalt de protecție”), care, conform politicii tale de securitate, se aplică traficului din birou.
Este rațional să pleci de la ipoteza că acum rețeaua ta de birou nu se limitează la clădirea biroului și gazdele aflate în ea.
Exemplu
O idee bună este să echipezi fiecare angajat care are nevoie de acces de la distanță cu un laptop bun și confortabil și să ceri să lucreze, atât din birou, cât și de acasă, doar de pe acesta.
Acest lucru nu doar că îmbunătățește nivelul de securitate al rețelei tale, dar este și foarte convenabil și, de obicei, este perceput pozitiv de angajați (dacă este un laptop cu adevărat bun și confortabil).
Despre simțul proporției și echilibru
În principiu, este o discuție despre vârful al treilea al triunghiului nostru — despre preț.
Să luăm un exemplu ipotetic.
Exemplu
Ai un birou cu 200 de persoane. Ai decis să-l faci cât mai confortabil și cât mai sigur.
De aceea, ai decis să direcționezi tot traficul prin firewall, astfel încât pentru toate subrețelele biroului, firewall-ul să fie gateway-ul implicit. În afară de software-ul de securitate instalat pe fiecare gazdă finală (software antivirus, anti-spyware și software de firewall), ai decis de asemenea să aplici toate metodele posibile de protecție pe firewall.
Pentru a asigura o viteză ridicată de conectare (totul pentru confort), ai ales switch-uri de acces cu porturi de 10 gigabiți, iar pentru firewall-uri — firewall-uri NGFW de înaltă performanță, de exemplu, din seria 7K Palo Alto (cu porturi de 40 gigabiți), bineînțeles cu toate licențele activate și, bineînțeles, o pereche de High Availability.
De asemenea, pentru a lucra cu această gamă de echipamente avem nevoie de cel puțin câțiva ingineri de securitate foarte calificați.
În continuare, ai decis să oferi fiecărui angajat un laptop bun.
În total, în jur de 10 milioane de dolari pentru implementare, sute de mii de dolari (cred că se apropie de un milion) pentru suportul anual și salariile inginerilor.
Birou, 200 de persoane…
Confortabil? Probabil, da.Veniți cu această propunere la conducerea dumneavoastră...
Poate că există un număr de companii în lume pentru care aceasta este o soluție acceptabilă și corectă. Dacă sunteți un angajat al acestei companii — felicitări, dar în majoritatea covârșitoare a cazurilor, sunt sigur că cunoștințele dumneavoastră nu vor fi apreciate de conducere.
Este acest exemplu exagerat? Capitolul următor va răspunde la această întrebare.
Dacă în rețeaua dumneavoastră nu observați nimic din cele enumerate mai sus, atunci aceasta este norma.
Pentru fiecare caz specific, trebuie să găsiți un compromis rezonabil între confort, preț și securitate. Adesea, nici măcar nu este necesar un NGFW în biroul dumneavoastră, nu este necesară protecția L7 pe firewall. Este suficient să asigurați un bun nivel de vizibilitate și alerte, iar acest lucru poate fi realizat utilizând produse open source, de exemplu. Da, reacția dumneavoastră la atac nu va fi instantanee, dar ceea ce contează este că o veți observa, și având procesele corecte în departamentul dumneavoastră, veți putea să o neutralizați rapid.
Și, reamintesc că, conform concepției acestui ciclu de articole, nu vă ocupați de proiectarea rețelei, ci doar încercați să îmbunătățiți ceea ce ați moștenit.
Analiza arhitecturii SAFE a biroului
Vă rog să observați acest pătrat roșu, pe care l-am evidențiat în diagramă din , pe care aș dori să-l discut aici.
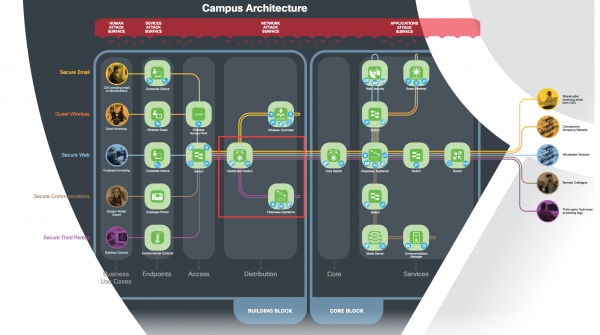
Este unul dintre locurile cheie ale arhitecturii și una dintre cele mai importante incertitudini.
Observație
Nu am configurat niciodată și nu am lucrat cu FirePower (din linia de firewall-uri Cisco — doar cu ASA), prin urmare, îl voi considera ca pe orice alt firewall, de exemplu, ca pe Juniper SRX sau Palo Alto, presupunând că are aceleași capacități.
Din configurările obișnuite, văd doar 4 variante posibile de utilizare a firewall-ului în această configurație:
- gateway-ul implicit pentru fiecare subrețea este un switch, iar firewall-ul se află în modul transparent (asta înseamnă că tot traficul trece prin el, dar nu formează un hop L3)
- gateway-ul implicit pentru fiecare subrețea sunt subinterfețele firewall-ului (sau interfețele SVI), switch-ul joacă rolul de L2
- pe switch se folosesc diferite VRF, iar traficul între VRF trece prin firewall, traficul din cadrul unui singur VRF este controlat prin ACL pe switch
- tot traficul este mirrorizat pe firewall pentru analiză și monitorizare, traficul nu trece prin el
Observație 1
Pot exista combinații ale acestor opțiuni, dar pentru simplificare nu le vom considera.
Notă 2
Există, de asemenea, posibilitatea utilizării PBR (arhitectura service chain), dar deocamdată aceasta, deși arată frumos din punctul meu de vedere, este mai mult o soluție exotică, așa că nu o consider aici.
Din descrierea fluxurilor din document observăm că traficul trece prin firewall, adică, conform designului Cisco, a patra opțiune se elimină.
Să luăm mai întâi în considerare primele două opțiuni.
În aceste opțiuni, tot traficul trece prin firewall.
Acum ne uităm , ne uităm și vedem că, dacă dorim să avem o lățime de bandă totală pentru biroul nostru de cel puțin 10 — 20 de gigabiți, atunci trebuie să cumpărăm versiunea 4K.
Observație
Când vorbesc despre lățimea de bandă totală mă refer la traficul între subrețele (nu în interiorul unui singur VLAN).
Din GPL vedem că pentru HA Bundle cu Threat Defense prețul variază în funcție de model (4110 — 4150) între ~0,5 — 2,5 milioane de dolari.
Deci, designul nostru începe să semene cu exemplul anterior.
Asta înseamnă că acest design este greșit?
Nu, nu înseamnă. Cisco îți oferă cea mai bună protecție posibilă pe baza gamei de produse pe care o are. Dar nu înseamnă că este obligatoriu pentru tine.
În principiu, aceasta este o întrebare obișnuită care apare în designul unui birou sau al unui centru de date, și aceasta înseamnă doar că trebuie să căutăm un compromis.
De exemplu, nu toate traficul să treacă prin firewall, iar în acest caz, a treia opțiune mi se pare destul de atractivă, sau (vezi secțiunea anterioară), poate că nu ai nevoie de „Threat Defense” sau nu ai nevoie de un firewall în acest segment de rețea, și îți este suficient să te limitezi la o monitorizare pasivă folosind soluții cu plată (nu scumpe) sau open source, sau ai nevoie de un firewall, dar de la un alt furnizor.
De obicei, există întotdeauna această incertitudine și nu există un răspuns clar privind cea mai bună soluție pentru tine.
Aceasta este complexitatea și frumusețea acestei sarcini.
Sursa: habr.com
