

Vineri, 12 aprilie, specialistul în securitate informațională John Page a publicat informații despre o vulnerabilitate nerezolvată în versiunea actuală a Internet Explorer și a demonstrat implementarea acesteia. Această vulnerabilitate ar putea permite unui atacator să acceseze conținutul fișierelor locale ale utilizatorilor sistemului Windows, ocolind sistemul de securitate al browserului.
Vulnerabilitatea constă în modul în care Internet Explorer procesează fișierele în format MHTML, de obicei având extensia .mht sau .mhtml. Acest format este utilizat în mod implicit de Internet Explorer pentru a salva paginile web și permite salvarea întregului conținut al paginii, inclusiv a tuturor elementelor media, într-un singur fișier. În prezent, majoritatea browserelor moderne nu mai salvează paginile web în format MHT și folosesc formatul standard pentru WEB — HTML, însă acestea încă suportă procesarea fișierelor în acest format și pot folosi acest lucru pentru salvare, în funcție de setări sau prin extensii.
Vulnerabilitatea descoperită de John se încadrează în clasa vulnerabilităților XXE (XML eXternal Entity) și constă în configurarea defectuoasă a procesorului de cod XML din Internet Explorer. „Această vulnerabilitate permite unui atacator la distanță să acceseze fișierele locale ale utilizatorului și, de exemplu, să extragă informații despre versiunea software-ului instalat în sistem”, explică Page. „Astfel, o cerere pentru 'c:Python27NEWS.txt' va returna versiunea acestui program (interpreter Python în acest caz).”
Dat fiind că în Windows toate fișierele MHT se deschid implicit în Internet Explorer, utilizarea acestei vulnerabilități este o sarcină trivială, deoarece utilizatorul trebuie doar să facă dublu clic pe un fișier periculos, primit prin email, pe rețelele sociale sau prin aplicații de mesagerie.
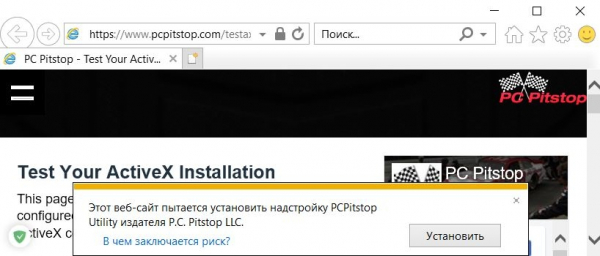
«De regulă, atunci când se creează o instanță a unui obiect ActiveX, cum ar fi Microsoft.XMLHTTP, utilizatorul primește un avertisment de securitate în Internet Explorer, care îi va solicita confirmarea pentru activarea conținutului blocat», explică cercetătorul. «Cu toate acestea, atunci când se deschide un fișier .mht pregătit în prealabil utilizând etichete de marcare <xml> special concepute, utilizatorul nu va primi un avertisment cu privire la conținutul potențial periculos».
Potrivit lui Page, el a testat cu succes vulnerabilitatea în versiunea actuală a browserului Internet Explorer 11 cu toate cele mai recente actualizări de securitate în sistemele Windows 7, Windows 10 și Windows Server 2012 R2.
Probabil, singura veste bună în legătură cu dezvăluirea acestei vulnerabilități pentru public este faptul că fosta cotă de piață dominantă a Internet Explorer a scăzut în prezent la aproximativ 7,34 %, conform NetMarketShare. Dar, deoarece Windows folosește Internet Explorer ca aplicație implicită pentru deschiderea fișierelor MHT, utilizatorii nu trebuie să aibă IE ca browser implicit, și sunt încă vulnerabili, atâta timp cât IE este încă prezent în sistemele lor și nu acordă atenție formatului fișierelor descărcate de pe internet.
Pe 27 martie, John a notificat Microsoft despre această vulnerabilitate în browserul lor, dar pe 10 aprilie, cercetătorul a primit un răspuns de la companie, în care se preciza că nu consideră această problemă critică.
«O soluție va fi lansată doar cu următoarea versiune a produsului», spune Microsoft în scrisoare. «În prezent, nu avem planuri de a lansa o soluție pentru această problemă».
După reacția clară a Microsoft, cercetătorul a publicat detaliile despre vulnerabilitatea zero-day pe site-ul său, precum și codul demonstrație și un videoclip pe YouTube.
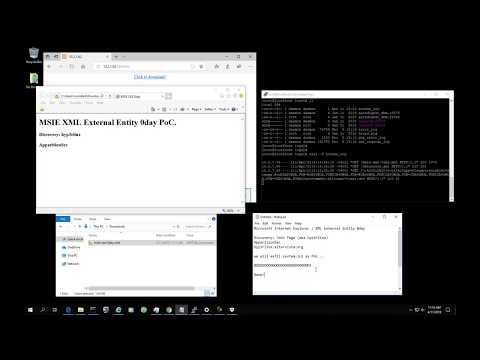
Deși exploatarea acestei vulnerabilități nu este atât de simplă și necesită într-un fel să forțeze utilizatorul să ruleze un fișier necunoscut în format MHT, această vulnerabilitate nu trebuie subestimată, în ciuda absenței reacției din partea Microsoft. Grupări de hackeri au folosit deja fișiere MHT pentru phishing și distribuirea de programe malware în trecut, nimic nu le va împiedica să facă acest lucru și acum.
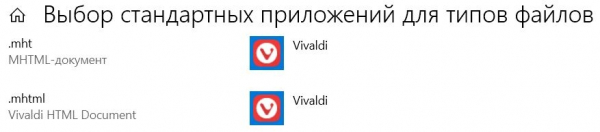
Cu toate acestea, pentru a evita această și multe alte vulnerabilități similare, este suficient să acordați atenție extensiei fișierelor pe care le primiți din rețeaua Internet și să le verificați cu un antivirus sau pe site-ul VirusTotal. Iar pentru o protecție suplimentară, setați pentru fișierele .mht sau .mhtml un program standard preferat, diferit de Internet Explorer. De exemplu, în Windows 10 este destul de ușor să faceți acest lucru din meniul „Alegerea aplicațiilor implicite pentru tipurile de fișiere”.
Sursa: 3dnews.ru
