

În prezent, problema securității informației (denumită în continuare – SI) pentru companii reprezintă una dintre cele mai relevante în lume. Și nu este de mirare, deoarece în multe țări se intensifică cerințele pentru organizațiile care păstrează și prelucrează date personale. În prezent, legislația din Rusia impune păstrarea unei părți semnificative a documentației în format fizic. Totuși, există o tendință semnificativă către digitalizare: multe companii deja păstrează o cantitate mare de informații confidențiale atât în format digital, cât și sub formă de documente pe hârtie.
Conform centrului analitic Anti-Malware, 86% dintre respondenți au menționat că, în decursul unui an, au fost nevoiți să regleze incidente cauzate de atacuri cibernetice sau din cauza nerespectării de către utilizatori a reglementărilor stabilite. Din această cauză, atenția prioritară asupra securității informației în afaceri a devenit o necesitate.
În prezent, securitatea informațională corporativă nu este doar un complex de soluții tehnice, cum ar fi antivirusuri sau firewall-uri, ci reprezintă o abordare complexă privind gestionarea activelor companiei în ansamblu și a informației – în special. Companiile abordează diferit soluționarea acestor probleme. Astăzi, dorim să vorbim despre implementarea standardului internațional ISO 27001 ca soluție pentru o astfel de problemă. Pentru companiile de pe piața rusă, deținerea unui astfel de certificat facilitează interacțiunea cu clienți și parteneri străini, care au cerințe ridicate în această privință. ISO 27001 este larg aplicat în Occident și acoperă cerințele din domeniul SI pe care soluțiile tehnice utilizate trebuie să le respecte, precum și să contribuie la construirea proceselor de afaceri. Astfel, acest standard poate deveni un avantaj competitiv și un punct de contact cu companiile străine.
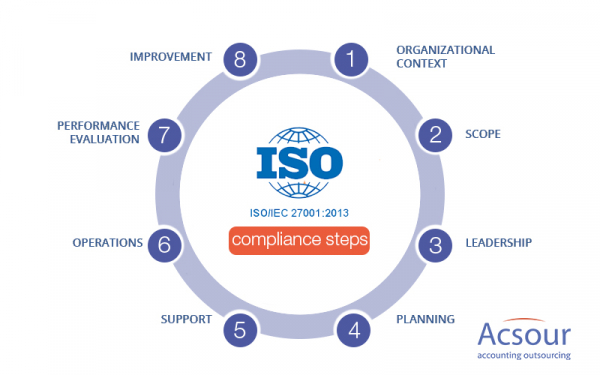
Această certificare a Sistemului de Management al Securității Informației (numit în continuare – SMSI) a adunat cele mai bune practici de proiectare a SMSI-ului și, ceea ce este la fel de important, a prevăzut posibilitatea de a alege instrumente de management pentru a asigura funcționarea sistemului, cerințele pentru asigurarea tehnologică a securității și chiar pentru procesul de management al personalului din cadrul companiei. Este important să înțelegem că defecțiunile tehnice sunt doar o parte a problemei. În problemele de securitate informațională, factorul uman joacă un rol esențial, eliminarea sau minimizarea acestuia fiind semnificativ mai complicată.
Dacă compania dvs. intenționează să obțină certificarea conform standardului ISO 27001, este posibil să fi încercat deja să găsiți o cale ușoară de a face acest lucru. Va trebui să vă dezamăgim: nu există căi ușoare în acest sens. Totuși, există pași specifici care pot ajuta la pregătirea organizației pentru cerințele internaționale de securitate informațională:
1. Obțineți suport din partea conducerii
Puteți considera acest lucru evident, dar în practică acest aspect este adesea omis. Mai mult, acesta este unul dintre motivele principale pentru care proiectele de implementare a standardului ISO 27001 eșuează frecvent. Fără înțelegerea semnificației proiectului de implementare a standardului, conducerea nu va aloca nici suficiente resurse umane, nici un buget adecvat pentru certificare.
2. Elaborați un plan de pregătire pentru certificare
Pregătirea pentru certificarea conform ISO 27001 este o sarcină complexă care implică diferite tipuri de lucrări, necesită implicarea unui număr mare de oameni și poate dura luni (sau chiar ani). De aceea, este foarte important să elaborați un plan detaliat al proiectului: să distribuiți resursele, timpul și implicarea persoanelor în sarcini bine definite și să monitorizați respectarea termenelor limită – altfel, s-ar putea să nu terminați niciodată lucrările.
3. Definiți perimetrul certificării
Dacă aveți o organizație mare cu o activitate diversificată, poate avea sens să certificați conform ISO 27001 doar o parte din afacerea companiei, ceea ce va reduce semnificativ riscurile proiectului dvs., precum și termenele și costurile acestuia.
4. Elaborați o politică de securitate informațională
Unul dintre cele mai importante documente este Politica de securitate a informațiilor a companiei. Aceasta ar trebui să reflecte obiectivele companiei dumneavoastră în domeniul securității informațiilor și principiile de bază ale gestionării securității informației, care trebuie respectate de toți angajații. Sarcina acestui document este să definească ce vrea conducerea companiei să realizeze în domeniul securității informației, precum și modul în care aceasta va fi implementată și monitorizată.
5. Definiți metodologia de evaluare a riscurilor
Una dintre cele mai dificile sarcini este determinarea regulilor de evaluare și gestionare a riscurilor. Este important să înțelegeți ce riscuri compania poate considera acceptabile și care necesită acțiuni imediate pentru reducerea lor. Fără aceste reguli, sistemul de management al securității informației nu va funcționa.
În acest sens, trebuie să ne amintim de adecvarea măsurilor adoptate pentru reducerea riscurilor. Nu trebuie să exagerați cu procesul de optimizare, deoarece acesta poate implica, de asemenea, costuri mari de timp sau financiare sau poate fi pur și simplu imposibil de implementat. Vă recomandăm să utilizați principiul "suficienței minime" în dezvoltarea măsurilor de reducere a riscurilor.
6. Gestionează riscurile conform metodologiei aprobate
Următoarea etapă este aplicarea consecventă a metodologiei de gestionare a riscurilor, adică evaluarea și procesarea acestora. Acest proces trebuie realizat pe o bază regulată, cu o mare atenție. Menținând registrul de riscuri de securitate a informației actualizat, veți putea aloca eficient resursele companiei și preveni incidente grave.
7. Planificați procesarea riscurilor
Riscurile care depășesc nivelul acceptabil pentru compania dumneavoastră trebuie să fie incluse în planul de procesare a riscurilor. Acesta ar trebui să documenteze acțiunile menite să reducă riscurile, precum și persoanele responsabile și termenele.
8. Completați Documentul de aplicabilitate
Acesta este un document cheie, care va fi examinat de specialiștii din organismul de certificare în timpul auditului. În el ar trebui să fie descrise mecanismele de control în domeniul securității informației aplicabile activității companiei dumneavoastră.
9. Definiți cum va fi măsurată eficiența măsurilor de control al securității informației
Orice acțiune ar trebui să aibă un rezultat care să conducă la îndeplinirea obiectivelor stabilite. Prin urmare, este important să definiți clar pe ce criterii va fi măsurată atingerea obiectivelor atât pentru întreaga sistem de management al securității informațiilor, cât și pentru fiecare mecanism de control selectat din Anexa de aplicabilitate.
10. Implementați măsuri de control al securității informațiilor
Și doar după realizarea tuturor pașilor anteriori, trebuie să începeți implementarea măsurilor de control aplicabile din Anexa de aplicabilitate. Cea mai mare dificultate aici va fi, desigur, integrarea unui nou mod de acțiune în multe procese ale organizației dumneavoastră. Oamenii tend să reziste noilor politici și proceduri, așa că acordați atenție următorului punct.
11. Implementați programe de formare pentru angajați
Toate punctele descrise mai sus vor fi inutile dacă angajații dumneavoastră nu înțeleg importanța proiectului și nu acționează conform politicilor de securitate a informațiilor. Dacă doriți ca personalul să respecte toate noile reguli, mai întâi trebuie să explicați oamenilor de ce sunt necesare și apoi să organizați o formare privind sistemul de management al securității informațiilor, subliniind toate politicile importante pe care angajații trebuie să le ia în considerare în activitatea lor zilnică. Lipsa formării personalului este o cauză frecventă a eșecului proiectului ISO 27001.
12. Susțineți procesele sistemului de management al securității informațiilor
În această etapă, ISO 27001 devine rutină zilnică în organizația dumneavoastră. Pentru a confirma implementarea măsurilor de control al securității informațiilor conform standardului, auditorii vor necesita înregistrări – dovezi ale funcționării reale a mecanismelor de control. Dar, înainte de toate, înregistrările ar trebui să ajute la urmărirea faptului că angajații dumneavoastră (și furnizorii) își îndeplinesc sarcinile conform regulilor aprobate.
13. Monitorizați sistemul de management al securității informațiilor
Ce se întâmplă cu sistemul dumneavoastră de management al securității informațiilor? Câte incidente aveți și ce tipuri sunt acestea? Toate procedurile sunt respectate corespunzător? Prin aceste întrebări, trebuie să verificați dacă compania atinge obiectivele în materie de securitate informațională. Dacă nu, trebuie să elaborați un plan de remediere.
14. Efectuați audituri interne ale sistemului de management al securității informațiilor
Scopul auditului intern este de a identifica neconformitățile dintre procesele reale din companie și politicile aprobate în domeniul securității informațiilor. În cea mai mare parte, aceasta este o verificare a modului în care angajații dvs. respectă regulile. Acesta este un aspect foarte important, deoarece dacă nu controlați activitatea personalului, organizației poate fi cauzat un prejudiciu (intenționat sau neintenționat). Dar sarcina aici nu este de a găsi vinovați și de a le aplica sancțiuni disciplinare pentru nerespectarea politicilor, ci de a corecta situația și de a preveni problemele viitoare.
15. Organizați o analiză din partea conducerii
Conducerea nu ar trebui să configureze firewall-ul dvs., dar ar trebui să fie la curent cu ceea ce se întâmplă în sistemul de management al securității informației: de exemplu, dacă toți își îndeplinesc responsabilitățile și dacă sistemul de management al securității informației atinge rezultate țintă. Pe baza acestui lucru, conducerea ar trebui să ia decizii esențiale pentru îmbunătățirea sistemului de management al securității informației și a proceselor de afaceri interne.
16. Introduceți un sistem de acțiuni corective și preventive
Așa cum orice standard ISO 27001 cerința de «îmbunătățire continuă»: corectarea sistematică și prevenirea neconformităților în sistemul de management al securității informației. Cu ajutorul acțiunilor corective și preventive, se poate corecta neconformitatea și se poate preveni reapariția acesteia în viitor.
În concluzie, dorim să spunem că, de fapt, a obține certificarea este mult mai complicat decât este descris în diverse surse. O dovadă a acestui fapt este că, în Rusia, până în prezent, doar au obținut certificarea de conformitate. În timp ce în străinătate, acest standard este unul dintre cele mai populare, răspunzând cerințelor în creștere ale afacerilor în domeniul securității informației. Această cerere de implementare este determinată nu numai de creșterea și complexificarea tipurilor de amenințări, ci și de cerințele legislației, precum și de clienți, care necesită păstrarea confidențialității totale a datelor lor.
Deși obținerea certificării sistemului de management al securității informației este o sarcină dificilă, însă faptul că sunt respectate cerințele standardului internațional ISO/IEC 27001 poate oferi un avantaj competitiv serios pe piața globală. Sperăm că articolul nostru a oferit o înțelegere inițială a pașilor cheie în pregătirea companiei pentru certificare.
Sursa: habr.com
