

Acest articol reprezintă o continuare , dedicat aspectelor de configurare a echipamentului Palo Alto Networks . Aici dorim să discutăm despre configurarea IPSec Site-to-Site VPN pe echipamentele Palo Alto Networks și despre o posibilă variantă de configurare a conectării mai multor furnizori de internet.
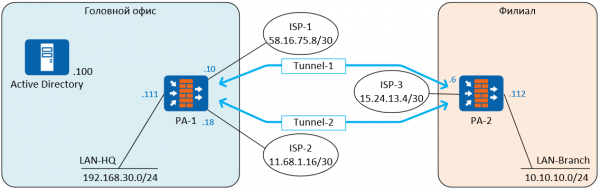
Pentru demonstrație va fi utilizată schema standard de conectare a sediului central la filială. Pentru a asigura o conexiune internet redundantă, sediul central folosește conectarea simultană a două furnizori: ISP-1 și ISP-2. Filiala este conectată doar la un furnizor, ISP-3. Între firewall-urile PA-1 și PA-2 sunt create două tuneluri. Tunelurile funcționează în modul Active-Standby, Tunel-1 este activ, Tunel-2 va începe să transmită trafic în cazul defectării Tunel-1. Tunel-1 folosește conexiunea la furnizorul de internet ISP-1, Tunel-2 folosește conexiunea la furnizorul de internet ISP-2. Toate adresele IP sunt generate aleatoriu în scopuri demonstrative și nu au legătură cu realitatea.
Pentru construirea Site-to-Site VPN va fi utilizat IPSec — un set de protocoale pentru asigurarea protecției datelor transmise prin protocolul IP. IPSec va funcționa utilizând protocolul de securitate ESP ({Encapsulating Security Payload}), ceea ce va asigura criptarea datelor transmise.
În IPSec inclus IKE (Internet Key Exchange) — protocolul responsabil pentru negocierea SA (security associations), parametrii de securitate care sunt utilizați pentru protecția datelor transmise. Firewall-urile PAN suportă IKEv1 și IKEv2.
În IKEv1 Conexiunea VPN se construiește în două etape: IKEv1 Faza 1 (tunel IKE) și IKEv1 Faza 2 (tunel IPSec), astfel se creează două tuneluri, unul dintre ele fiind folosit pentru schimbul de informații administrative între firewall-uri, iar celălalt pentru transmiterea traficului. În IKEv1 Faza 1 există două moduri de funcționare — modul principal și modul agresiv. Modul agresiv utilizează mai puține mesaje și funcționează mai repede, dar nu suportă Protecția Identității Peer.
IKEv2 a fost înlocuit IKEv1, iar comparativ cu IKEv1 principalul său avantaj este cerințele mai mici de lățime de bandă și negocierea mai rapidă a SA. În IKEv2 se utilizează mai puține mesaje administrative (în total 4), suportă protocolul EAP, MOBIKE și a fost adăugat un mecanism de verificare a disponibilității peer-ului cu care se construiește tunelul — Liveness Check, care înlocuiește Dead Peer Detection în IKEv1. Dacă verificarea nu trece, atunci IKEv2 poate reseta tunelul și apoi îl va restabili automat la prima oportunitate. Mai multe informații despre diferențe pot fi .
Dacă tunelul este construit între firewall-uri de diferiți furnizori, pot exista bug-uri în implementare IKEv2, iar pentru compatibilitate cu astfel de echipamente există posibilitatea de a folosi IKEv1. În celelalte cazuri, este mai bine să aplicați IKEv2.
Etapele configurării:
• Configurarea a două furnizori de internet în modul ActiveStandby
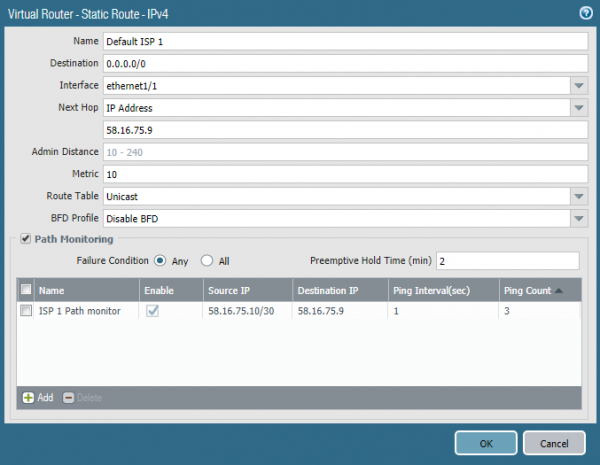
Există mai multe moduri de a realiza această funcție. Una dintre ele constă în utilizarea mecanismului Path Monitoring, disponibil începând cu versiunea PAN-OS 8.0.0. În acest exemplu, se utilizează versiunea 8.0.16. Această funcție este similară cu IP SLA în routerele Cisco. În parametrul rutei statice implicite, se configurează trimiterea pachetelor ping către o adresă IP specifică dintr-o adresă sursă specificată. În acest caz, interfața ethernet1/1 pingează gateway-ul implicit o dată pe secundă. Dacă nu există răspuns la trei pings consecutive, ruta este considerată nefuncțională și este eliminată din tabelul de rutare. O astfel de rută este configurată și spre al doilea furnizor de internet, dar cu o metrică mai mare (este de rezervă). Atunci când prima rută este eliminată din tabel, firewall-ul va începe să direcționeze traficul prin a doua rută — Fail-Over. Când primul furnizor începe să răspundă la pings, ruta sa va reveni în tabel și îl va înlocui pe cel secund din cauza metricei mai bune — Fail-Back. Procesul Fail-Over durează câteva secunde în funcție de intervalele configurate, dar, în orice caz, procesul nu este instantaneu, iar în acest timp traficul se pierde. Fail-Back de procesare fără pierderi de trafic. Există posibilitatea de a face Fail-Over mai repede, cu ajutorul BFD, dacă furnizorul de internet oferă această capacitate. BFD este suportat începând cu modelul PA-3000 Series și VM-100. Ca adresă pentru ping, este mai bine să indicați o adresă publică de internet care este întotdeauna disponibilă, nu gateway-ul furnizorului.
• Crearea unei interfețe de tunel
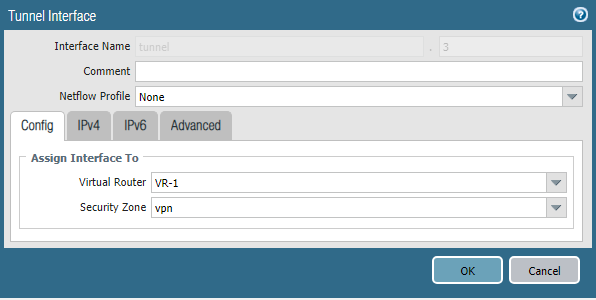
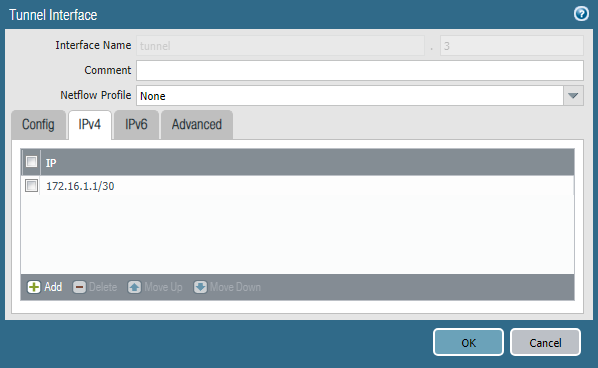
Traficul din interiorul tunelului este transmis prin interfețe virtuale speciale. Fiecare dintre acestea trebuie să aibă un IP configurat din rețeaua de tranzit. În acest exemplu, pentru Tunnel-1 se va folosi subnetul 172.16.1.0/30, iar pentru Tunnel-2 — subnetul 172.16.2.0/30.
Interfața de tunel este creată în secțiunea Rețea -> Interfețe -> Tunel. Este necesar să specificați routerul virtual și zona de securitate, precum și adresa IP din rețeaua de transport corespunzătoare. Numărul interfeței poate fi oricare.
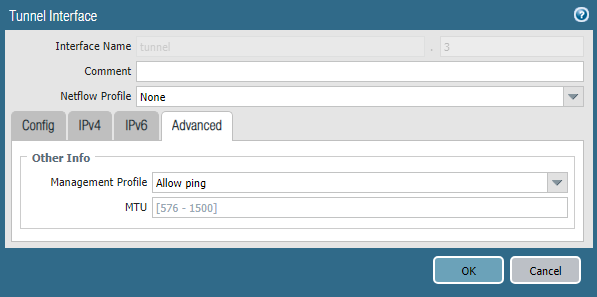
În secțiune Avansat se poate specifica Profil de Management, care va permite ping la această interfață, ceea ce poate fi util pentru teste.
• Configurare Profil IKE
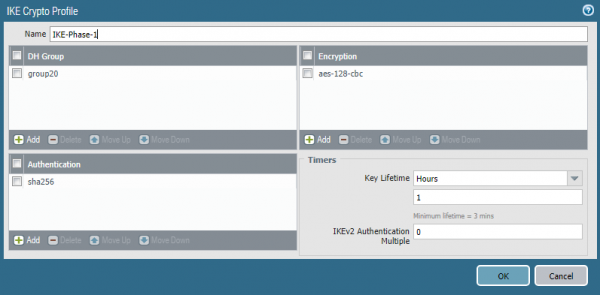
Profil IKE este responsabil de prima etapă a creării conexiunii VPN, aici se specifică parametrii tunelului Faza 1 IKE. Profilul se creează în secțiunea Rețea -> Profiluri de Rețea -> IKE Cryptografie. Este necesar să specificați algoritmul de criptare, de hash, grupul Diffie-Hellman și durata de viață a cheilor. În general, cu cât algoritmii sunt mai complecși, cu atât performanța este mai slabă, trebuie să fie aleși în funcție de cerințele specifice de securitate. Cu toate acestea, este categoric nerecomandat să se utilizeze un grup Diffie-Hellman mai mic de 14 pentru a proteja informații importante. Acest lucru se datorează vulnerabilității protocolului, care poate fi atenuată doar prin utilizarea dimensiunii modulelor de 2048 biți și mai mari sau a algoritmilor de criptografie eliptică, care sunt folosiți în grupurile 19, 20, 21, 24. Acești algoritmi au o performanță mai bună în comparație cu criptografia tradițională. . Și .
• Configurare Profil IPSec
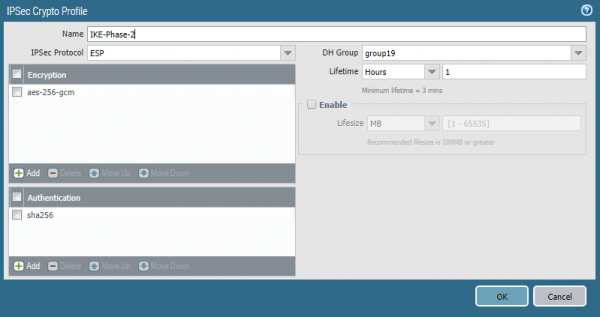
A doua etapă a creării conexiunii VPN - tunel IPSec. Parametrii SA pentru acesta se configurează în Rețea -> Profiluri de Rețea -> Profil Cryptografie IPSec. Aici trebuie să specificați protocolul IPSec - AH sau ESP, precum și parametrii SA — algoritmii de hash, de criptare, grupul Diffie-Hellman și durata de viață a cheilor. Parametrii SA în Profilul Cryptografie IKE și Profilul Cryptografie IPSec pot să nu fie identici.
• Configurare Poartă IKE
Poartă IKE — este un obiect care desemnează routerul sau firewall-ul cu care se construiește tunelul VPN. Pentru fiecare tunel trebuie creat unul propriu Poartă IKE. În acest caz, se creează două tuneluri, câte unul prin fiecare furnizor de internet. Se specifică interfața de ieșire corespunzătoare și adresa sa IP, adresa IP a partenerului și cheia comună. Ca alternativă la cheia comună, se pot utiliza certificate.
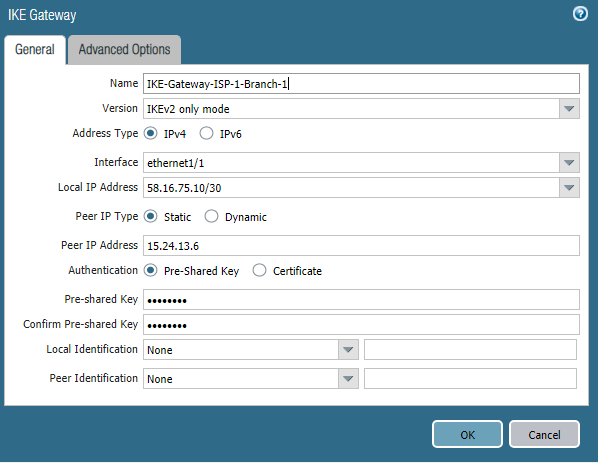
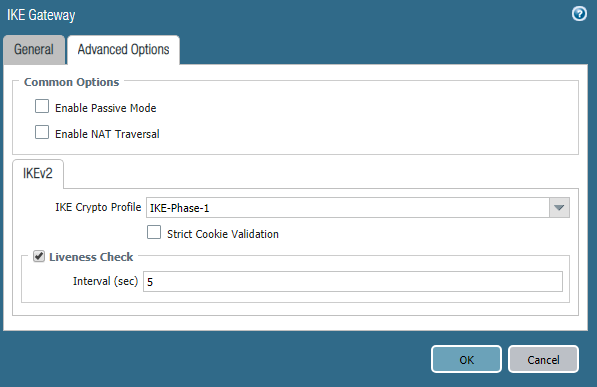
Aici se specifică Profil Cryptografie IKE. Parametrii celui de-al doilea obiect Poartă IKE sunt asemănători, cu excepția adreselor IP. Dacă firewall-ul Palo Alto Networks se află în spatele unui router NAT, atunci trebuie activat mecanismul Traversare NAT.
• Configurare Tunel IPSec
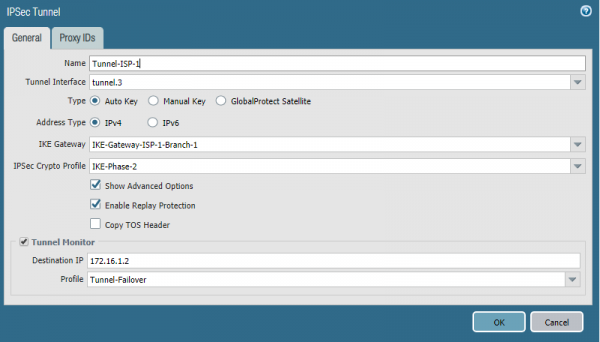
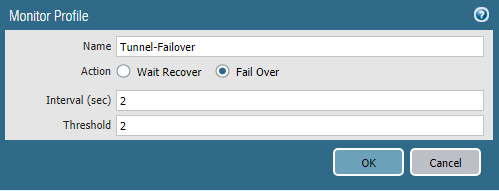
Tunel IPSec este un obiect în care sunt specificate parametrii tunelului IPSec, așa cum sugerează denumirea. Aici trebuie să se indice interfața tunelului și obiectele create anterior Poartă IKE, Profil de criptare IPSec. Pentru a asigura comutarea automată a rutării pe tunelul de rezervă, trebuie activat Monitorul Tunelului. Acesta este un mecanism care verifică dacă peer-ul este activ prin ICMP traffic. Ca adresă de destinație, trebuie să se specifice adresa IP a interfeței tunelului peer-ului cu care se construiește tunelul. În profil se indică timerele și acțiunea în caz de pierdere a conexiunii. Așteaptă Recuperare – aşteaptă până când conexiunea se restabilește, Fail Over — trimite traficul printr-o altă rută, dacă există. Configurarea celui de-al doilea tunel este complet analogică, se indică a doua interfață a tunelului și IKE Gateway.
• Configurarea rutării
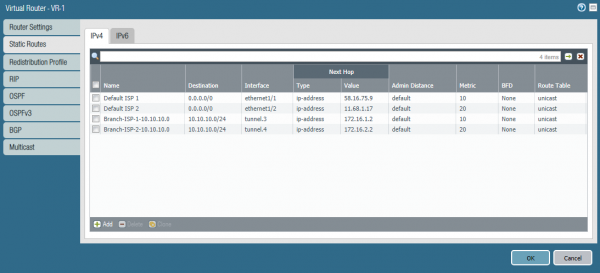
În acest exemplu se utilizează rutare statică. Pe firewall-ul PA-1 trebuie, pe lângă cele două rute implicit, să se specifice două rute către subnetul 10.10.10.0/24 din filială. O rută folosește Tunnel-1, cealaltă Tunnel-2. Ruta prin Tunnel-1 este principală, deoarece are o metrică mai mică. Mecanismul Path Monitoring pentru aceste rute nu este utilizat. Comutarea este responsabilă de Monitorul Tunelului.
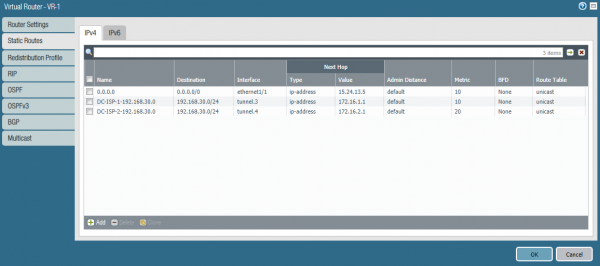
Rute similare pentru subnetul 192.168.30.0/24 trebuie configurate pe PA-2.
• Configurarea regulilor de rețea
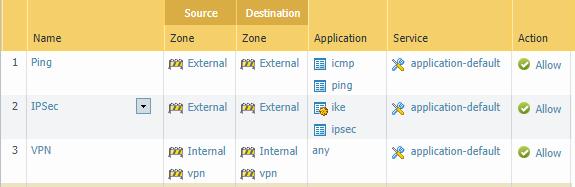
Pentru funcționarea tunelului sunt necesare trei reguli:
- Pentru a funcționa Monitorul de Cale permis ICMP pe interfețele externe.
- Pentru IPSec permis aplicații ike și ipsec pe interfețele externe.
- Permite traficul între subneturile interne și interfețele tunelului.
Concluzie
În acest articol a fost prezentată o variantă de configurare a unei conexiuni internet redundante și VPN Site-to-Site. Sperăm că informațiile au fost utile și că cititorul a obținut o imagine de ansamblu asupra tehnologiilor utilizate în Palo Alto Networks. Dacă aveți întrebări legate de configurare sau sugestii pentru subiectele viitoare de articole — lăsați-le în comentarii, vom fi bucuroși să răspundem.
Sursa: habr.com
