

Și nimeni nu toarnă vin tânăr în burdufuri vechi; altfel, vinul tânăr va sparge burdufurile și se va vărsa, iar burdufurile se vor strica; ci vinul tânăr trebuie turnat în burdufuri noi; atunci se va salva amândouă. Luca 5:37,38
În aprilie anul acesta, administrația celui mai mare hub DC din lume a anunțat începutul suportului pentru conexiuni sigure. Haideți să vedem ce a ieșit din asta.
Libertatea conștiinței
Deoarece tot ce am gândit despre asta a fost deja spus , această parte a articolului nu ar fi trebuit să existe.
Dacă aveți nevoie de securitate, alegeți un client modern și . Punct.
Dar ce se întâmplă dacă totuși foloseți un hub NMDC, adică, obișnuit? В этом случае придётся столкнуться с несовместимостью старых, очень старых, новых или просто ненастроенных DC клиентов. Но – это было сделано, и проблемы не заставили себя ждать.
Mafia
În primul rând, conexiunile sigure „client-client” sunt stabilite indiferent de prezența criptării „client-hub”.
În al doilea rând, este imposibil să identifici vizual un hub care transmite sau nu transmite cereri pentru conexiuni sigure.
În al treilea rând, în zilele noastre practic toate clienții DC au criptarea conexiunilor activată în mod implicit.
Ți-ai amintit? Acum hai să setările TLS de partea utilizatorului, să ne conectăm la hub și să încercăm cu atenție să conectăm clienți între ei.
hub NMDC
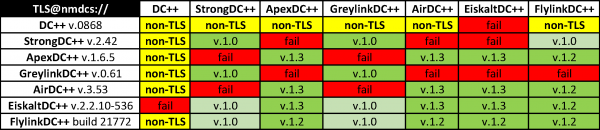
DC++ refuză categoric conexiunile sigure pe huburile NMDC, însă acceptă complet cele obișnuite. Motivul a fost enunțat de dezvoltatori de mai multe ori – nu e bine să călcăm pe aceleași greble vechi!
StrongDC++ suportă doar TLS v.1.0, iar clienții moderni nu se conectează deloc cu el. Cu GreylinkDC++ e și mai rău.
FlylinkDC++ cade cu plăcere în modul de compatibilitate cu clienți vechi. Oare cât va dura asta și este cu adevărat necesar?..
EiskaltDC++ face aceeași lucru, dar mai puțin volit, doar pentru nevoile proprii.
hub(urile) ADC
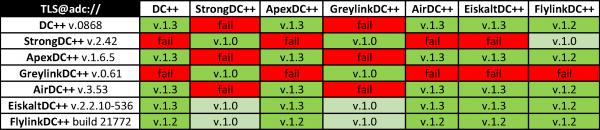
Exact același lucru, dar DC++ se implică activ în joc.
EiskaltDC++, pare că nu face diferență între huburile NMDC și ADC, este strict cu ambele.
Și dacă filtrăm clienții depășiți, punând ca cerință obligatorie suportul TLS v.1.2?..
hub(urile) ADC

Magnific, nu-i așa?
Conclusions
Cititorului i s-ar putea părea că cel mai bine este să folosească FlylinkDC++ și să nu aibă probleme, însă uitați că acest client de la sine. Unul dintre cele mai recente incidente cunoscute cu el este că nu au fost setate prin configurarea de la distanță opțiunile de suport pentru conexiuni sigure pentru mulți utilizatori și absența efectivă a acestora în toate versiunile sale anterioare.
Din păcate, din cauza multor cauze istorice și politice, utilizarea hub-urilor NMDC ca bază pentru conexiuni inter-client este dificilă sau chiar imposibilă. Folosind un hub NMDC, va trebui să renunțați la conectarea la o parte din utilizatori, dar obțineți securitate – fără garanții.
Recomandări
Începeți să folosiți hub-uri ADC, chiar și provizoriu. Renunțați la clienții învechiți și, dacă sunteți administrator de hub DC, interziceți accesul pentru Stron și Grey. Căci
Orice împărăție împărțită în sine însăși va fi părăsită; și orice oraș sau casă, care se va împărți între sine, nu va rezista. Mat. 12:25
Sursa: habr.com
