

Înainte de a trece la descrierea sistemului care răspunde pentru filtrarea accesului de către operatorii de telecomunicații, menționăm că acum Roskomnadzor se va ocupa și cu controlul asupra funcționării motoarelor de căutare.
La începutul anului a fost aprobată ordinea de control și lista de măsuri pentru respectarea de către operatorii motoarelor de căutare a cerințelor de a înceta furnizarea de informații despre resursele internet care au accesul restricționat pe teritoriul Federației Ruse.
Roskomnadzor din 7 noiembrie 2017 nr. 229 a fost înregistrat la Ministerul Justiției din Rusia.
Ordinul a fost adoptat în cadrul implementării prevederilor articolului 15.8 din Legea Federală din 27.07.2006 nr. 149-FZ „Despre informații, tehnologii informaționale și protecția informațiilor”, care definește obligațiile pentru proprietarii de servicii VPN, „anonymizere” și operatori ai motoarelor de căutare de a limita accesul la informațiile, difuzarea cărora în Rusia este interzisă.
Activitățile de control se desfășoară la sediul organului de control fără interacțiune cu operatorii motoarelor de căutare.
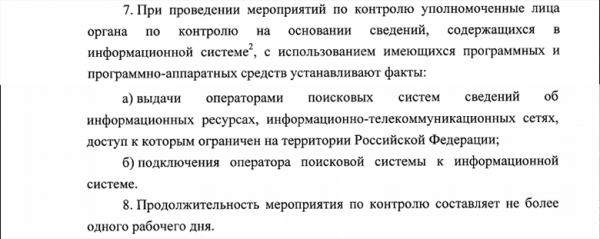
Prin sistemul informațional se înțelege FGIS al resurselor informaționale ale rețelelor informațional-tehnologice, la care accesul este restricționat.
La finalul activității se întocmește un act, în care se menționează, printre altele, informațiile despre software-ul utilizat pentru stabilirea acestor fapte, precum și datele care confirmă că pagina (pagini) specifică a site-ului, la momentul controlului, s-a aflat în sistemul informațional mai mult de o zi.
Actul este trimis operatorului motoarelor de căutare prin intermediul sistemului informațional. În caz de dezacord cu actul, operatorul are dreptul să prezinte obiecțiile sale la Roskomnadzor în termen de trei zile lucrătoare, care va examina obiecțiile tot în termen de trei zile lucrătoare. În urma examinării obiecțiilor operatorului, șeful organului de control sau adjunctul său ia o decizie privind inițierea unei proceduri pentru contravenție administrativă.
Cum este organizat acum sistemul de filtrare a accesului pentru operatorii de telecomunicații
În Rusia, există o serie de legi care obligă operatorii de telecomunicații să filtreze accesul la paginile care difuzează conținut interzis:
- Legea nr. 126 „Despre telecomunicații”, amenda la art. 46 — despre obligația operatorului de a limita accesul la informații (FSEM).
- „Registrul unic” - hotărârea Guvernului Federației Ruse din 26 octombrie 2012 N 1101 „Despre sistemul informațional automatizat unic „Registrul unic al numelui de domeniu, indicatorii paginilor web în rețeaua informațională și de telecomunicații „Internet” și adresele de rețea care permit identificarea site-urilor în rețeaua informațională și de telecomunicații „Internet”, conținând informații a căror difuzare este interzisă în Federația Rusă”
- Legea federală 436 „Despre protecția copiilor...”, categorisirea informației accesibile.
- Legea federală №3 „Despre poliție”, articolul 13, pct. 12 - privind eliminarea cauzelor și condițiilor care contribuie la realizarea amenințărilor la adresa securității cetățenilor și securității publice.
- Legea federală №187 „Despre modificarea anumitor acte legislative din Federația Rusă privind protecția drepturilor de proprietate intelectuală în rețelele informaționale și de telecomunicații” („legea anti-piraterie”).
- Executarea deciziilor instanțelor de judecată și a ordonanțelor organelor de procuratură.
- Legea federală din 28.07.2012 N 139-FZ „Despre modificarea Legii federale „Despre protecția copiilor de informația care le poate dăuna sănătății și dezvoltării” și anumite acte legislative din Federația Rusă”.
- Legea federală din 27 iulie 2006 N 149-FZ „Despre informație, tehnologii informaționale și protecția informației”.
Cereri din partea Roskomnadzor pentru blocarea conțin o listă actualizată de cerințe pentru furnizor, fiecare înregistrare dintr-o astfel de cerere conține:
- tipul registrului, conform căruia se face restricția;
- momentul în care apare necesitatea restricționării accesului;
- tipul de urgență a reacției (urgență obișnuită - în termen de 24 de ore, urgență mare - reacție imediată);
- tipul de blocare a înregistrării în registru (după URL sau după numele de domeniu);
- codul hash al înregistrării în registru (se modifică la orice modificare a conținutului înregistrării);
- detaliile soluției privind necesitatea restricționării accesului;
- unul sau mai multe indicatori ai paginilor web, accesul cărora trebuie restricționat (nu este obligatoriu);
- unul sau mai multe nume de domeniu (nu este obligatoriu);
- unul sau mai multe adrese de rețea (nu este obligatoriu);
- una sau mai multe subrețele IP (nu este obligatoriu).
Pentru a transmite eficient informațiile operatorilor, a fost creat „Sistemul informațional de interacțiune a Roskomnadzor cu operatorii de telecomunicații”. Acesta este disponibil împreună cu actele normative, instrucțiunile și materialele informative pentru operatori pe portalul specializat:
Din partea sa, Roskomnadzor a început să emită clientul sistemului AС „Revizor” pentru verificarea operatorilor de telecomunicații. Iată câteva detalii despre funcționalitățile agentului.
Algoritmul de efectuare a verificării disponibilității fiecărui URL de către Agent. La verificare, Agentul trebuie să:
- determine adresele IP la care este transformat numele de domeniu al site-ului verificat sau să utilizeze adresele IP furnizate în export;
- pentru fiecare adresă IP obținută de la serverele DNS, să efectueze o cerere HTTP pentru URL-ul verificat. În cazul în care site-ul verificat răspunde cu un redirecționare HTTP, Agentul trebuie să verifice URL-ul către care se face redirecționarea. Se acceptă minimum 5 redirecționări HTTP succesive;
- în cazul în care nu se poate efectua cererea HTTP (nu se stabilește conexiunea TCP), Agentul trebuie să concluzioneze că există o blocare a adresei IP în întregime;
- în cazul unei cereri HTTP reușite, Agentul trebuie să verifice răspunsul obținut de la site-ul verificat în funcție de codul răspunsului HTTP, de antigenele HTTP, de conținutul HTTP (primele date primite de până la 10 kB). În cazul în care răspunsul obținut se potrivește cu modele de pagini de tip captură create în Centrul de Control, trebuie să se concluzioneze că există o blocare a URL-ului verificat;
- în timpul verificării URL-ului, Agentul trebuie să verifice stabilirea unei conexiuni criptate și să marcheze resursa;
- în cazul în care nu se găsește o potrivire a datelor obținute de Agent cu modelele de pagini de tip captură sau paginile de redirecționare de încredere care informează despre blocarea resursei, Agentul trebuie să concluzioneze că nu există blocare a URL-ului pe SPDC al operatorului de telecomunicații. În acest caz, informațiile despre datele (răspunsul HTTP) obținute de Agent sunt înregistrate în raport (fișierul jurnal de verificare). Administratorul sistemului are posibilitatea de a forma un model de nouă pagină de tip captură din această înregistrare, pentru a preveni concluziile false ulterioare cu privire la absența blocării.
Lista a ceea ce trebuie să asigure Agentul
- contact with the Control Center to obtain the full list of URLs and block modes that need to be tested;
- contact with the Control Center to obtain data on the checking modes. Supported modes: full one-time check, full periodic check with a specified interval, sample one-time check with a user-defined list of URLs, periodic check with a specified interval of a list of URLs (of a certain type of entry);
- continuation of the execution of the specified checking procedures based on the available list of URLs, in case of inability to obtain the list of URLs from the Control Center, and storage of the obtained results of the checks with subsequent transfer to the Control Center;
- complete execution of the specified checking procedures based on the available lists of URLs, in case of inability to obtain information about the checking modes from the Control Center, and storage of the obtained results of the checks with subsequent transfer to the Control Center;
- carrying out a check of the blocking results in accordance with the established mode;
- sending a report on the conducted check to the Control Center (check log file);
- the possibility of checking the operability of the Communication Service Provider's equipment, i.e. checking the availability of a list of known accessible sites;
- the possibility to conduct a check of the blocking results using a proxy server;
- the possibility of remote software updates;
- the possibility of conducting diagnostic procedures on the equipment (response time, packet path, download speed of files from an external resource, determining IP addresses for domain names, speed of information retrieval in the reverse channel in wired access networks, packet loss rate, average time delay of packet transmission);
- performance of checking at least 10 URLs per second provided that the bandwidth of the communication channel is sufficient;
- the possibility of multiple requests from the agent to the resource (up to 20 times), with variable frequency from 1 time per second to 1 time per minute;
- the possibility of creating a random order of records in the list sent for testing and setting priority for a specific page on the Internet site.
In general, the structure looks like this:
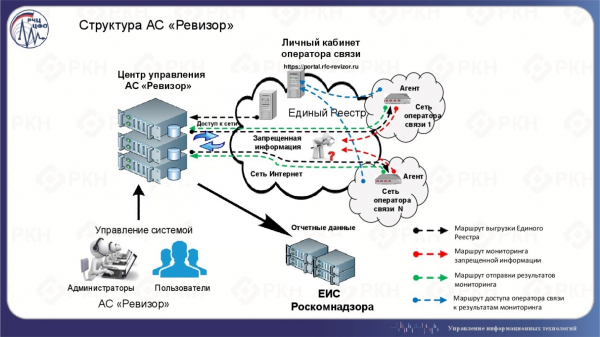
Soluțiile software și hardware pentru filtrarea traficului internet (soluții DPI) permit operatorilor să blocheze traficul de la utilizatori către site-urile din lista RKN. Blocarea sau nu este verificată de clientul AS Revizor. Acesta verifică automat, pe baza listei RKN, disponibilitatea site-ului.
Un exemplu de protocol de monitorizare este disponibil .
Anul trecut, Roskomnadzor a început testarea soluțiilor pentru blocare, pe care operatorii le pot utiliza pentru implementarea acestui model. Citez dintr-o declarație referitoare la rezultatele acestor teste:
„Concluziile pozitive de la Roskomnadzor au fost obținute pentru soluțiile software specializate „UBIC”, „EcoFilter”, „СКАТ DPI”, „Тиксен-Блокировка”, „SkyDNS Zapret ISP” și „Carbon Reductor DPI”.
De asemenea, a fost obținut un aviz de la Roskomnadzor care confirmă posibilitatea utilizării de către operatorii de telecomunicații a software-ului „ZapretService” ca mijloc de restricționare a accesului la resursele interzise pe internet. Rezultatele testării au arătat că, atunci când este instalat conform schemei recomandate de producător „în întrerupere” și cu configurarea corectă a rețelei operatorului de telecomunicații, numărul de încălcări identificate în Registrul Unic al informațiilor interzise nu depășește 0,02%.
Astfel, operatorilor de telecomunicații li se oferă posibilitatea de a alege cea mai potrivită soluție pentru restricționarea accesului la resursele interzise, inclusiv din lista produselor software care au obținut aviz pozitiv de la Roskomnadzor.
În același timp, în timpul testării produsului software IdecoSelecta ISP, din cauza procedurii îndelungate de desfășurare și configurare, unii operatori nu au putut începe testele în termenele stabilite. La mai mult de jumătate dintre operatorii de telecomunicații care au participat la testare, durata testării Ideco Selecta ISP nu a depășit o săptămână. Având în vedere volumul mic de date statistice obținute și numărul redus de participanți la testare, Roskomnadzor a menționat în avizul oficial că nu este posibil să se obțină concluzii clare privind eficiența produsului „Ideco Selecta ISP” ca mijloc de restricționare a accesului la resursele interzise pe internet.
Voi completa că în testarea fiecărui produs software au participat până la 27 de operatori de telecomunicații cu diferite numere de abonați din diferite districte federale ale Federației Ruse.
Se pot consulta concluziile oficiale privind rezultatele testării. . În aceste concluzii, practic nu există informații tehnice. Despre produsul „Ideco Selecta ISP” se poate citi pentru a ști cum nu ar trebui să se facă.
Anul acesta testarea va continua și, până în prezent, conform știrilor de la Roskomnadzor, un produs a fost deja preluat, iar încă 2 sunt planificate în curând.
Ce se întâmplă dacă blocarea a fost efectuată din greșeală?
În încheiere, aș dori să amintesc că Roskomnadzor „nu greșește”, ceea ce este confirmat de Curtea Constituțională.
O hotărâre care, de fapt, exonerează Roskomnadzor de responsabilitatea pentru blocarea eronată a site-urilor a fost adoptată în cadrul examinării plângerii în C.C. a directorului asociației editorilor de internet, Vladimir Haritonov. În aceasta se menționa că în decembrie 2012, Roskomnadzor a blocat din greșeală biblioteca sa online digital-books.ru. Așa cum a explicat domnul Haritonov, resursa sa se afla pe aceeași adresă IP cu portalul rastamantales(.)ru (acum rastamantales(.)com), care a fost obiectul inițial al blocării. Vladimir Haritonov a încercat să conteste în instanță decizia Roskomnadzor, dar în iunie 2013, Tribunalul Raional Taganski a recunoscut blocarea ca fiind legală, iar în septembrie 2013, această decizie a fost menținută de Curtea Municipală de la Moscova.
De acolo:
La Roskomnadzor, „Ъ” au declarat că sunt satisfăcuți de decizia C.C. „Curtea Constituțională a confirmat că Roskomnadzor respectă legea. Dacă operatorul nu are capacitatea tehnică de a limita accesul la o pagină individuală a site-ului și nu la adresa sa de rețea, atunci aceasta este responsabilitatea operatorului,” a declarat pentru „Ъ” purtătorul de cuvânt al agenției.
Această problemă este de asemenea relevantă pentru furnizorii de cloud și companiile de hosting, deoarece astfel de incidente s-au întâmplat și cu ei. În iunie 2016, serviciul de cloud Amazon S3 a fost blocat în Rusia, deși în registru a fost inclus doar o pagină a room-ului de poker 888poker, situată pe platforma sa, la cererea Serviciului Federal de Impozite. Blocarea întregului resurs a fost legată tocmai de faptul că Amazon S3 folosește protocolul securizat https, care nu permite blocarea unor pagini individuale. Numai după ce Amazon a șters pagina care a generat reclamațiile autorităților ruse, resursa a fost exclusă din registru.
Sursa: habr.com
